
高度なロギング
言語: English | 日本語
はじめに
Cisco Secure Firewall 10.0 では、Snort 検査エンジンから、プロトコルを認識した構造化テレメトリを直接出力する強力な新機能として、高度なロギング(Advanced Logging) が導入されました。高度なロギングは、処理結果を中心とするファイアウォール イベントだけに依存するのではなく、その背後にあるネットワーク上の通信を記録します。これには、接続、DNS のやり取り、HTTP トランザクションのほか、重要なセキュリティ コンテキストを含むプロトコルの動作や異常が含まれます。
プロトコル レベルの分析には、これまで専用のネットワーク分析ツールがよく使用されてきました。高度なロギングにより、Firewall Threat Defense からプロトコルのテレメトリを直接取得できます。セキュリティ チームは、これらのログを収集するために別のセンサーを導入することなく、脅威ハンティング、インシデント対応、フォレンジック分析に役立つコンテキストを得られます。
背景
従来のファイアウォール ログは、何を許可し、何をブロックし、どのポリシー ルールを適用したかという制御の判断を中心に最適化されています。しかし、Snort エンジンは、こうした要約に記録される情報よりもはるかに多くの接続情報を継続的に観測しています。DNS ルックアップ、HTTP 要求、ハンドシェイク、プロトコルの不規則な動作には、それぞれ通信の意図、ソフトウェアの動作、侵害の可能性を示す手掛かりが含まれています。
これまで組織では、プロトコル レベルのデータを収集して解釈するために、Zeek などのアウトオブバンド IDS や分析ツールを使用してきました。高度なロギングにより、ファイアウォール自体が豊富なネットワーク テレメトリを提供する情報源となります。これにより、専用の可観測性プラットフォームに対してアナリストが期待する詳細度を維持しながら、アーキテクチャの複雑さを軽減できます。
要件と制限事項
次の要件と制限事項が適用されます。
- 高度なロギングを設定するには、Firewall Management Center(FMC)10.0 以降が必要です。クラウド提供型FMC(cdFMC) も、2025 年 12 月リリース以降でサポートされます。
- 管理対象デバイスは、Snort 3 を使用し、Firewall Threat Defense(FTD)10.0 以降を実行している必要があります。これより前の FTD リリースでは、この機能はサポートされません。
- Firewall Device Manager(FDM)はサポートされません。
- 高度なロギングは、syslog を使用してイベントを外部の送信先にエクスポートします。これらのイベントは FMC または cdFMC に保存されません。機能を設定する前に、アクセス コントロール ポリシーで接続のロギングを有効にし、送信先を設定してください。プラットフォーム設定の syslog 送信先は、高度なロギングには使用できません。ポリシーのデフォルト送信先には syslog アラート サーバーを設定します。Splunk プロファイルでは、データ インターフェイスではなく管理インターフェイスからイベントを送信する必要があります。
- Splunk 環境では、新しいイベント形式を自動的に解析して正規化できるように、Cisco Security Cloud app の最新リリースを使用することを推奨します。
- 高度なロギングでは、処理負荷とメモリ使用量が増加します。必要なトラフィックとプロトコルに絞って有効にし、デバイスへの影響を監視してください。導入環境に応じたパフォーマンスの指針については、Cisco TAC または Cisco のアカウント チームに相談することを推奨します。高度なロギングの最新の要件と設定ガイダンスも参照してください。
高度なロギングの設定
高度なロギングの設定は 2 段階で行います。最初にポリシー レベルで機能を有効にし、次に個々のアクセス コントロール ルールで高度なロギングを有効にします。
ポリシーで高度なロギングを有効にする
次の手順で、ポリシー レベルの高度なロギングを有効にします。
-
Policies > Security policies > Access Control に移動します。既存のアクセス コントロール ポリシーを選択するか、Create Policy を選択して新しいポリシーを作成します。
-
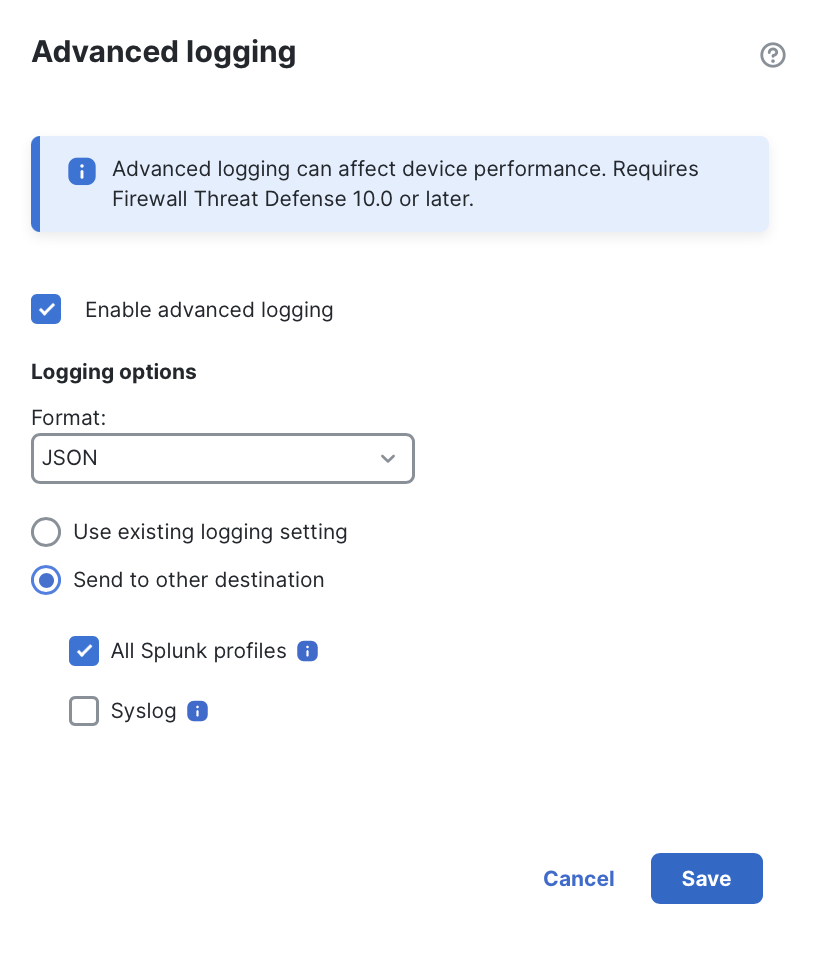
More > Advanced Settings に移動し、ページの一番下までスクロールして Advanced Logging を編集します。表示されるポップアップで、次の項目を設定します。
-
Enable advanced logging: アクセス コントロール ポリシーに関連付けられているすべての FTD デバイスで、高度なロギングを有効にします。
-
Format: JSON、CSV、TSV から選択します。Splunk の Cisco Security Cloud app を使用する場合は JSON が必要です。その他の SIEM プラットフォームでは、推奨される形式についてベンダーのドキュメントを参照してください。(ほとんどの導入環境では、JSON が推奨されます。)
-
Use existing logging setting: More > Logging で設定した syslog アラート サーバーに、高度なロギングのイベントを送信します。プラットフォーム設定で選択した syslog サーバーは、これらのイベントには使用できません。
-
Send to other destination: Logging で設定した送信先を上書きし、高度なロギングのイベントを別の場所に送信できます。次のいずれか、または両方を選択します。
- All Splunk profiles: Integrations > Splunk で FTD デバイスに対して設定した、すべての Splunk プロファイルにイベントを送信します。これらのプロファイルでは、管理インターフェイスを使用する必要があります。
- Syslog: Logging で設定したサーバーとは異なる、設定済みの syslog サーバーを選択します。(新しい syslog 送信先を作成するには、Administration > Alerts > Create Alert > Create Syslog Alert に移動します。)
-
-
ポップアップで Save をクリックし、続いてアクセス コントロール ポリシーを Save で保存します。
ポリシーを展開すると、割り当てられたすべてのデバイスで高度なロギング機能が有効になります。ただし、次のセクションで説明するように、個々のアクセス コントロール ルールで明示的に有効化するまでは、高度なロギングのイベントは生成されません。
ルールで高度なロギングを有効にする
アクセス コントロール ポリシーで高度なロギングを有効にした後、収集する高度なログの種類を個々のルールで有効にできます。アクセス コントロール ポリシーを開き、高度なロギングを適用するルールを編集します。ルール エディタに新しい Advanced logging オプションが表示され、初期状態では OFF に設定されています。このオプションをクリックし、記録するイベント タイプを選択します。
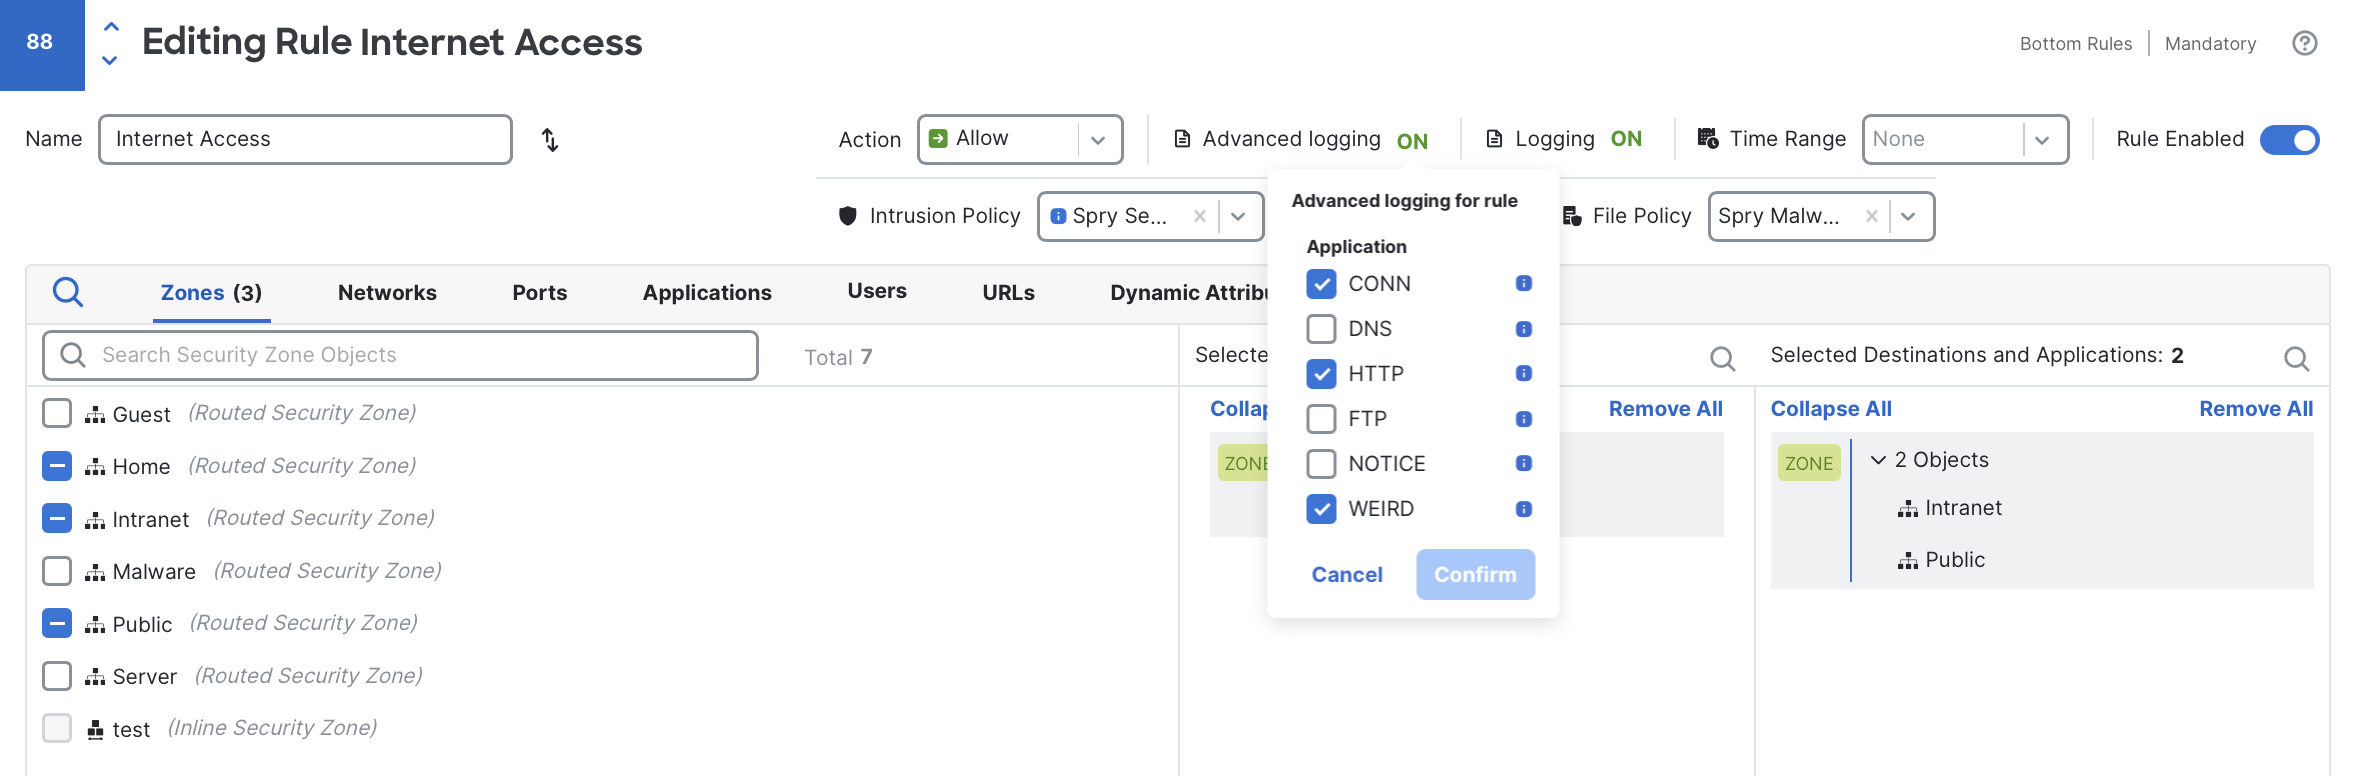
このルールの例では、CONN、HTTP、WEIRD のロギングを選択しています。
アクセス コントロール ポリシーのメイン ページでは、高度なロギングが有効なルールには、通常のロギング アイコンの右側に高度なロギングのアイコンが表示されます。
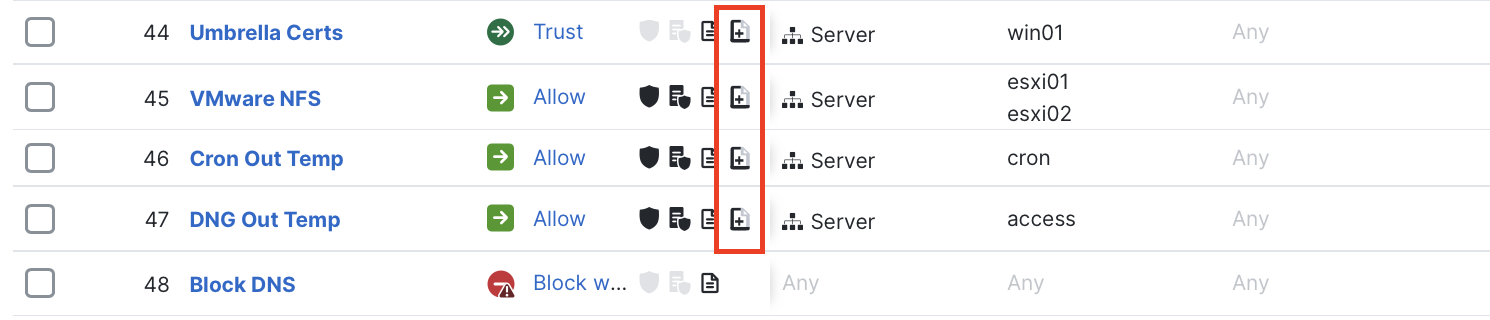
このアイコンは、高度なロギングが有効であることを示しています。
プロトコルを選択したら、Confirm をクリックし、Apply をクリックしてルールを保存してから、Save をクリックしてポリシーを保存します。ルール レベルの高度なロギングに加えた変更は、次回のファイアウォール ポリシーの展開後に有効になります。
ログ タイプの説明
高度なロギングは現在、プロトコルを中心とする 6 種類のログ タイプをサポートしており、それぞれがセキュリティ分析でよく使用されるフィールドを提供します。収集の対象は、アクセス コントロール ポリシーとそのルールで選択したトラフィックおよびイベント タイプです。形式は、Zeek ベースの分析ワークフローで使用される慣例に合わせているため、テレメトリを既存の SOC やネットワーク セキュリティのプロセスに取り込みやすくなっています。
目的に応じて、これらのイベント タイプを標準の接続イベントのロギングと併用したり、高度なネットワーク テレメトリ パイプラインに統合したり、プロトコルの詳細な可視性を得るための新しい情報源として単独で使用したりできます。
CONN
CONN ロギングを有効にしたルールで選択された接続について、CONN は接続終了時に、トランスポート プロトコル、サービス、継続時間などの接続メタデータを記録します。高度なロギングの基本となるログ タイプであり、ほかのプロトコル ログの親レコードとして機能します。UID を使用して、同じ接続に関係するプロトコル イベントを関連付けます。
以下の表は、主なフィールド、関連する標準イベントのフィールド、および値の例を示します。フィールドの識別子と定義は、現在の FMC 10.x のフィールド リファレンスに基づいています。標準イベントの関連フィールドは概念上の対応を示しており、スキーマ変換の仕様ではありません。SIEM パーサーを作成する場合は、管理対象ソフトウェアのバージョンが実際に出力するスキーマを確認してください。
| CONN フィールド | フィールドの説明 | 接続イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 10.100.100.52 |
| id.orig_p | 送信元ポート | InitiatorPort | 59380 |
| id.resp_h | 宛先 IP | ResponderIP | 1.2.3.4 |
| id.resp_p | 宛先ポート | ResponderPort | 443 |
| proto | プロトコル | Protocol | TCP |
| service | サービス | Application | http2 |
| duration | 継続時間 | ConnectionDuration | 26 |
| orig_bytes | 送信バイト数 | InitiatorBytes | 18938 |
| resp_bytes | 受信バイト数 | ResponderBytes | 43043 |
| orig_pkts | 送信パケット数 | InitiatorPackets | 61 |
| resp_pkts | 受信パケット数 | ResponderPackets | 63 |
| conn_state | 接続状態 | N/A | CLT_TCP_CLOSED SRV_TCP_CLOSED |
| history | 接続履歴 | N/A | SADRhdf |
CONN が提供する追加の 2 つのフィールド、conn_state と history には、標準の接続イベントには含まれない情報が記録されます。
- conn_state: プロトコルに応じた接続状態を記録します。TCP では、クライアントとサーバーの状態が別々に追跡されます。この例では両方が閉じた状態ですが、その状態だけでは正常な切断であったとは判断できません。
- history: クライアント側のイベントを大文字、サーバー側のイベントを小文字のフラグで記録します。例のコード(
SADRhdf)には次のフラグが含まれます。この例は、パケットごとの動作を検証したトレースとして扱うものではありません。- ハンドシェイクに関するフラグ: クライアントの S(SYN)、サーバーの h(SYN-ACK)、クライアントの A(ACK/PUSH)
- ペイロードのフラグ: クライアントの D(データ)、サーバーの d(データ)
- 切断とリセットに関するフラグ: サーバーの f(FIN)、クライアントの R(RST)。クライアントのリセットが含まれるため、この例を両方の端点による正常な切断とは説明していません。
Snort の高度なログの意味については、Cisco のフィールド リファレンスを参照してください。Zeek の history フラグのリファレンスは、関連する慣例を理解するための参考資料です。この資料だけで、Snort のすべてのフィールドやリリースで動作が同一であるとは判断できません。
DNS
DNS の高度なロギングの対象に選択したトラフィックについて、DNS ログは、クエリ、返された応答内容、プロトコル メタデータなど、DNS セッションの詳細を提供します。各エントリは、共通の UID を使用して親の CONN レコードに関連付けられるため、DNS 情報をその発生元の接続に結び付けることができます。
次の表に、DNS のフィールドと、標準の接続イベントに含まれる類似フィールドとの対応を示します。
| DNS フィールド | フィールドの説明 | 接続イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 10.100.100.52 |
| id.orig_p | 送信元ポート | InitiatorPort | 59380 |
| id.resp_h | 宛先 IP | ResponderIP | 208.67.222.222 |
| id.resp_p | 宛先ポート | ResponderPort | 53 |
| proto | プロトコル | Protocol | UDP |
| trans_id | クライアント トランザクション ID | N/A | 51878 |
| query | クエリ対象のドメイン | DNS_Query | talosintelligence.com |
| qclass | クエリ クラス | N/A | 1 |
| qclass_name | クエリ クラス名 | N/A | C_INTERNET |
| qtype | クエリ タイプ | N/A | 1 |
| qtype_name | クエリ タイプ名 | DNS_RecordDescription | A |
| rcode | 応答コード | N/A | 0 |
| rcode_name | 応答コード名 | DNS_ResponseType | NOERROR |
| AA | 権威応答フラグ(真偽値) | N/A | F |
| TC | メッセージの切り詰め(真偽値) | N/A | F |
| RD | 再帰要求(真偽値) | N/A | T |
| RA | 再帰利用可能(真偽値) | N/A | T |
| Z | 予約ビット | N/A | 0 |
| answers | 応答内容 | N/A | 104.16.219.84 104.16.218.84 |
| TTLs | 応答ごとの TTL | DNS_TTL | 178 178 |
| rejected | クエリの拒否(真偽値) | N/A | F |
| auth | 権威(Authority)セクションのリソース レコード一覧 | N/A | fiona.ns.cloudflare.com |
| addl | 追加応答 | N/A | OPT 0 0 |
DNS ログは、ネットワーク上の DNS アクティビティの可視性を大きく広げる複数のフィールドを提供します。特に有用なものには、次のフィールドがあります。
- answers: 返されたリソース レコードの一覧です。DNS による名前解決を、その後のアウトバウンド接続に関連付けたり、ドメインが名前解決されたのに後続のトラフィックが発生していないケースを検出したりできます。
- TTLs: 応答ごとの TTL 値を提供します。これにより、Fast Flux ホスティングや、有効期間が異常に短い DNS レコードなどの動作を検出できます。
- TC、Z、その他のフラグ ビットは、メッセージの切り詰め(DNS を利用したデータ流出手法の可能性を検出する際に有用)、標準に準拠しないプロトコルの動作、その他の疑わしい状態などの異常を明らかにできます。
FTP
FTP は、認証の試行、ファイル転送、基本的なディレクトリ操作を含む、FTP プロトコルのコマンドと応答の詳細なやり取りを記録します。単一の親接続内で発生した FTP のやり取りはそれぞれ個別に記録され、共通の UID を使用して、すべてのエントリが互いに関連付けられるとともに、親の CONN イベントにも関連付けられます。
次の表に、FTP のフィールドと、接続イベントに含まれる類似フィールドとの対応を示します。
| FTP フィールド | フィールドの説明 | 接続イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 10.100.100.52 |
| id.orig_p | 送信元ポート | InitiatorPort | 54804 |
| id.resp_h | 宛先 IP | ResponderIP | 1.2.3.4 |
| id.resp_p | 宛先ポート | ResponderPort | 21 |
| command | FTP コマンド | N/A | CWD |
| arg | コマンド引数 | N/A | /Documents/ |
| reply_code | 応答コード | N/A | 250 |
| reply_msg | 応答メッセージ | N/A | CWD command successful |
| file_size | ファイル サイズ(バイト) | (ファイル イベント内) | 19968 |
| data_channel.passive | パッシブ データ モード(真偽値) | N/A | true |
| data_channel.orig_h | データ チャネルの送信元 IP | N/A | 10.100.100.52 |
| data_channel.resp_h | データ チャネルの宛先 IP | N/A | 1.2.3.4 |
| data_channel.resp_p | データ チャネルの宛先ポート | N/A | 45006 |
| user | FTP セッションのユーザー名 | N/A | barry.johnson |
FTP ログは、標準の接続イベントよりもはるかに詳しいプロトコル情報を提供します。主なフィールドは次のとおりです。
- command と arg: FTP サーバーに対して発行されたコマンドの記録を提供します。これらのフィールドから、データの移動、平文の認証情報の使用、その他の運用上またはセキュリティ上のリスクを把握できます。
- user: 実際の FTP セッションのユーザー名を取得します。一方、接続イベントには通常、アプリケーション層の ID ではなく、エンドポイントにログインしているユーザー名が記録されます。
- reply_code と reply_msg: パスワードの推測、設定ミス、想定外のサーバー動作を示す可能性があるエラー状態や認証のパターンを明らかにします。
HTTP
HTTP は HTTP の要求と応答をそれぞれ記録し、トランザクションごとの豊富なメタデータを含みます。単一の TCP 接続内で発生した複数の HTTP/2 要求はまとめて記録され、すべての HTTP エントリは、共通の UID を使用して親の CONN レコードに関連付けられます。
次の表に、HTTP のフィールドと、接続イベントに含まれる類似の属性との対応を示します。
| HTTP フィールド | フィールドの説明 | 接続イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 10.100.100.52 |
| id.orig_p | 送信元ポート | InitiatorPort | 54804 |
| id.resp_h | 宛先 IP | ResponderIP | 1.2.3.4 |
| id.resp_p | 宛先ポート | ResponderPort | 443 |
| method | HTTP メソッド | N/A | GET |
| host | ホスト | ReferencedHost | example.com |
| uri | URI パス | URL | /downloads/index.html |
| user_agent | ユーザー エージェント | UserAgent | Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:145.0) Gecko/20100101 Firefox/145.0 |
| referrer | リファラー | HTTP_Referer | https://www.cisco.com |
| origin | Origin ヘッダー | N/A | https://www.example.com |
| version | HTTP バージョン | N/A | 2.0 |
| status_code | HTTP ステータス コード | HTTP_Response | 200 |
| status_msg | HTTP ステータス メッセージ | N/A | OK |
| trans_depth | セッション内の要求と応答のペア数 | N/A | 1 |
| request_body_len | 要求本文の長さ | N/A | 0 |
| response_body_len | 応答本文の長さ | N/A | 571305 |
| info_code | 最後の情報提供ステータス コード | N/A | — |
| info_msg | 最後の情報提供ステータスの理由句 | N/A | — |
| proxied | プロキシ ヘッダー | N/A | X-FORWARDED-FOR>192.168.1.50 |
| orig_filenames | アップロードされたファイル名 | (ファイル イベント内) | upload-file |
| resp_filenames | ダウンロードされたファイル名 | (ファイル イベント内) | download-file.txt |
| orig_mime_types | アップロードされたファイル タイプ | N/A | application/octet-stream |
| resp_mime_types | ダウンロードされたファイル タイプ | N/A | text/plain |
HTTP ログは、特に復号が有効になっている場合に、Web トラフィックの可視性を大きく広げる詳細な属性を提供します。主なフィールドは次のとおりです。
- method: HTTP メソッド(GET、POST、PUT など)を取得し、一般的ではない操作やリスクを伴う操作を明らかにできます。たとえば、通常のブラウジングで PUT が使用されることはまれであり、ツールの使用や管理操作を示している場合があります。
- request_body_len と response_body_len: 接続全体の通信量ではなく、メッセージ本文のサイズを示します。これにより、データ流出、大きなペイロードの転送、異常な GET 要求、ビーコニングのパターンなどの動作を検出できます。
- version: HTTP プロトコルのバージョンを識別します。古いツール、プロトコルのダウングレード、HTTP/2 が主体であるはずのネットワークにおける想定外の HTTP/1.x の使用を把握するのに役立ちます。
WEIRD
WEIRD は、想定されるプロトコルの規則に準拠しない、通常とは異なるネットワークの動作や異常を記録します。これらのイベントは、Snort の組み込みインスペクタ ルールによって生成されます。Snort にはプロトコル別のインスペクタが数十種類あり、それぞれに、プロトコルからの逸脱、想定外の状態、不正な形式のアクティビティを検出するための複数のルールが含まれています。(Snort インスペクタの詳細を参照してください。)
技術的には、これらの組み込みルールを侵入ポリシーからログに記録することも可能ですが、通常は侵入に関するワークフローのノイズが増加します。代わりに WEIRD イベント タイプを有効にすると、従来の侵入分析に影響を与えずに、プロトコル異常の情報を別途収集できます。
次の表に、WEIRD のフィールドと、組み込み侵入ルールを明示的に有効にした場合の、対応する侵入イベントの属性との関係を示します。
| WEIRD フィールド | フィールドの説明 | 侵入イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 1.2.3.4 |
| id.orig_p | 送信元ポート | InitiatorPort | 54804 |
| id.resp_h | 宛先 IP | ResponderIP | 10.100.99.20 |
| id.resp_p | 宛先ポート | ResponderPort | 80 |
| proto | プロトコル | Protocol | TCP |
| gid | Snort ルールのジェネレータ ID(GID) | GeneratorID | 121 |
| sid | Snort ルール ID | SignatureID | 38 |
| msg | ルール メッセージ | IntrusionRuleMessage | (http2_inspect) HTTP/2 non-Data frame longer than 63780 bytes |
| source | Snort インスペクタ | N/A | http2_inspect |
NOTICE
NOTICE ログは、侵入ポリシーのルールがトリガーされたときに生成されるアラートを記録します。無害な場合もあるプロトコルの異常を示す WEIRD イベントとは異なり、NOTICE イベントは、調査に役立つ侵入ルールの検出コンテキストを提供します。
NOTICE エントリは、ファイアウォールが生成する従来の侵入イベントに直接対応しますが、よりコンパクトな形式で記録され、共通の UID によって、関連する CONN、DNS、HTTP、FTP の各レコードに結び付けられます。この関連付けにより、アナリストは、互いに関連付けられていないログ画面を行き来することなく、プロトコル層をまたいでアクティビティを追跡できます。
次の表に、NOTICE のフィールドと、従来の侵入イベントの属性との対応を示します。ダッシュ(—)は、例を示していないことを表します。refs には、トリガーされたルールに関連する参照 URL が含まれます。
| NOTICE フィールド | フィールドの説明 | 侵入イベントの対応フィールド | 例 |
|---|---|---|---|
| ts | タイムスタンプ | FirstPacketSecond | 1764957940.423394 |
| uid | 接続 ID | ConnectionID | 332174096 |
| id.orig_h | 送信元 IP | InitiatorIP | 1.2.3.4 |
| id.orig_p | 送信元ポート | InitiatorPort | 54804 |
| id.resp_h | 宛先 IP | ResponderIP | 10.100.99.20 |
| id.resp_p | 宛先ポート | ResponderPort | 80 |
| proto | プロトコル | Protocol | TCP |
| gid | Snort ルールのジェネレータ ID(GID) | GeneratorID | 1 |
| sid | Snort ルール ID | SignatureID | 58992 |
| rev | Snort ルール リビジョン | SignatureRevision | 1 |
| msg | ルール メッセージ | IntrusionRuleMessage | MALWARE-CNC User-Agent known malicious user-agent string - Mirai |
| refs | 参照情報 | N/A | — |
| source | Snort インスペクタ | N/A | http_inspect |
パフォーマンスに関する考慮事項とベスト プラクティス
高度なロギングは処理負荷とメモリ使用量を増やし、その影響はトラフィック量、選択したプロトコル、およびエクスポート先によって異なります。有効にする前にデバイスの現在のリソース使用状況を確認し、対象を絞ったルールから開始して、収集対象を広げるにつれて影響を監視してください。管理対象デバイスの CPU 使用率は、Troubleshooting > Health > Monitor で該当する FTD デバイスを選択して監視できます。
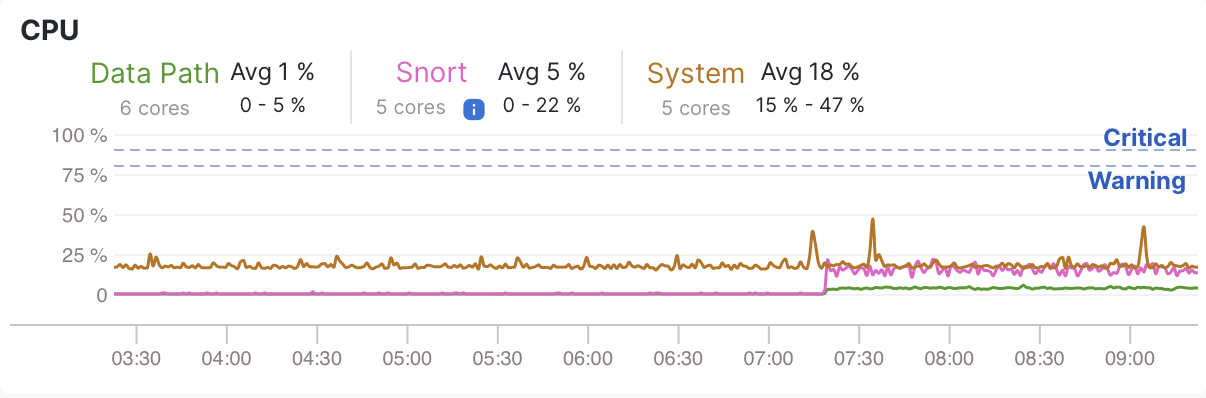
ヘルス モニタでの CPU 使用率の表示例
高度なロギングを有効にするルールを選ぶ際は、可視性が調査に最も役立つユースケースを検討してください。一般的な候補には、次のようなルールがあります。
- 広範なアウトバウンド アクセスを許可するルール
- Web サーバーなど、外部に公開するサービスへのインバウンド アクセスを許可するルール
- サイト間 VPN など、ピア ネットワーク間のトラフィックを制御するルール
プロトコル別のログを有効にする場合は、通常、CONN イベントも有効にすることを推奨します。CONN は親となるテレメトリ タイプとして機能し、UID を介して、特定のフローのすべてのプロトコル ログを関連付けます。たとえば、HTTP/2 上の WEIRD 異常を詳しく調査するには、対応する CONN、HTTP、WEIRD の各イベントを確認する必要がある場合があります。
NOTICE イベント タイプの使用は、Zeek 形式の高度な調査や、高度なロギングに特化した調査を行うアナリストに限定することを推奨します。NOTICE イベントは、従来の侵入イベントにも記録される侵入検出に対応しますが、両者は UID によって標準では関連付けられません。イベントの IP アドレス、ポート、タイムスタンプを使用して手動で関連付けることは可能です。
最後に、syslog 送信先が適切に設定されていることを確認してください。Splunk の場合は、解析と正規化を自動化するために、Cisco Security Cloud app の最新バージョンをインストールしてください。その他の syslog プラットフォームでは、独自の解析処理が必要になる場合があります。高度なロギングは、デフォルトでカプセル化された JSON を出力するため、ほとんどの SIEM や syslog プラットフォームでの解析が容易になります。また、CSV と TSV による出力もサポートされています。
まとめ
高度なロギングは、従来の接続イベントやセキュリティ イベントにプロトコル レベルの可視性を追加することで、セキュリティ運用におけるファイアウォールの役割を広げます。有効化して SIEM に統合すると、ファイアウォール自体から得られる追加のコンテキストを、日常的な調査に活用できます。
Updated 1 day ago