
ネットワーク検出ポリシー
Cisco Secure Firewall のネットワーク検出ポリシーに関するガイダンス
言語: English | 日本語
はじめに
このドキュメントでは、ネットワーク検出ポリシーの設定と展開に関するガイダンスを提供します。Firewall Management Center(FMC)のネットワーク検出ポリシーは、組織のネットワークとトラフィックに関する資産データをシステムがどのように収集するか、およびどのネットワーク セグメントとポートを監視するかを制御します。
ネットワーク検出ポリシー
検出ポリシーでは、展開済みのファイアウォールを通過するネットワーク トラフィックに基づいて検出データを生成するために、Secure Firewall システムがパッシブに監視するネットワークとポートを指定します。検出ルールでは、監視するホスト、アプリケーション、およびトラフィック ベースで検出されたユーザ(non-authoritative users)を定義します。ここで non-authoritative は、ログイン情報の出所の信頼性に関する区分であり、ユーザのアクセス権限の有無を示すものではありません。詳細は Identity Overview を参照してください。また、検出ルールを使用してネットワークとゾーンを検出対象から除外することもできます。
システムには、すべてのトラフィックに対してアプリケーション検出を有効にする検出ルールが付属しています。ただし、デフォルトでは、ホストとユーザの検出は定義されていません。
以下の例では、掲載した Management Center のインターフェイスを使用します。メニュー構成と対応する上限は、リリースおよびモデルによって異なります。該当する Network Discovery Policies ガイドを参照してください。
ネットワーク検出の設定
デフォルトのネットワーク検出ルールネットワーク検出ポリシーには、すべての IPv4 および IPv6 ネットワークに割り当てられ、アプリケーション検出を適用するデフォルト ルールが付属しています。このルールは、プラットフォームのアプリケーション検出機能が正しく動作するようにするためのものです。Cisco は、このルールをそのまま保持することを強く推奨します。このルールを変更または削除した場合は、any のネットワークを対象とし、アクションを discover applications とする新しいルールの作成を推奨します。
ステップ 1: Policies > Network Discovery に移動します。
ステップ 2: 右側の Add Rule をクリックして検出ルールを追加します。Add Rule ウィンドウが表示されます。
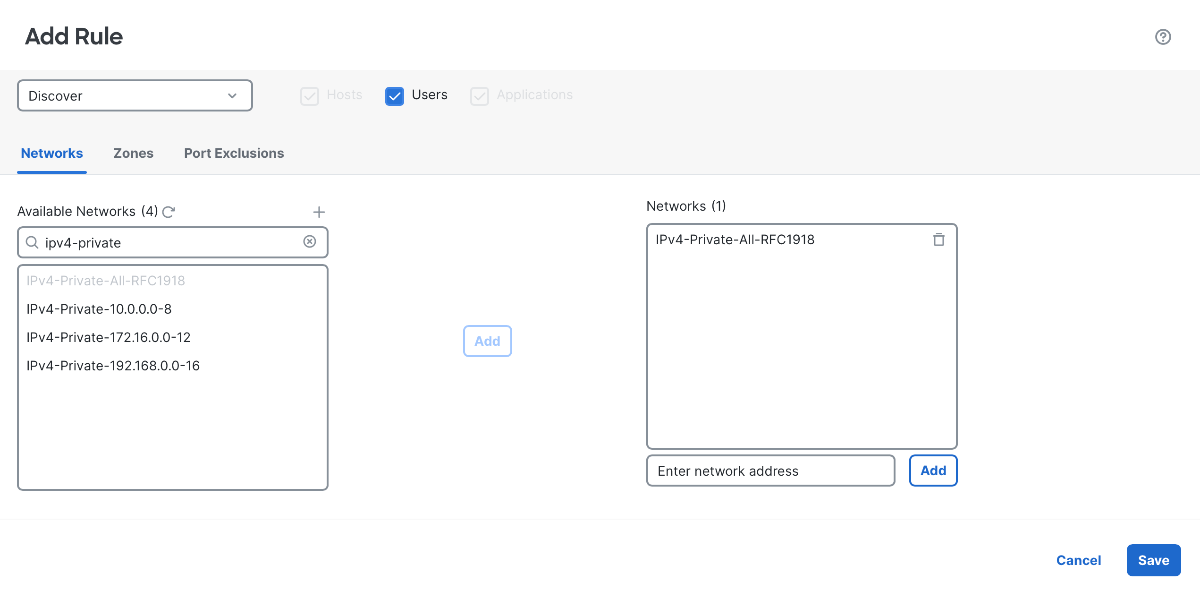
図 1: 検出ルールの作成
ステップ 3: 会社の内部ネットワークを正確に定義する、事前定義済みのネットワーク オブジェクトを選択するか、新しいネットワーク オブジェクトを作成します。使用中の特定のネットワーク アドレス範囲だけを追加するのが理想的です。これには特定の RFC1918 範囲が含まれる場合がありますが、環境によっては、割り当て済みのパブリック IP アドレス空間も含まれる場合があります(DMZ のアドレス範囲や、内部でパブリック アドレスを使用している組織など)。使用中のネットワークが不明な場合は、まずシステムの IPv4-Private-All-RFC1918 ネットワーク オブジェクトを使用する方法もあります。
ステップ 4: 上部のドロップダウン メニューからアクションを選択し、いずれかのチェックボックスをオンにします。次の表は、選択できるアクション、オプション、および機能を示しています。
| アクション | オプション | 機能 |
|---|---|---|
| Discover | Hosts | 検出イベントに基づいてホストをネットワーク マップに追加します。(任意。ただし、ユーザ検出を有効にする場合は必須です。) |
| Discover | Applications | アプリケーション ディテクタに基づいてアプリケーションをネットワーク マップに追加します。Secure Firewall システムでは、ルールでアプリケーションを検出せずにホストまたはユーザだけを検出することはできません。(必須) |
| Discover | Users | ネットワーク検出ポリシーで設定されたユーザ プロトコルのトラフィック ベースの検出に基づいて、ユーザをユーザ テーブルに追加し、ユーザ アクティビティを記録します。(任意) |
| Exclude | N/A | 指定したネットワークを監視対象から除外します。接続の送信元ホストまたは宛先ホストが検出対象から除外されている場合でも接続は記録されますが、除外されたホストの検出イベントは生成されません。 |
ステップ 5: 監視対象からの除外を検討するホストには、ロード バランサ(またはロード バランサの特定のポート)や NAT デバイスなどがあります。これらのデバイスでは、過剰なイベントや誤解を招くイベントが生成され、FMC データベースがいっぱいになる場合があります。たとえば、監視対象の NAT デバイスでは、短期間にオペレーティング システムが何度も更新されたように見える場合があります。一方、NAT デバイスを監視対象から除外すると、過剰な検出イベントや重複する検出イベントはネットワーク マップに表示されず、そのホストの検出イベントも報告されなくなります。表 1 に示すとおり、接続の記録とは別の処理です。
ステップ 6: ルールの条件を定義したら、Save をクリックして検出ルールを保存します。Discovery Policy ウィンドウが再度表示されます。
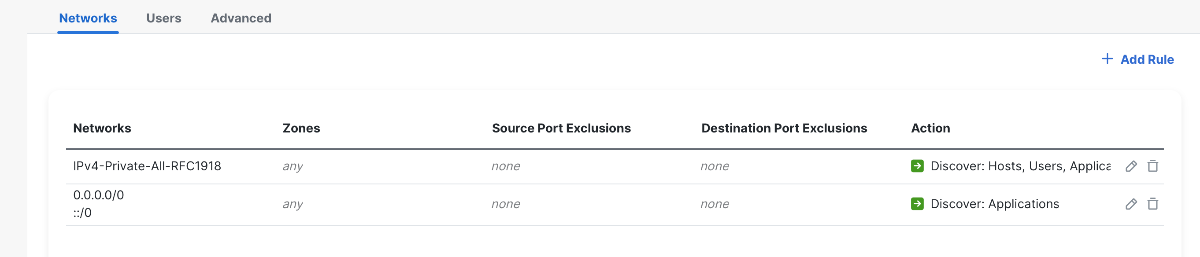
図 2: 検出ルール
ステップ 7: Advanced タブで鉛筆アイコンをクリックし、General Settings を編集します。ポップアップ ウィンドウが表示されます。
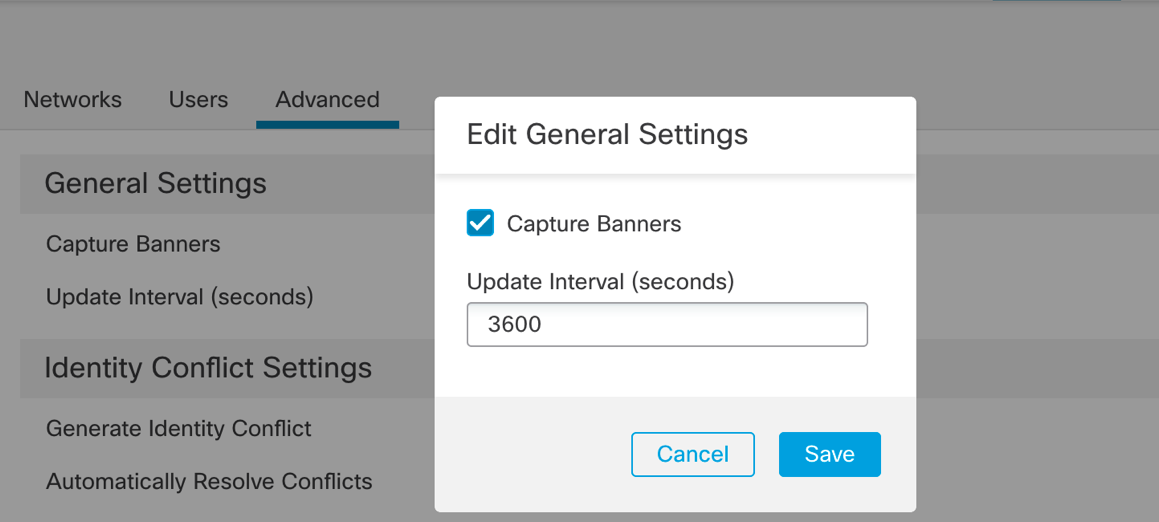
図 3: Advanced タブでの Capture Banners の有効化
ステップ 8: Capture Banners チェックボックスをオンにし、サーバーのベンダーとバージョンを通知するネットワーク トラフィックのヘッダー情報を保存します。このバナー情報は、検出で収集した情報を補足するコンテキストとして活用できます。
ステップ 9: 検出ポリシーを展開します。Deploy をクリックし、対象の FTD デバイスを選択してから、Deploy ボタンをクリックします。
推奨ルール
検出ポリシーを展開し、関連するトラフィックが確認されると、FMC はネットワーク マップの構築を開始します。時間の経過とともに、ネットワーク マップとホスト プロファイルで、オペレーティング システム、サーバー、クライアント アプリケーション、およびそれらの情報から推定される潜在的な脆弱性を確認できます。推奨事項機能は、この情報に基づいて侵入ルールの状態変更を提案できます。適切な推奨事項レイヤーを確認して承認・適用した後、ポリシー変更を展開してデバイスに反映します。詳細は侵入ポリシーの編集手順を参照してください。
新しいホストやサービスを導入した後は、必要に応じて推奨事項を再生成できます。ホスト プロファイルが更新されると、次回の生成時に提案されるルールが変わる場合があります。検出データが不完全な場合、特定のプラットフォームや脆弱性が存在しないとは限らないため、保護を無効にする前に推奨事項を確認してください。
推奨ルールに関するガイダンスについては、侵入ポリシー ページを参照してください。
検証とトラブルシューティング
FMC データベースには、保存できるホスト レコード数とユーザ レコード数の上限があります。ホスト数の上限に達した場合に、古いホストを削除するか、新しいホストの追加を停止するかは、設定によって決まります。デフォルトを想定せず、実際の設定を確認してください。ホスト レコードは、設定した非アクティブ期間のタイムアウト(この例では 1 週間)に従って期限切れになります。関連付けられた IP アドレスと MAC アドレスは個別にタイムアウトし、すべての関連アドレスがタイムアウトした後にホストが削除されます。上限到達時の動作とタイムアウトは、ネットワーク検出ポリシーの Advanced タブで設定します。
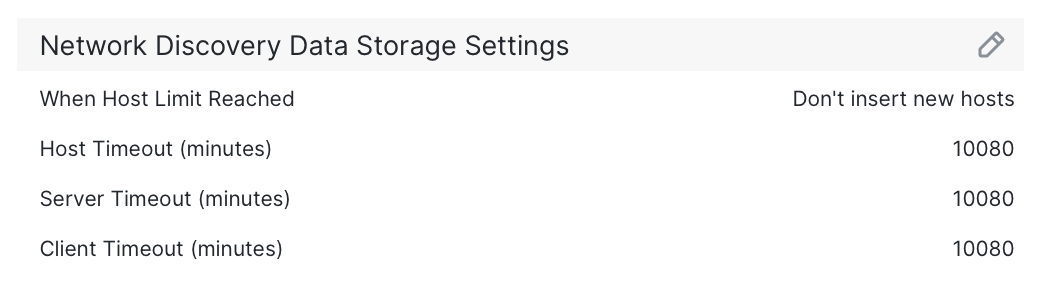
図 4: Advanced タブのネットワーク検出データの保存設定
次の表は、記載したモデルの上限を示します。現行 FMC モデルの全一覧ではありません。展開環境のモデルとリリースに適用される上限を確認してください。
| ネットワーク マップの最大サイズ | FMC 1700 | FMC 2700 | FMC 4700 | FMCv | FMCv300 |
|---|---|---|---|---|---|
| ホスト | 50,000 | 150,000 | 600,000 | 50,000 | 150,000 |
| ユーザ | 50,000 | 150,000 | 600,000 | 50,000 | 150,000 |
FMC がホスト数の上限に達している場合は、次の方法を検討できます。
-
タイムアウトのしきい値をより短く設定するか、ホスト数の上限 に達した場合の動作を変更し、ホストの作成を一時停止する代わりに古いホストを削除するようにします。
-
ネットワーク検出の対象範囲を調整します。ネットワークの範囲によっては、得られる価値が小さく、ネットワーク検出ルールの対象から除外できる場合があります。一般的な例には、ゲスト ネットワークや IP 電話ネットワークがあります。また、RFC1918 の全範囲を含めていると、ピア ネットワークやエクストラネットのリソースを意図せず追跡している可能性があります。範囲を絞ると、追跡対象となるホスト数を減らせます。
まとめ
ネットワーク検出は、ネットワーク環境を可視化し、侵入ルールの推奨事項に必要なデータを提供します。管理者は、推奨事項を調整の参考情報として使用し、適切な変更を確認・適用したうえで、承認したポリシー設定を展開できます。結果は、検出範囲、データの品質、および使用するルールによって異なり、すべての脆弱性の特定や、すべての誤検知の解消を保証するものではありません。
📚追加リソース
Cisco Secure Firewall システムのネットワーク検出ポリシーの詳細については、次の資料を参照してください。
Updated about 4 hours ago