
脆弱性マッピング用 Tenable コネクタ
言語: English | 日本語
はじめに
Tenable Vulnerability Management は、ネットワークやデバイス全体の脆弱性を特定して評価するために、企業で広く使用されています。ネットワーク スキャナ、ローカル エージェント、IoT センサーを通じてホスト レベルの情報を収集し、各アセットと、それに関連する脆弱性(CVE)の全体像を把握します。
Cisco Security Cloud Control(SCC)は、Tenable の脆弱性情報を Hybrid Mesh Firewall に直接取り込む Tenable コネクタを提供します。このコネクタは、Tenable からファイアウォール マネージャの内部ホスト データベースに、ホストと CVE のマッピングを同期します。さらに、脆弱性があると判明しているすべてのホストを表す動的オブジェクトを作成します。管理者は、このオブジェクトをアクセス コントロール ルールで使用して、たとえば脆弱なホストによる機密リソースへのアクセスを制限できます。また、脆弱性データを利用して、その環境に応じた仮想パッチで侵入ポリシーを補強することもできます。これらの機能により、ファイアウォールは環境内に実際に存在する脆弱性に基づいて、状況を踏まえたポリシー判断を適用できます。
要件と制限事項
Tenable コネクタを使用する場合は、次の要件と制限事項が適用されます。
Tenable 側の要件:
- サポートされるのは Tenable Vulnerability Management のみです。このコネクタには、Tenable のクラウドベースの脆弱性管理プラットフォームが必要です。Tenable Security Center と、スタンドアロンの Nessus スキャナを使用する構成はサポートされません。
- 管理者権限を強く推奨します。権限レベルが低くてもコネクタが機能する場合はありますが、アクセス権限が制限されていると、ホスト インベントリが不完全になり、CVE の可視性が一部に限られる可能性があります。
Cisco 側の要件:
コネクタの配置方式と対象の管理装置を、サポートされる組み合わせで選択します。次の項目は導入方式の選択肢であり、独立した 3 つの前提条件ではありません。対応する組み合わせは、Cisco の互換性ガイドの Table 16~17 に記載されています。
- クラウド ホスト型コネクタ: Firewall Management を有効にした Cisco Security Cloud Control を使用し、クラウド提供型FMC(cdFMC)または互換性のあるオンプレミス FMC(7.1 以降)に接続します。
- FMC 組み込みコネクタ: オンプレミス FMC 10.1.0 以降を使用します。FMC 10.0 に組み込まれたコネクタは、Tenable コネクタをサポートしません。
- スタンドアロン コネクタ: Cisco Secure Dynamic Attributes Connector 3.1 を使用し、cdFMC または互換性のあるオンプレミス FMC に接続します。Table 16 では、スタンドアロン CSDAC 3.1 の接続先として互換性のある管理装置の下限は FMC 7.0、Table 17 では Tenable コネクタに対応するバージョンは CSDAC 3.1 と示されています。これはコネクタと管理装置の互換性に関する記述です。後述する侵入ポリシーの手順については、使用する FMC/FTD リリースの要件を確認してください。
Tenable API キーの取得
最初に、Tenable Vulnerability Management から API キーを取得します。
-
Tenable Cloud にログインします。
-
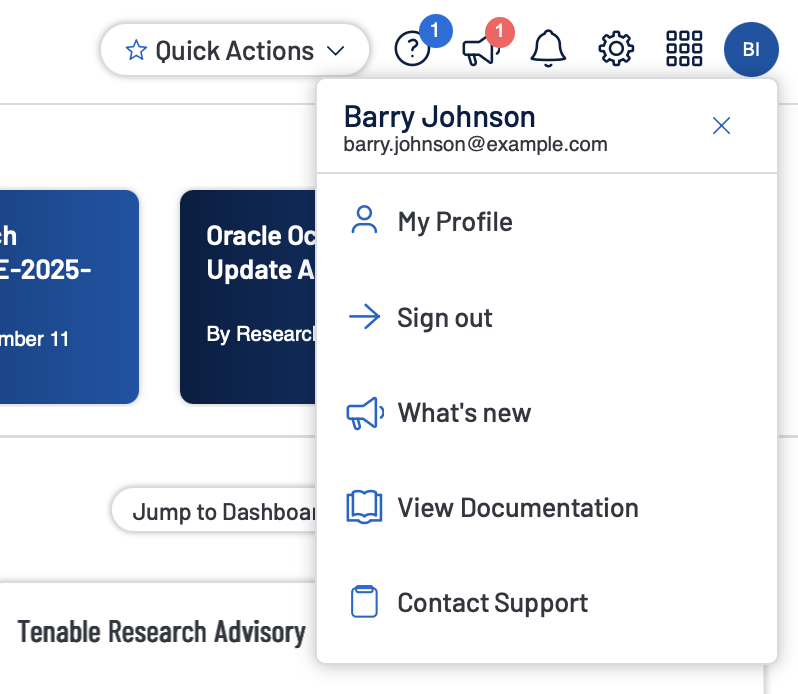
プロフィール画像をクリックし、My Profile を選択します。
-
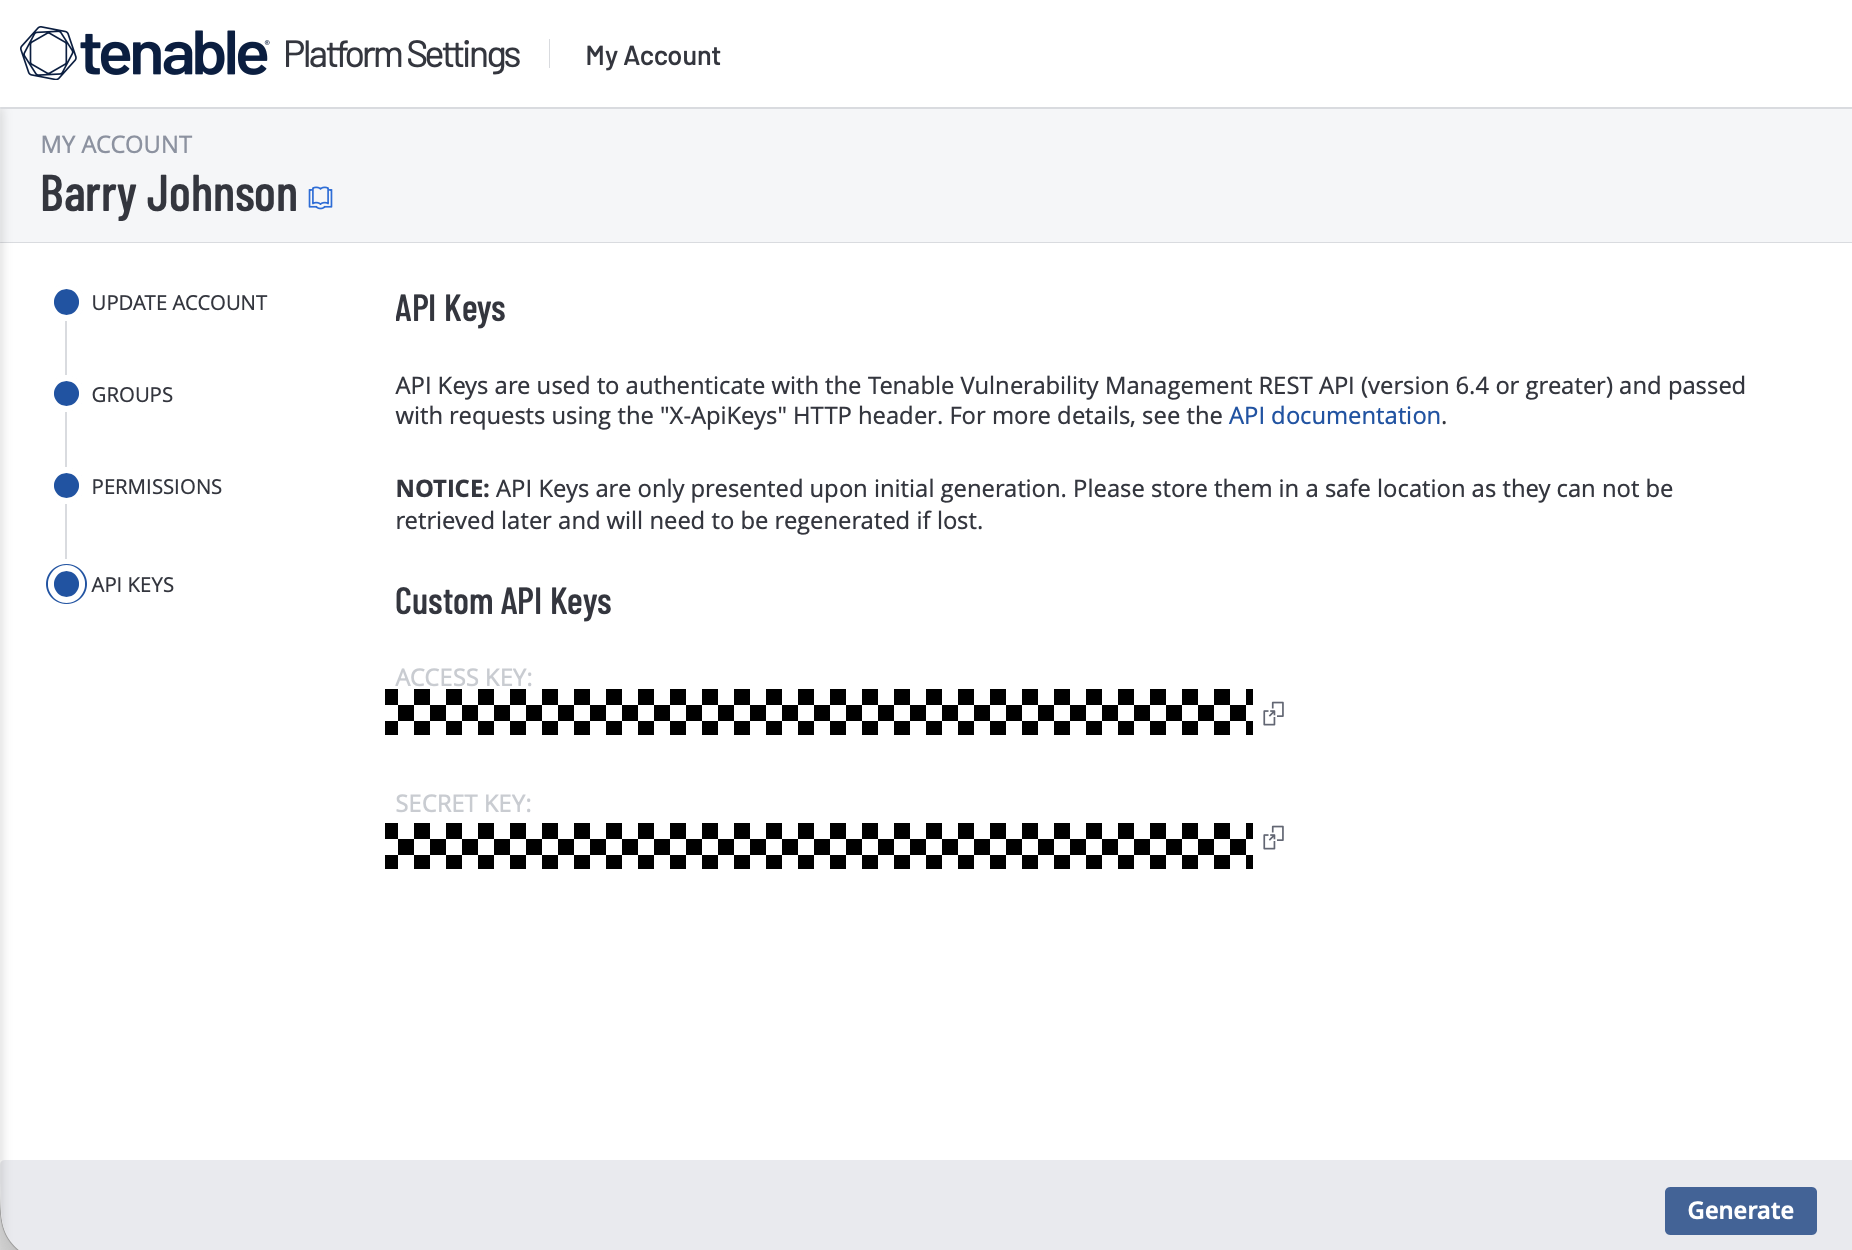
API Keys セクションで Generate をクリックし、操作を確定します。
-
Access Key と Secret Key が表示されます。両方のキーを、パスワード マネージャーなどの安全な場所に記録します。
Tenable API キーの制限事項API キーは、キーを生成したユーザ アカウントの権限を継承します。データを漏れなく同期するために、すべてのホストと脆弱性を参照できるアカウントを使用してキーを作成してください。
Tenable のインターフェイスが変更されている場合は、最新の手順について Tenable の公式ドキュメントを参照してください。
Tenable コネクタの作成
Cisco は、Dynamic Attributes Connector を利用して、Tenable を Hybrid Mesh Firewall に統合します。Dynamic Attributes Connector は、企業のニーズに合わせて、複数の場所で実行できます。
- Cisco Security Cloud Control。 Dynamic Attributes Connector のクラウド ネイティブ版は、クラウドで実行されます。アクセスするには、https://security.cisco.com で Security Cloud Control テナントにログインし、Firewall > Administration > Dynamic Attributes Connector に移動します。この方式とスタンドアロン CSDAC 3.1 は、どちらも cdFMC をサポートします。
- Firewall Management Center(FMC)。 オンプレミスの FMC バージョン 10.1 以降には、Tenable コネクタをサポートするバージョンの Dynamic Attributes Connector が組み込まれています。アクセスするには、FMC にログインし、Integrations > Dynamic Attributes Connector に移動します。初めて使用する場合は、最初にコネクタを有効にするよう求められます。有効にすると、一部のコンポーネントが Cisco クラウドからダウンロードされます。
- スタンドアロン。 Dynamic Attributes Connector は、Ubuntu または Red Hat Enterprise Linux システム上で、複数のコンテナとして実行できます。この方式の詳細については、Cisco Secure Dynamic Attributes Connector Configuration Guide を参照してください。
次の手順で Tenable コネクタを設定します。
-
Dynamic Attributes Connector のインターフェイスに移動します。SCC、オンプレミスの FMC、スタンドアロン インストールのいずれでも同様です。
-
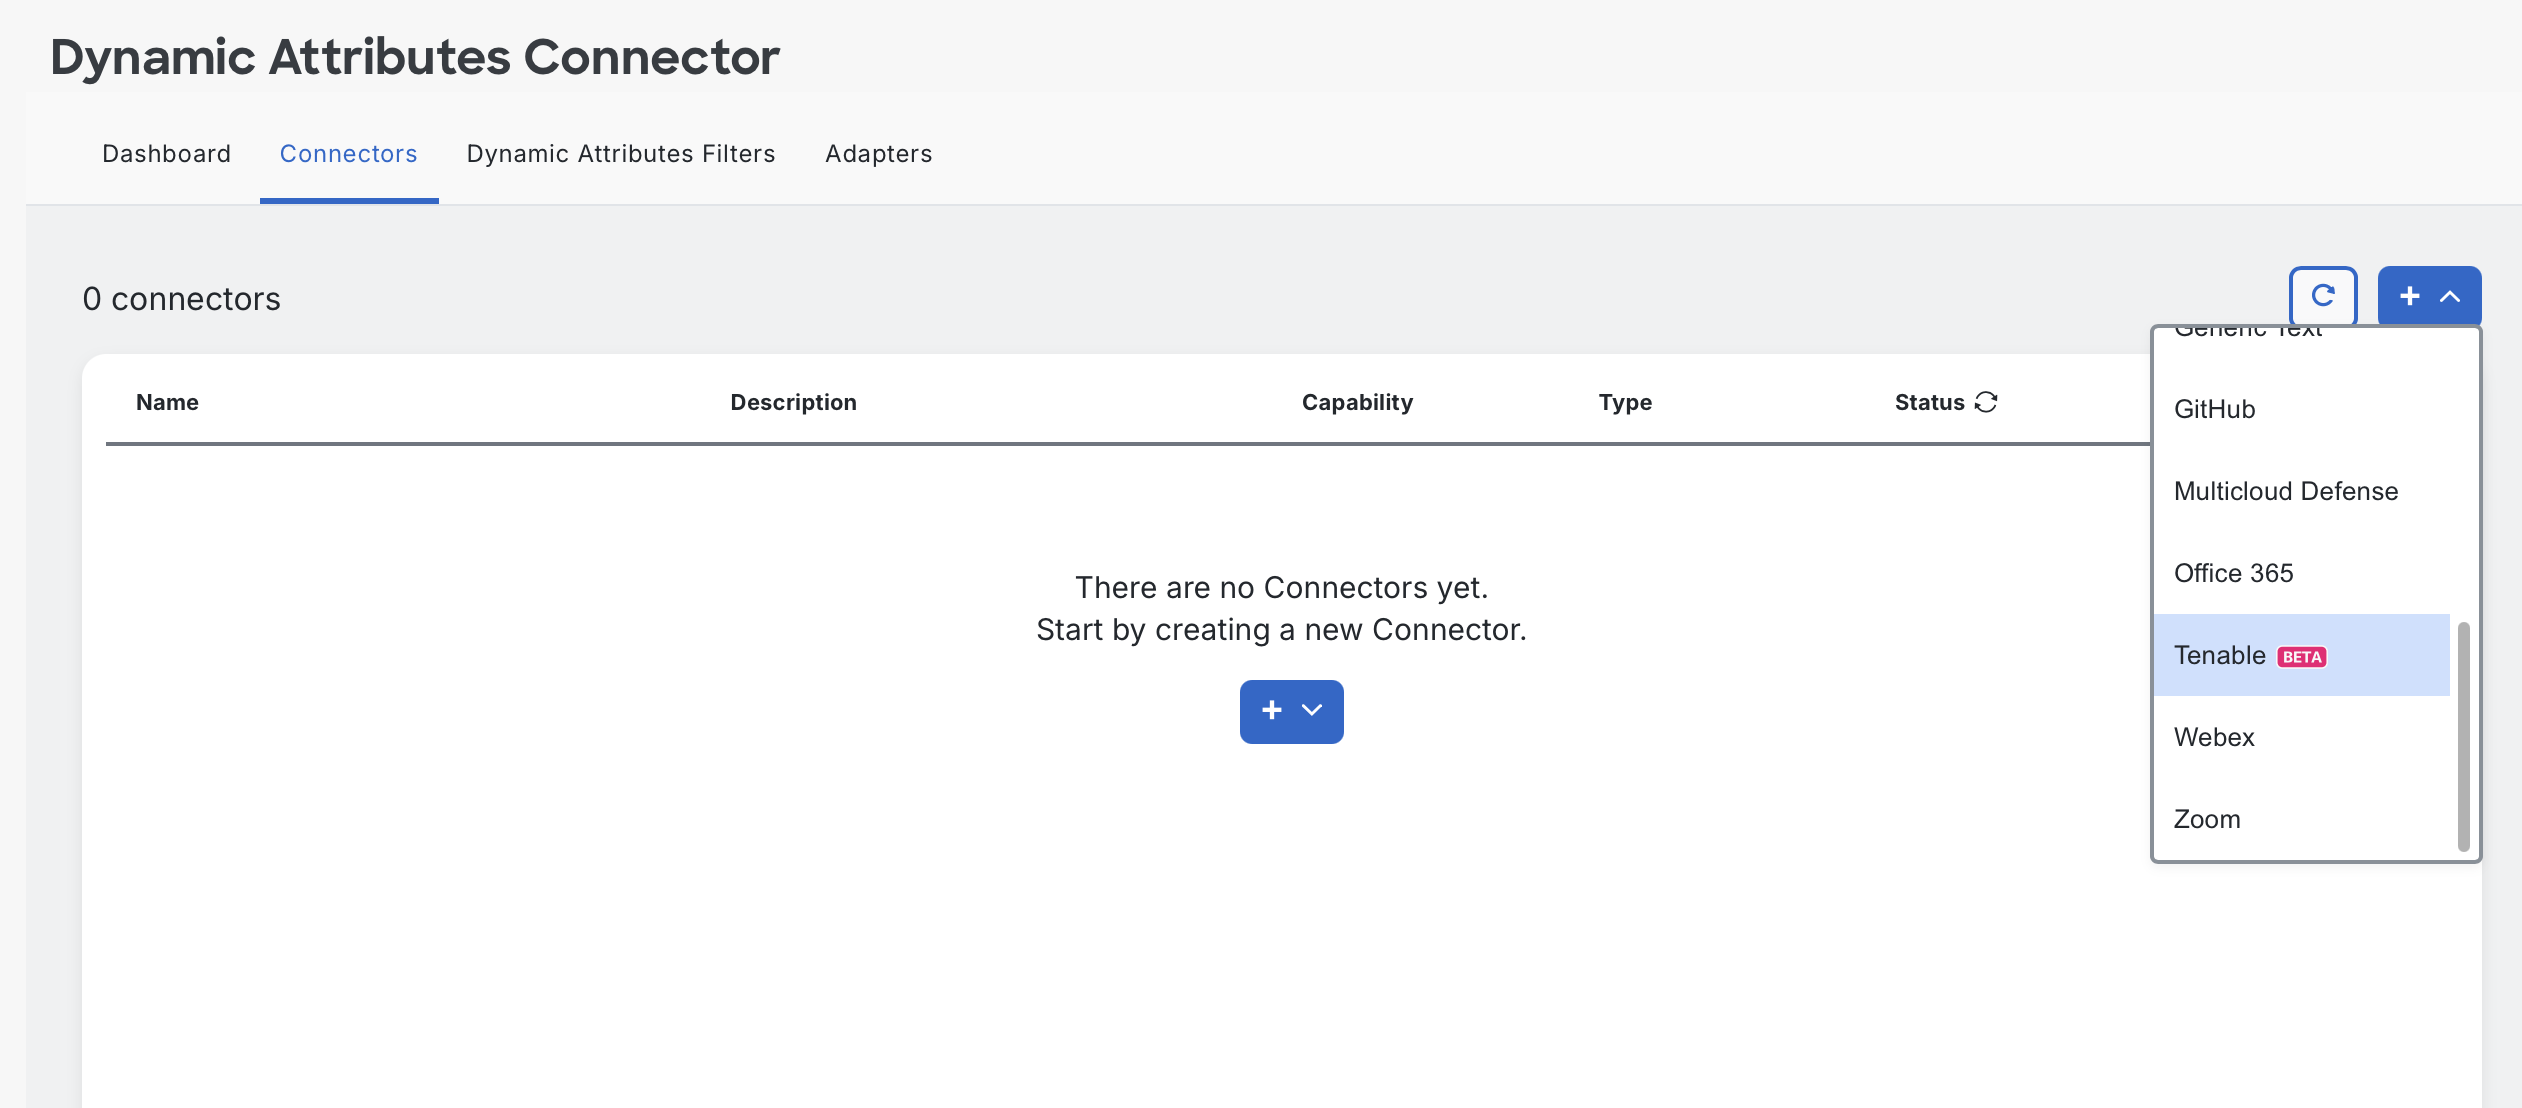
Connectors タブで + をクリックし、Tenable を選択します。
-
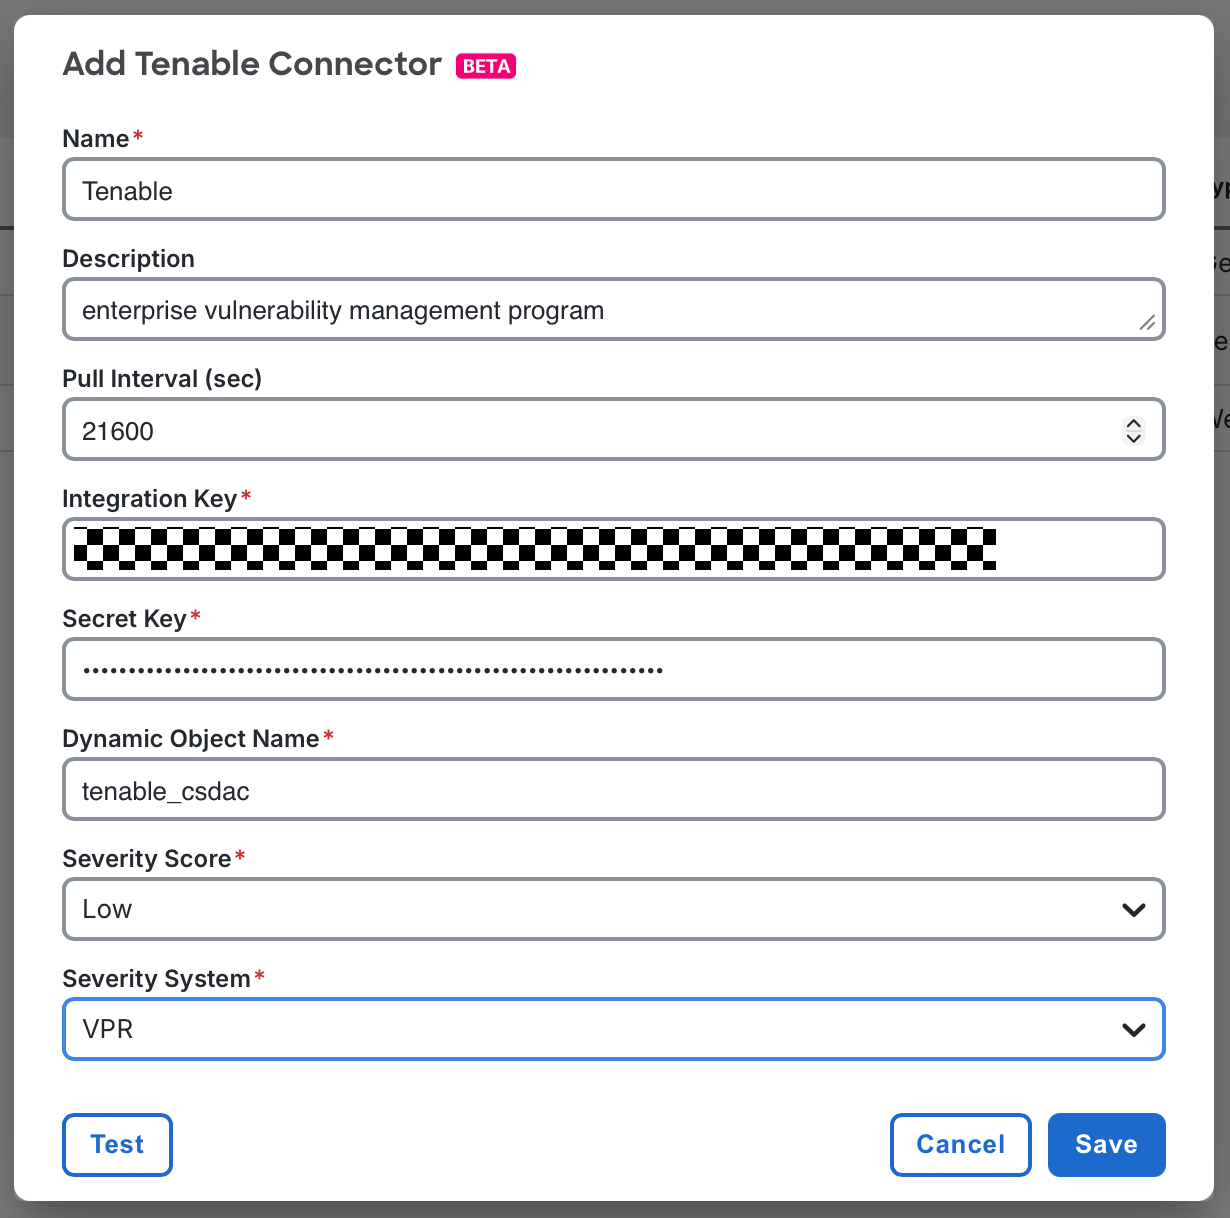
Add Tenable Connector ウィンドウで、次の項目を指定します。
- Name: コネクタの名前。
- Description: 任意の説明。
- Pull Interval (sec): 更新された脆弱性情報を取得する頻度。デフォルトは 21600 秒(6 時間)です。Tenable API のレート制限による問題を避けるため、Cisco は最小値として 3600 秒(1 時間)を推奨しています。現在のコネクタの手順を参照してください。
- Integration Key: Tenable の Access Key。
- Secret Key: Tenable の Secret Key。
- Severity System: 次のいずれかのスコアリング方式を選択します。
- VPR: Vulnerability Priority Rating(VPR)は、脆弱性の特性と、観測された脅威活動やエクスプロイトの成熟度など、世界全体の脅威コンテキストを取り込む、Tenable 独自の動的なスコアリング方式です。評価要因は、個々のホストや組織に合わせてカスタマイズされるものではありません。脆弱性の VPR スコアは時間とともに変化する場合があります。Tenable の VPR ドキュメントを参照してください。
- CVSSv3: 業界標準の深刻度評価フレームワークです。CVSSv3 の基本評価値は、攻撃元区分、攻撃条件の複雑さ、影響などの技術的属性を表し、実際の悪用の動向の変化は取り込みません。
- Severity Score: CVE マッピングに含める深刻度の最小レベル。
- Dynamic Object Name: 現在の脆弱なホストのリストを格納する動的オブジェクトの名前。
Tenable コネクタの設定
-
Test をクリックして接続を検証し、続いて Save をクリックします。
-
コネクタがリストに表示され、ステータスが OK になっていることを確認します。
スタンドアロン版または SCC ホスト型の Dynamic Attributes Connector では、適切なアダプタがまだ存在しない場合、対象の Firewall Management Center 用のアダプタを設定します。FMC 組み込みコネクタでは、この個別のアダプタ設定は不要です。
-
Adapters タブに移動します。
-
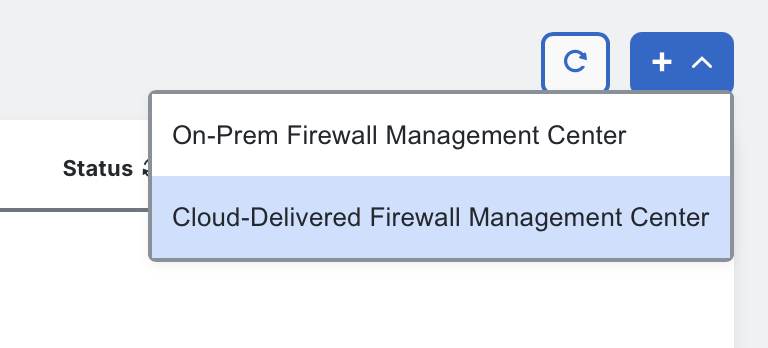
+ をクリックし、Cloud-Delivered Firewall Management Center または On-Prem Firewall Management Center を選択します。
-
対象の方式に応じたアダプタの手順を完了します。前提条件、認証/証明書のフィールド、接続テスト、Save までの手順は、SCC ホスト型のアダプタの手順、またはスタンドアロン CSDAC 3.1 のアダプタの手順を参照してください。Create an adapter で対象の管理装置の種類を選択します。管理装置の種類を選ぶだけでは、設定は完了しません。
コネクタと必要なアダプタを保存し、接続テストに成功すると、Firewall Management Center に脆弱性情報を同期できます。以降のセクションでは、このデータをポリシーでどのように使用するかを説明します。
Tenable の動的オブジェクト
Tenable コネクタは、設定した深刻度スコアのしきい値以上の脆弱性を 1 つ以上持つ、すべてのホストの IP アドレスを含む動的オブジェクトを、Firewall Management Center 内に作成します。たとえば、しきい値を Medium(中)に設定した場合、Medium 以上と評価された脆弱性を持つすべてのホストがオブジェクトに含まれます。
動的オブジェクトは、従来のネットワーク オブジェクトと同様に、アクセス コントロール ルールで使用できます。ただし、Tenable が新たな脆弱性を検出したり、ホストの脆弱性が修復されたりすると、動的オブジェクトの内容は自動的に更新されます。これらの更新は管理対象ファイアウォールに直接プッシュされ、更新された IP リストを反映するためのポリシー展開は不要です。
管理者は、この動的オブジェクトを、必要に応じてさまざまなアクセス コントロール ルールで活用できます。一般的な例としては、脆弱なホストによる機密性の高いネットワーク セグメント(PCI 環境や PHI 環境など)へのアクセスの制限や、侵害されたシステムのアクセス先を、パッチが適用されるまで修復用ネットワークに制限することが挙げられます。
アクセス コントロール ルールで動的オブジェクトを使用するには、アクセス コントロール ルール エディタを開き、Dynamic Attributes タブを選択します。
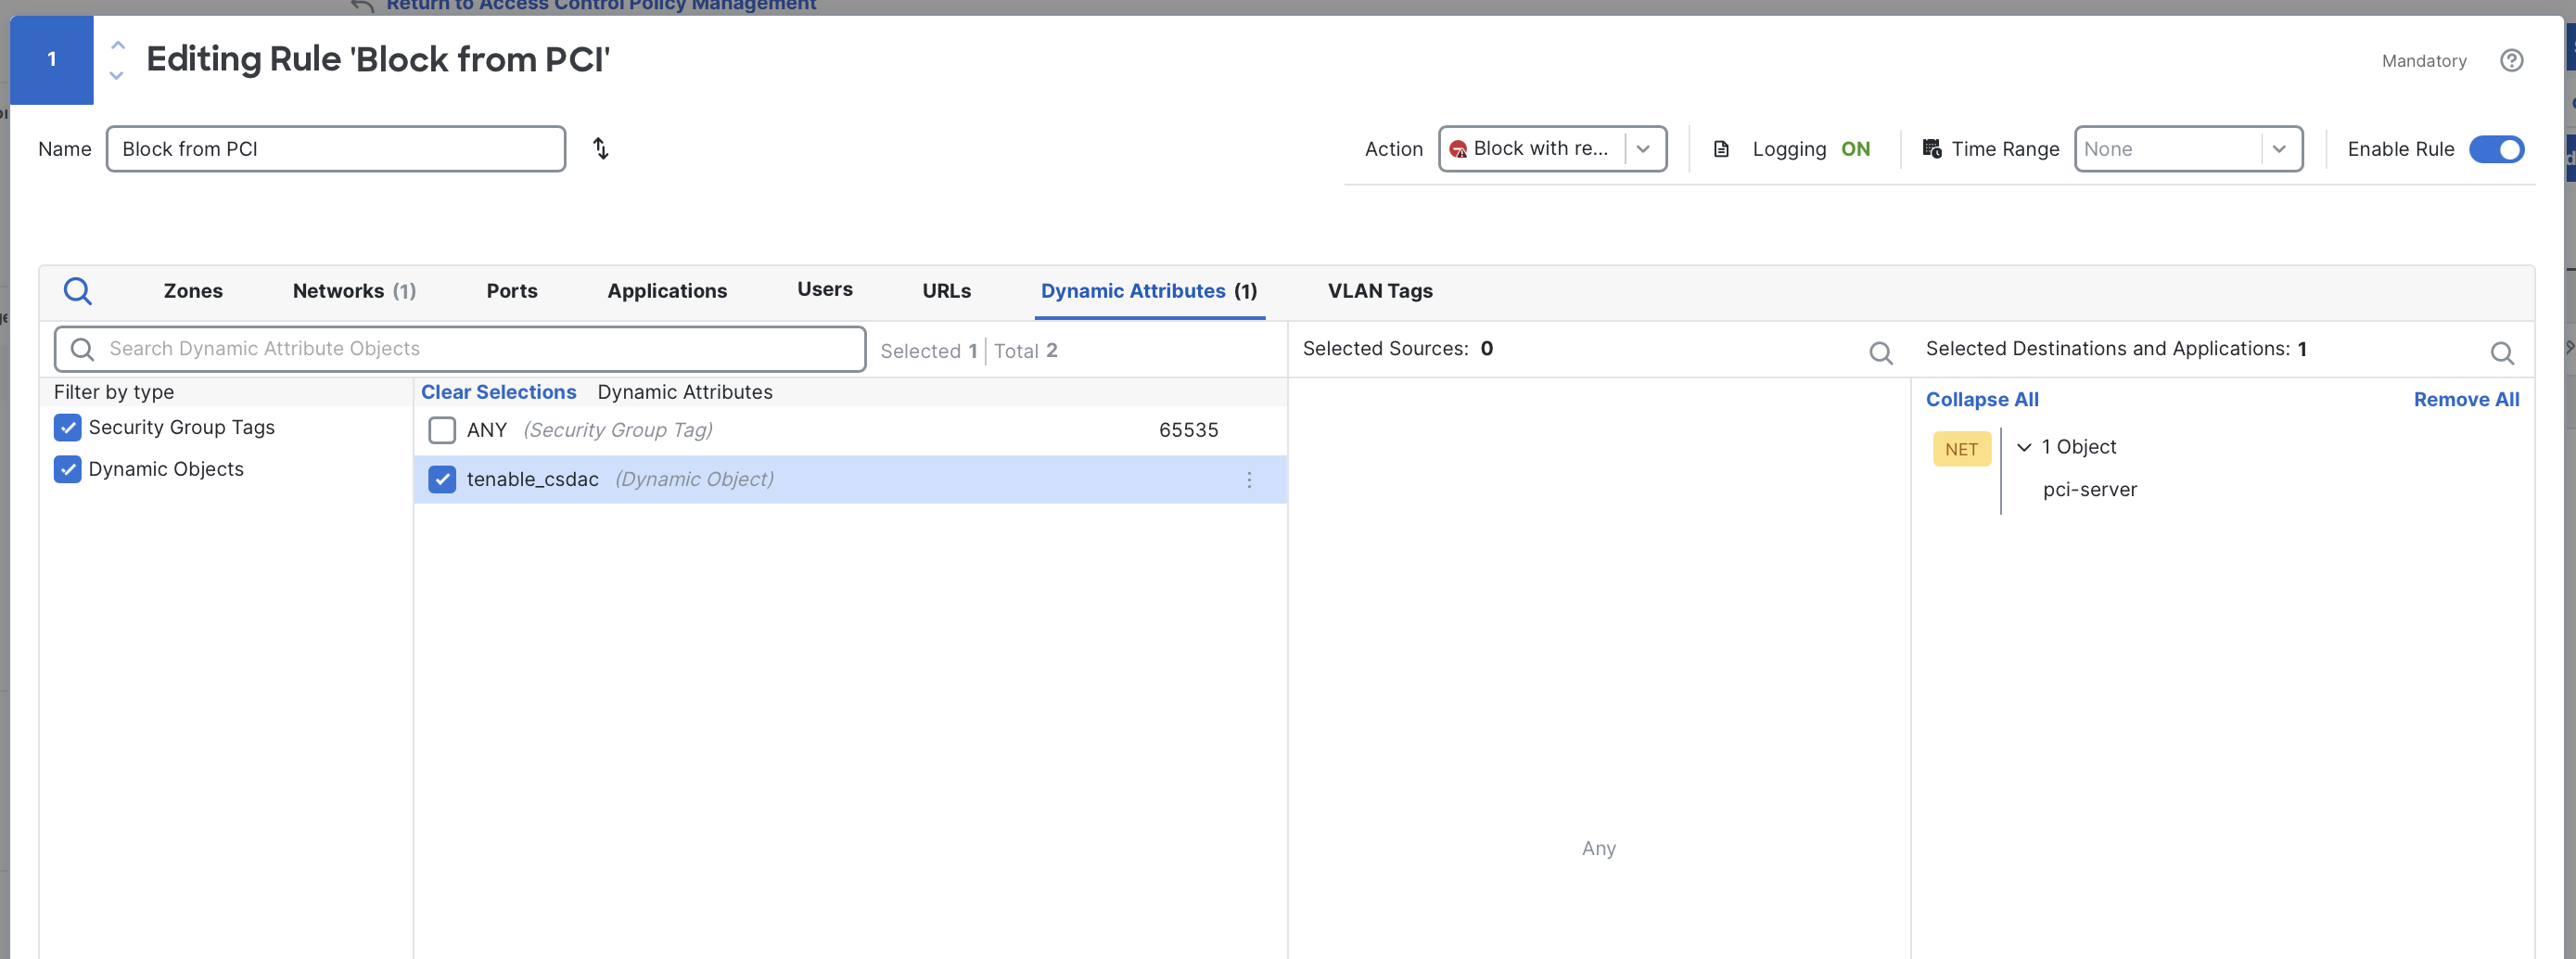
アクセス コントロール ルール エディタの Dynamic Attributes タブで動的オブジェクトを選択します。
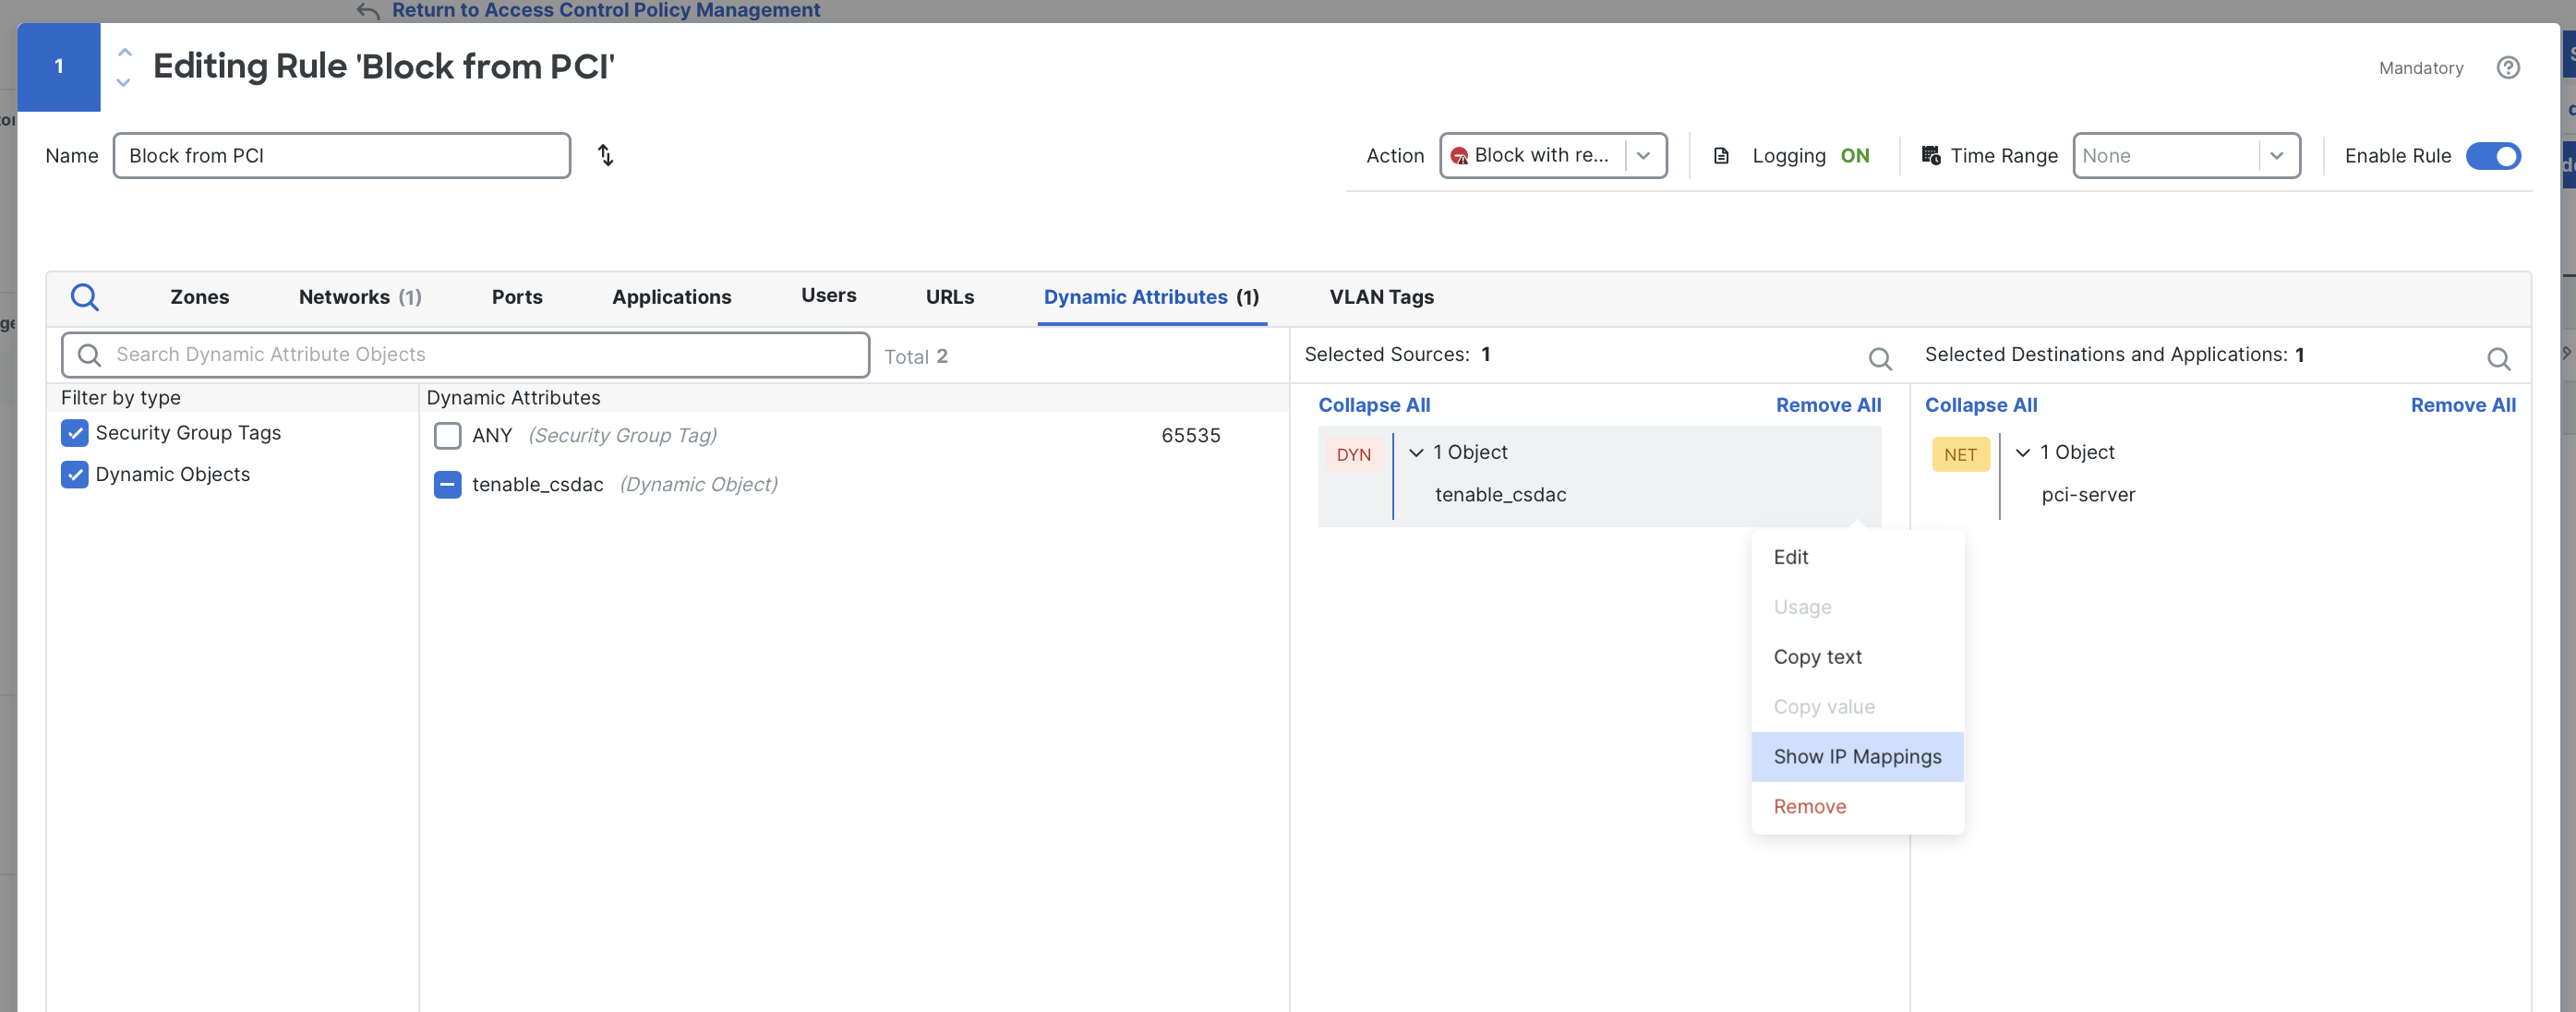
動的オブジェクトに現在マッピングされている IP アドレスを表示するには、ルール エディタでオブジェクトの横にある ⠇(3 点メニュー) をクリックし、Show IP Mappings をクリックします。ポップアップ ウィンドウに、現在含まれているすべての IP アドレスが表示されます。
Tenable の脆弱性データを使用した仮想パッチ
Tenable コネクタは、1 つ以上の脆弱性がマッピングされているホストのリストと、各ホストに関連付けられている具体的な CVE を、Firewall Management Center(FMC)に登録します。FMC は、このデータを使用して、侵入ポリシーの推奨ルールという機能により、仮想パッチの一形態を適用します。
推奨ルールとは
カスタム侵入ポリシーを作成するときは、最初にベース ポリシーを選択します。ベース ポリシーは、Cisco Talos が維持管理する精選された侵入ルール セットであり、組織のさまざまなセキュリティ方針に対応しています。
- Security Over Connectivity: 誤検知の可能性の増加や一定のパフォーマンスへの影響を許容し、最大限の保護を重視します。
- Balanced Security and Connectivity: 最も一般的に使用されるベース ポリシーであり、誤検知を最小限に抑えながら強力な保護を提供する、中間的な選択肢です。
- Connectivity Over Security: 保護範囲を抑える代わりに、運用の安定性と誤検知の少なさを優先します。
- Maximum Detection: 主にテスト、分析、ラボ環境向けに設計された、検知範囲が広くアラート(ノイズ)の多いポリシーです。パフォーマンスに影響する可能性があるため、本番環境に展開する前に確認とテストを行ってください。
有効なルール数は、ルール セット/LSP のバージョンとポリシー設定によって異なります。これらの精選されたデフォルト設定は幅広い保護を提供しますが、特定の環境に合わせたものではありません。従来、管理者はルールを手動で有効化または無効化して、侵入ポリシーをさらにカスタマイズしてきました。
推奨ルールは、この作業を簡素化します。FMC は、Tenable Vulnerability Management からインポートしたホストと脆弱性の情報を使用して、環境内に存在する CVE と、侵入ルール セットに含まれる CVE メタデータを比較します。Tenable がいずれかのホストで特定した CVE に対応するルールがあれば、システムはそのルールの有効化を推奨できます。この推奨ルールのセットは定期的に更新できるため、新たに検出された脆弱性に合わせて侵入ルールを維持できます。
推奨ルールの設定
Tenable の脆弱性マッピングに基づく推奨ルールを設定するには、次の手順を実行します。
侵入ポリシーに関する前提条件このガイドでは、アクセス コントロール ルールに割り当てられたカスタム侵入ポリシーがあることを前提としています。カスタム侵入ポリシーをまだ作成していない場合は、こちらのガイドを参照してください。侵入ポリシーをアクセス コントロール ルールに関連付ける方法については、こちらのドキュメントを参照してください。
-
Firewall Management Center(FMC)で Policies > Intrusion に移動します。変更する侵入ポリシーを見つけ、Snort 3 Version をクリックして編集します。
-
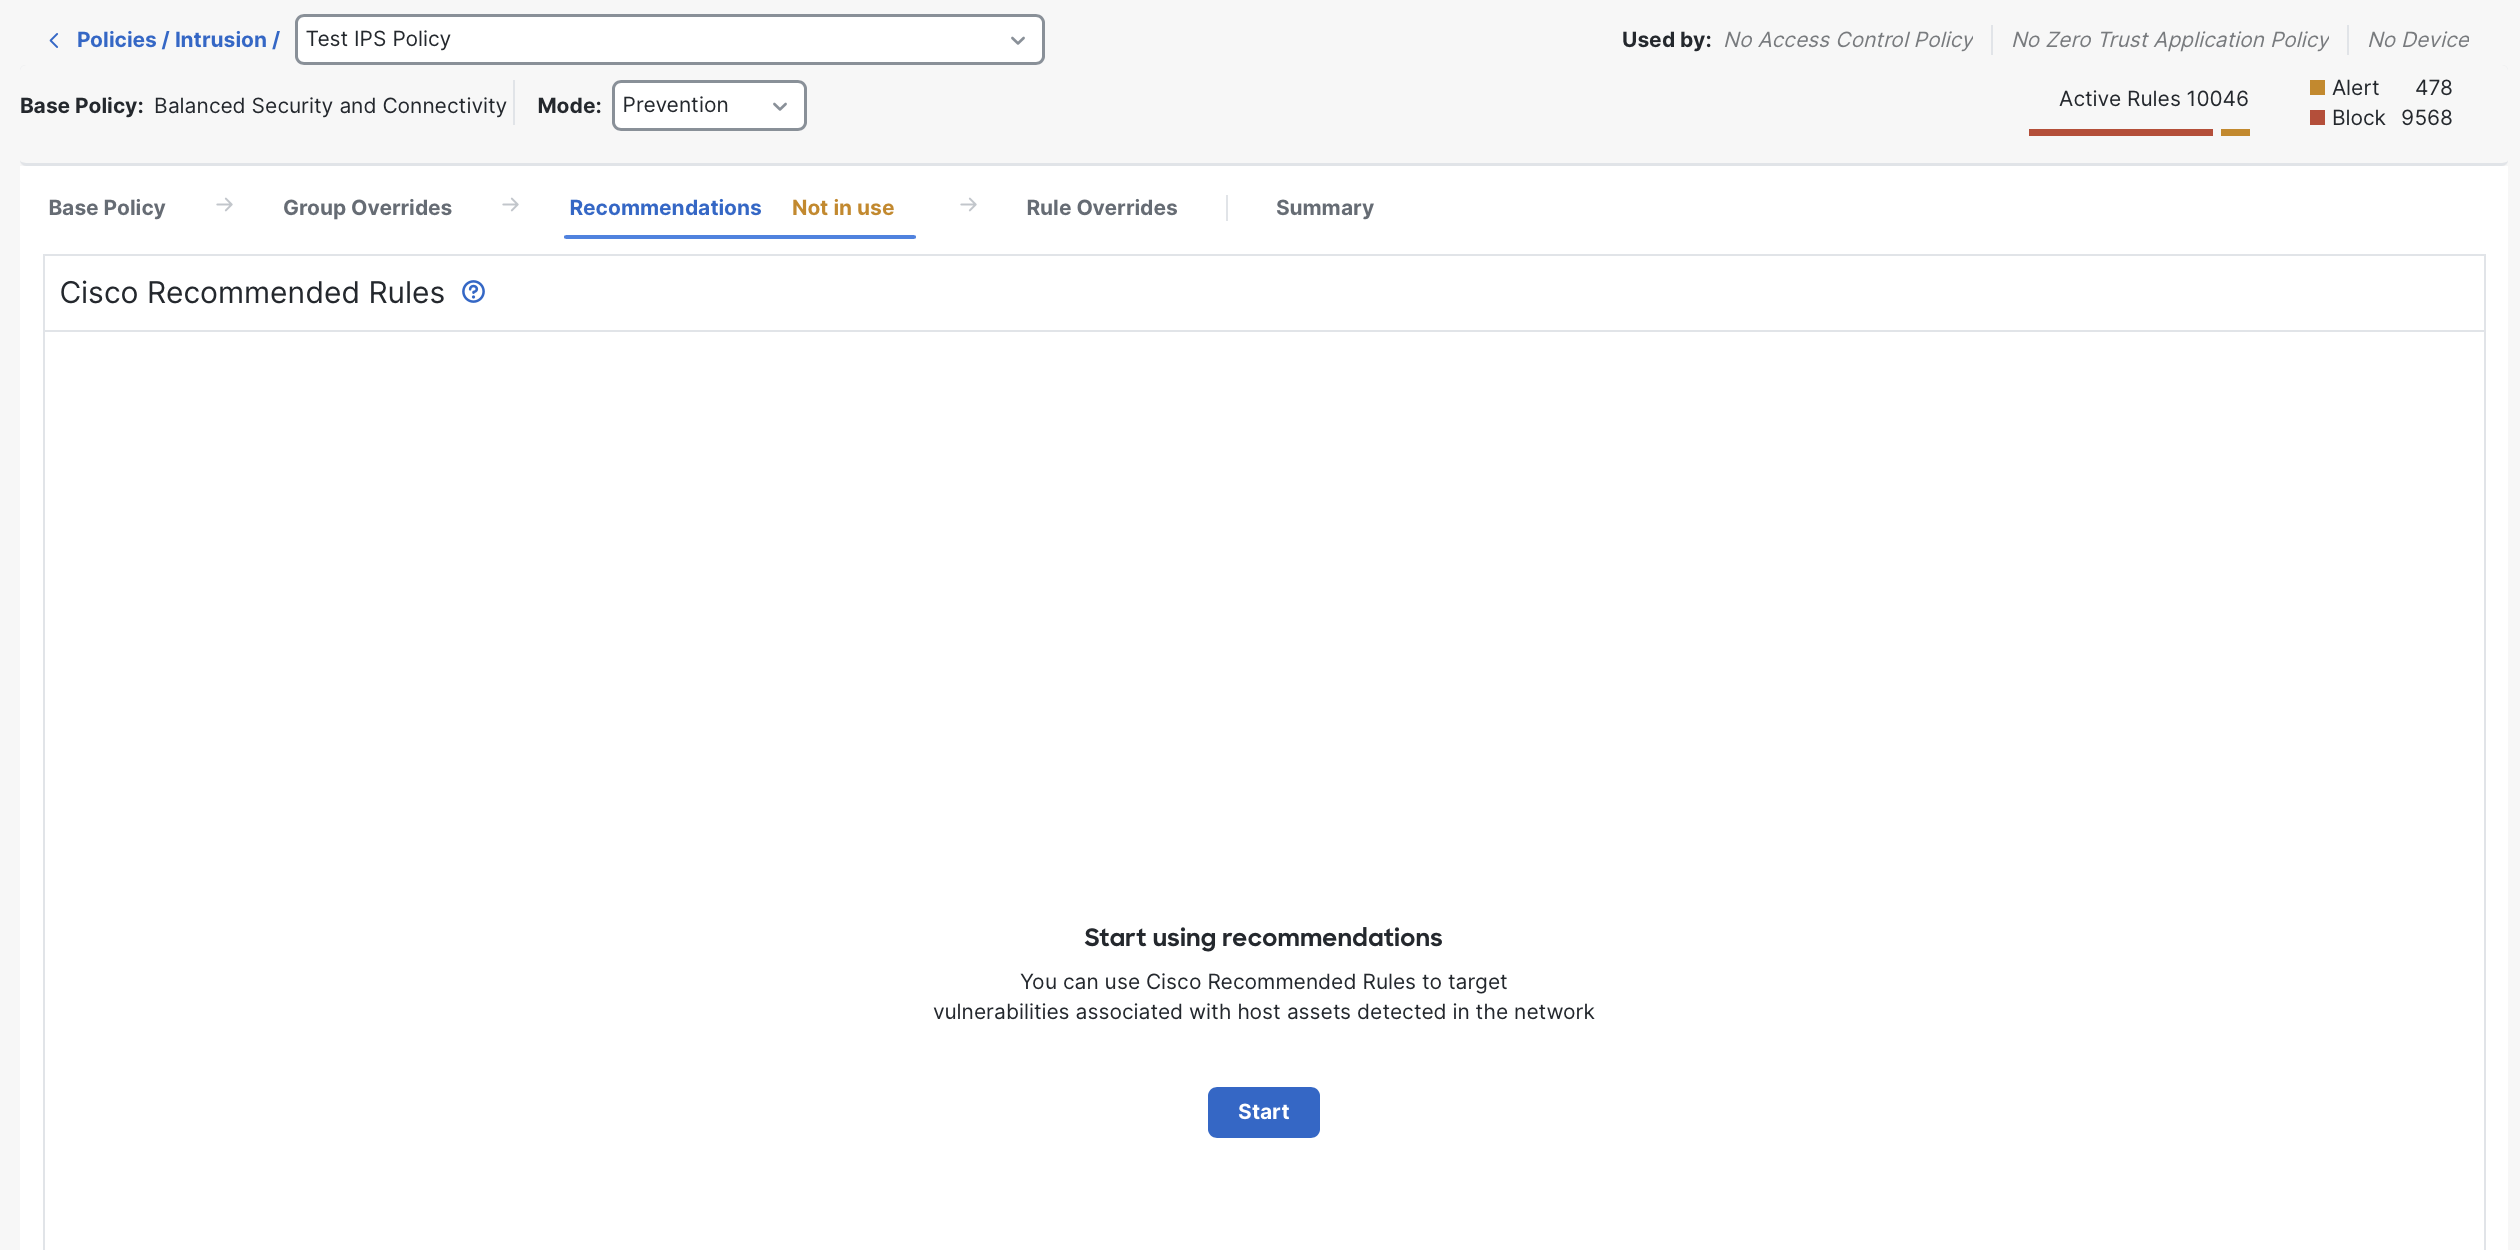
Recommendations タブを開き、Start をクリックして推奨ルールの設定を開始します。
-
Cisco Recommended Rules ポップアップが表示されます。次のように各フィールドを設定します。
- Security Level: 追加で有効にするルールを選択するときの積極性を決定します。一般的な目安は、最初に選択したベース ポリシーより1 つ上のレベルを選択することです。セキュリティ レベルとベース ポリシーの対応関係は、次のとおりです。
- Level 1: Connectivity Over Security
- Level 2: Balanced Security and Connectivity
- Level 3: Security Over Connectivity
- Level 4: Maximum Detection
- Accept Recommendation to Disable Rules: 有効にすると、選択したセキュリティ レベルとホスト/脆弱性データに基づき、推奨事項によってルールが無効になることがあります。明示的なルールのオーバーライドは引き続き優先されます。このガイドでは保護の強化を目的とするため、幅広い保護を維持するよう、このオプションはオフのままにします。Cisco は、アラート量や検査パフォーマンスに関する特定の目標に応じて有効にする方法も説明しています。選択する前に、推奨ルールのガイドと、ホスト データが環境をどの程度網羅しているかを確認してください。
- Protected Networks: 必要に応じて、評価対象を特定の保護対象ネットワークに限定します。たとえば、この侵入ポリシーを DMZ サーバーにのみ使用する場合は、そのサブネットをここに指定できます。ほとんどの環境では、このフィールドを空欄にしておくことが適切です。 これにより、Tenable が報告したすべてのホストと脆弱性が評価対象になります。
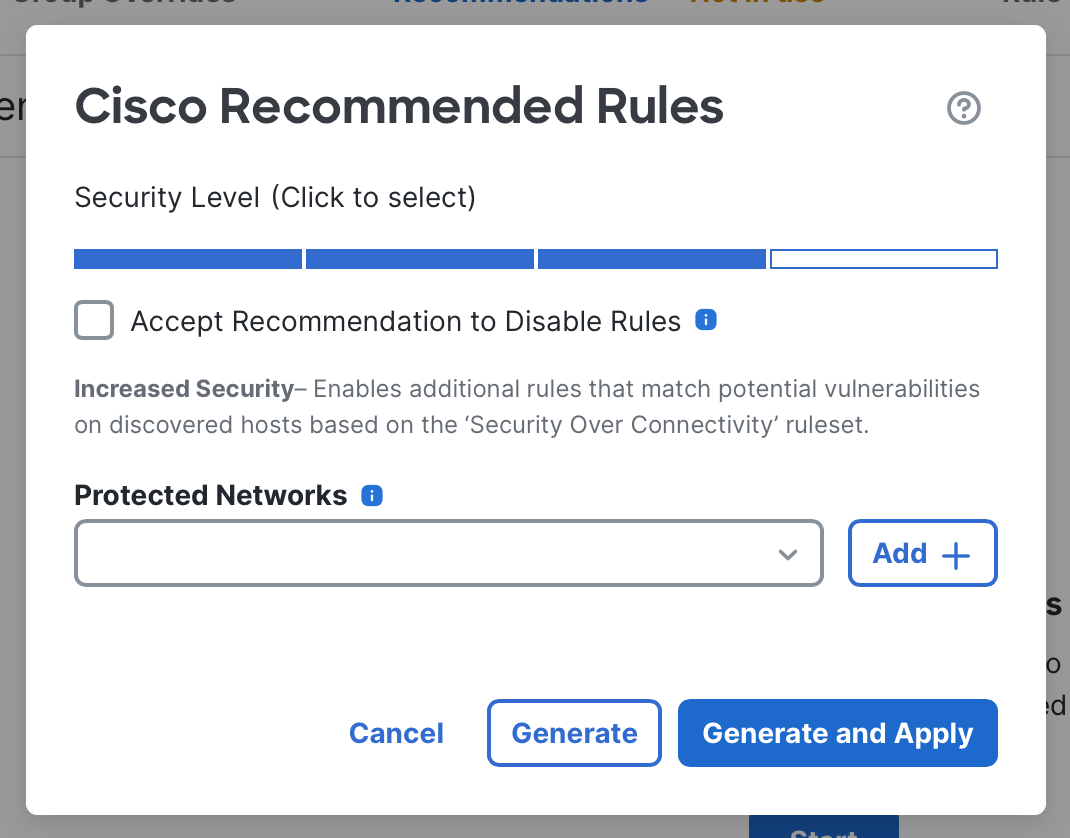
Cisco 推奨ルールの設定
- Security Level: 追加で有効にするルールを選択するときの積極性を決定します。一般的な目安は、最初に選択したベース ポリシーより1 つ上のレベルを選択することです。セキュリティ レベルとベース ポリシーの対応関係は、次のとおりです。
-
Generate をクリックして推奨ルールを評価します。適用前に結果を確認できます。または、Generate and Apply をクリックすると、すべての推奨事項が自動的に受け入れられます。
-
生成されると、Recommendations タブに、Tenable がホストで特定した CVE に一致する侵入ルールのリストが表示されます。次に、この対応関係の例を示します。
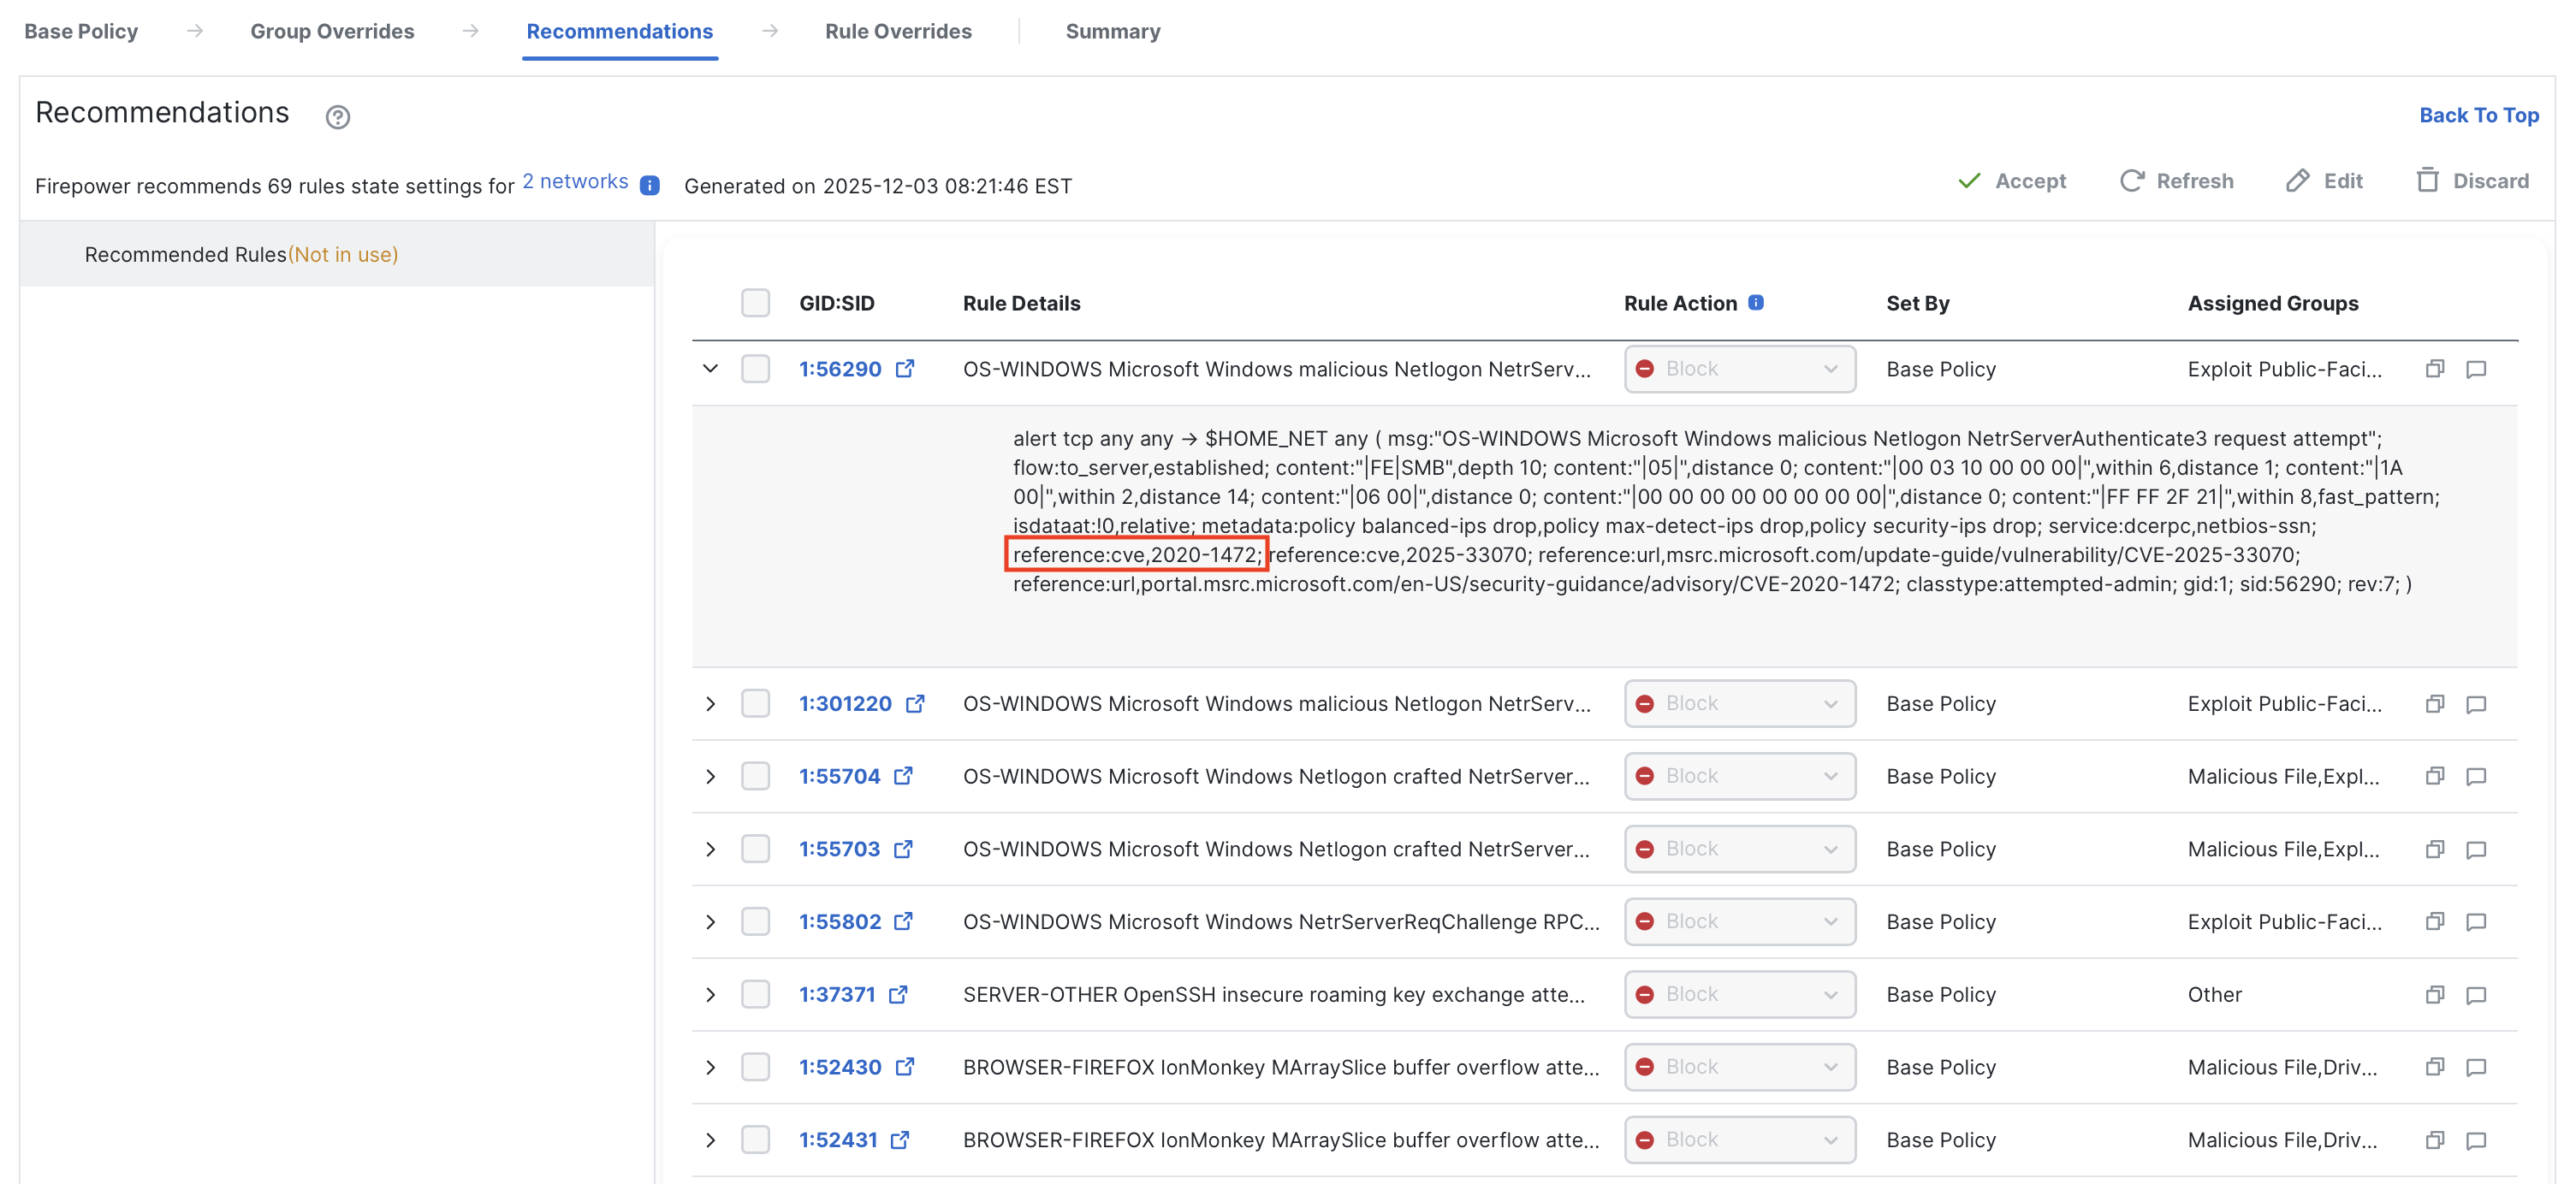
推奨ルールによって、CVE-2020-1472 に対応する侵入ルールが有効になっています。
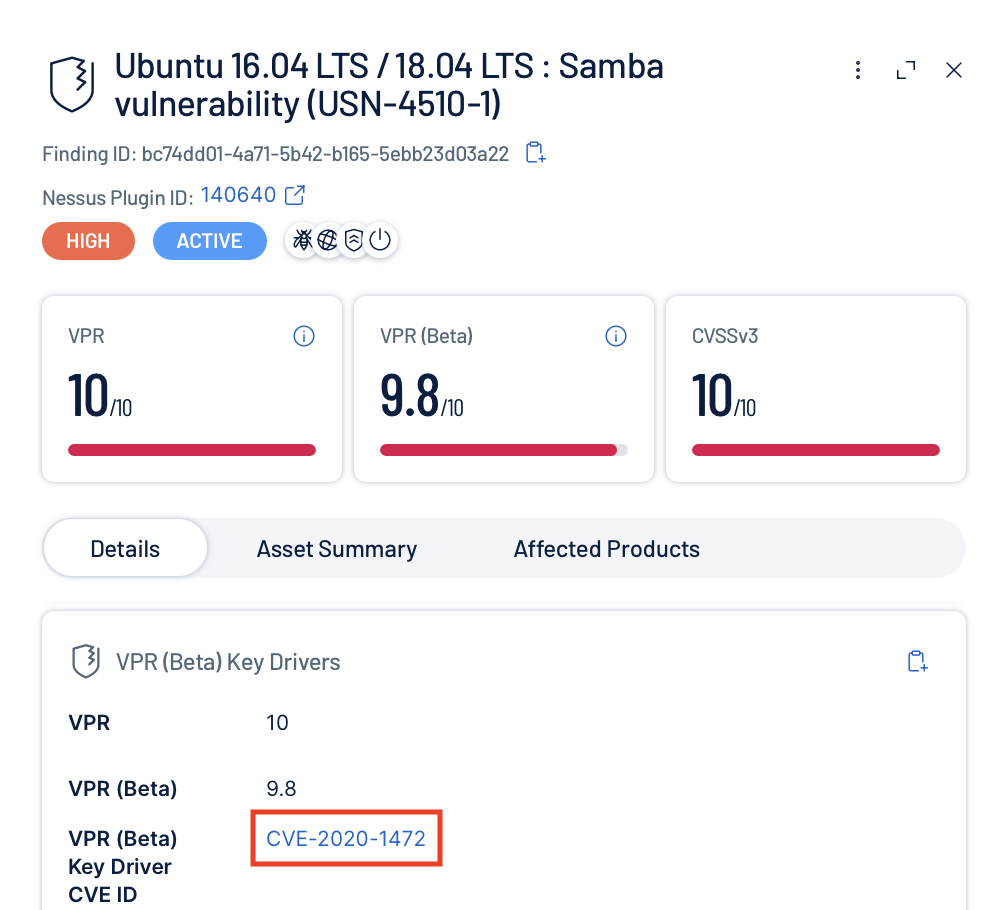
これは、Tenable がネットワーク内で同じ脆弱性を報告した結果に直接対応しています。
-
推奨ルールを確認した後、Accept をクリックして侵入ポリシーに適用します。変更は、上部のメニュー バーで Deploy をクリックして次回ポリシーを展開した後に有効になります。
Tenable の検出結果は時間とともに変化するため、推奨ルールを定期的に更新することを推奨します。このタブで Refresh をクリックして推奨事項を再評価します。更新されたルールは、次回の展開後に適用されます。
侵入ポリシーのレイヤーに関する注記侵入ポリシーには、ルールの状態を設定するレイヤーが最大 4 つあります。
Base Policy > Group Overrides > Recommendations > Rule Overrides
個々のルールでは、一番右側のレイヤーの設定が優先されます。
つまり、推奨事項はベース ポリシーとグループのオーバーライドより優先されます。ただし、推奨事項を受け入れた後も、明示的なルールのオーバーライドを作成することで、個々のルールの動作を調整できます。明示的なルールのオーバーライドは、他のすべてのレイヤーより優先されます。
まとめ
Tenable コネクタは、脆弱性のコンテキストを Hybrid Mesh Firewall に直接取り込み、ファイアウォールがトラフィックだけでなく、保護対象システムに実際に存在するリスクにも対応できるようにします。管理者は、静的な侵入ポリシーや手動で維持するネットワーク オブジェクトだけに依存することなく、どのホストに脆弱性があり、どの侵入ルールがその環境で最も重要かを、変化に追従して把握できます。
この統合は、確立されたセキュリティ対策を強化するものであり、置き換えるものではありません。パッチ管理、ハードニング、継続的な監視は引き続き不可欠であり、Tenable コネクタは多層防御戦略の一部として、これらを補完します。ネットワーク制御を現在の脆弱性データに合わせることで、保護機能がネットワークの変化する状態と同期し、その状態に適したものとなるよう支援します。
Updated about 13 hours ago