
簡素化された復号インターフェイス
言語: English | 日本語
はじめに
ほぼすべての Web トラフィックが暗号化される現在、ネットワーク上での復号はこれまで以上に重要になっています。しかし、復号ポリシーの作成は簡単ではありません。管理者は証明書を管理し、例外に対応するとともに、証明書ピンニングなどの技術を使用して検査を妨げるアプリケーションも考慮する必要があります。ルールに基づく設計では、ポリシーを正しく適用するためのルールの順序も検討しなければなりません。
Secure Firewall 10.0 では、従来のルールベースのインターフェイスから、新しい意図に基づくワークフローに移行し、このプロセスを簡素化しました。一般的な復号ワークフローを中心にポリシーを構成し、適切なデフォルト設定と容易なカスタマイズを両立しています。復号ポリシーを どのように 作成するかを考える代わりに、何を 実現したいかを指定すれば、内部の処理は Secure Firewall が行います。
Cisco の業界をリードするハードウェア復号性能と組み合わせることで、Secure Firewall 10.0 は、インライン復号を効果的に導入するための強力で管理しやすいプラットフォームを提供します。
要件と制限事項
新しい復号ポリシー インターフェイスには、Secure Firewall 10.0 以降が必要です。管理対象デバイスについても、Cisco はバージョン 10.0 以降を推奨しています。それ以前のバージョンを実行する管理対象デバイスもサポートされますが、次の重要な注意事項があります。
- Intelligent Decryption Bypass には、ソフトウェア バージョン 7.7.0 以降が必要です。
- 10.0 より前のデバイスでは、インバウンド復号に、新しい柔軟な動作ではなく、従来の Known Key Decryption 方式を引き続き使用します。
復号ポリシーの一部の機能を使用するには、管理対象デバイスに特定の機能ライセンスが適用されている必要があります。
- URL に基づくバイパスには、URL カテゴリ分類とレピュテーションを使用するため、URL Filtering ライセンスが必要です。
- Intelligent Decryption Bypass には、サーバーのレピュテーション判定用の URL Filtering ライセンスと、Encrypted Visibility Engine によるクライアントの脅威判定用の IPS ライセンスの両方が必要です。
- ディープ パケット インスペクション自体は復号ポリシーの中核機能ではありませんが、それを可能にすることが復号を行う根本的な理由の 1 つです。そのため、復号を行う場合は、IPS ライセンス、Malware Defense ライセンス、またはその両方を適用することを強く推奨します。高度な機能のライセンスがない環境では、復号によって実質的な利点が得られるかを再検討することを推奨します。
既存の復号ポリシーは、新しい設計に自動変換されません。引き続きサポートされ、Decryption Policy (Rule-Based) と表示されます。管理者は、必要に応じて、従来のルールに基づくモデルで新しいポリシーを作成することもできます。新しい簡素化されたインターフェイスで作成したポリシーは、Decryption Policy と表示されます。
復号ポリシーの作成
Firewall Management Center(FMC)で Policies > Decryption に移動し、Create New > Decryption Policy をクリックします。表示されるポップアップでポリシー名を入力し、必要に応じて説明を入力します。
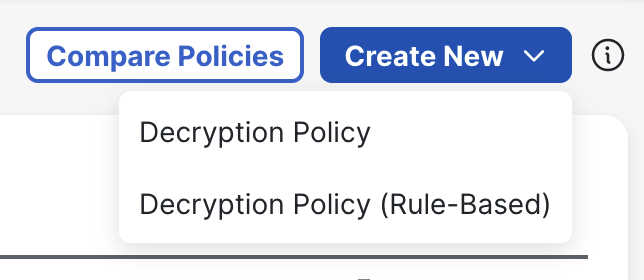
各復号ポリシーでは、専用のセクションでそれぞれ設定することで、インバウンド復号とアウトバウンド復号の両方を扱えます。
インバウンド復号の設定
インバウンド復号(Inbound Decryption)は、外部クライアントから内部サーバーに向かうトラフィックをファイアウォールで復号する機能です。一般的な例として、インターネット上のユーザがファイアウォールを経由して企業の Web サーバーにアクセスする場合があります。ファイアウォールは、外部クライアントに証明書を提示することでトラフィックを復号し、ディープ パケット インスペクションを実行できます。多くの場合、内部サーバー自体が使用するものと同じ証明書を提示します。
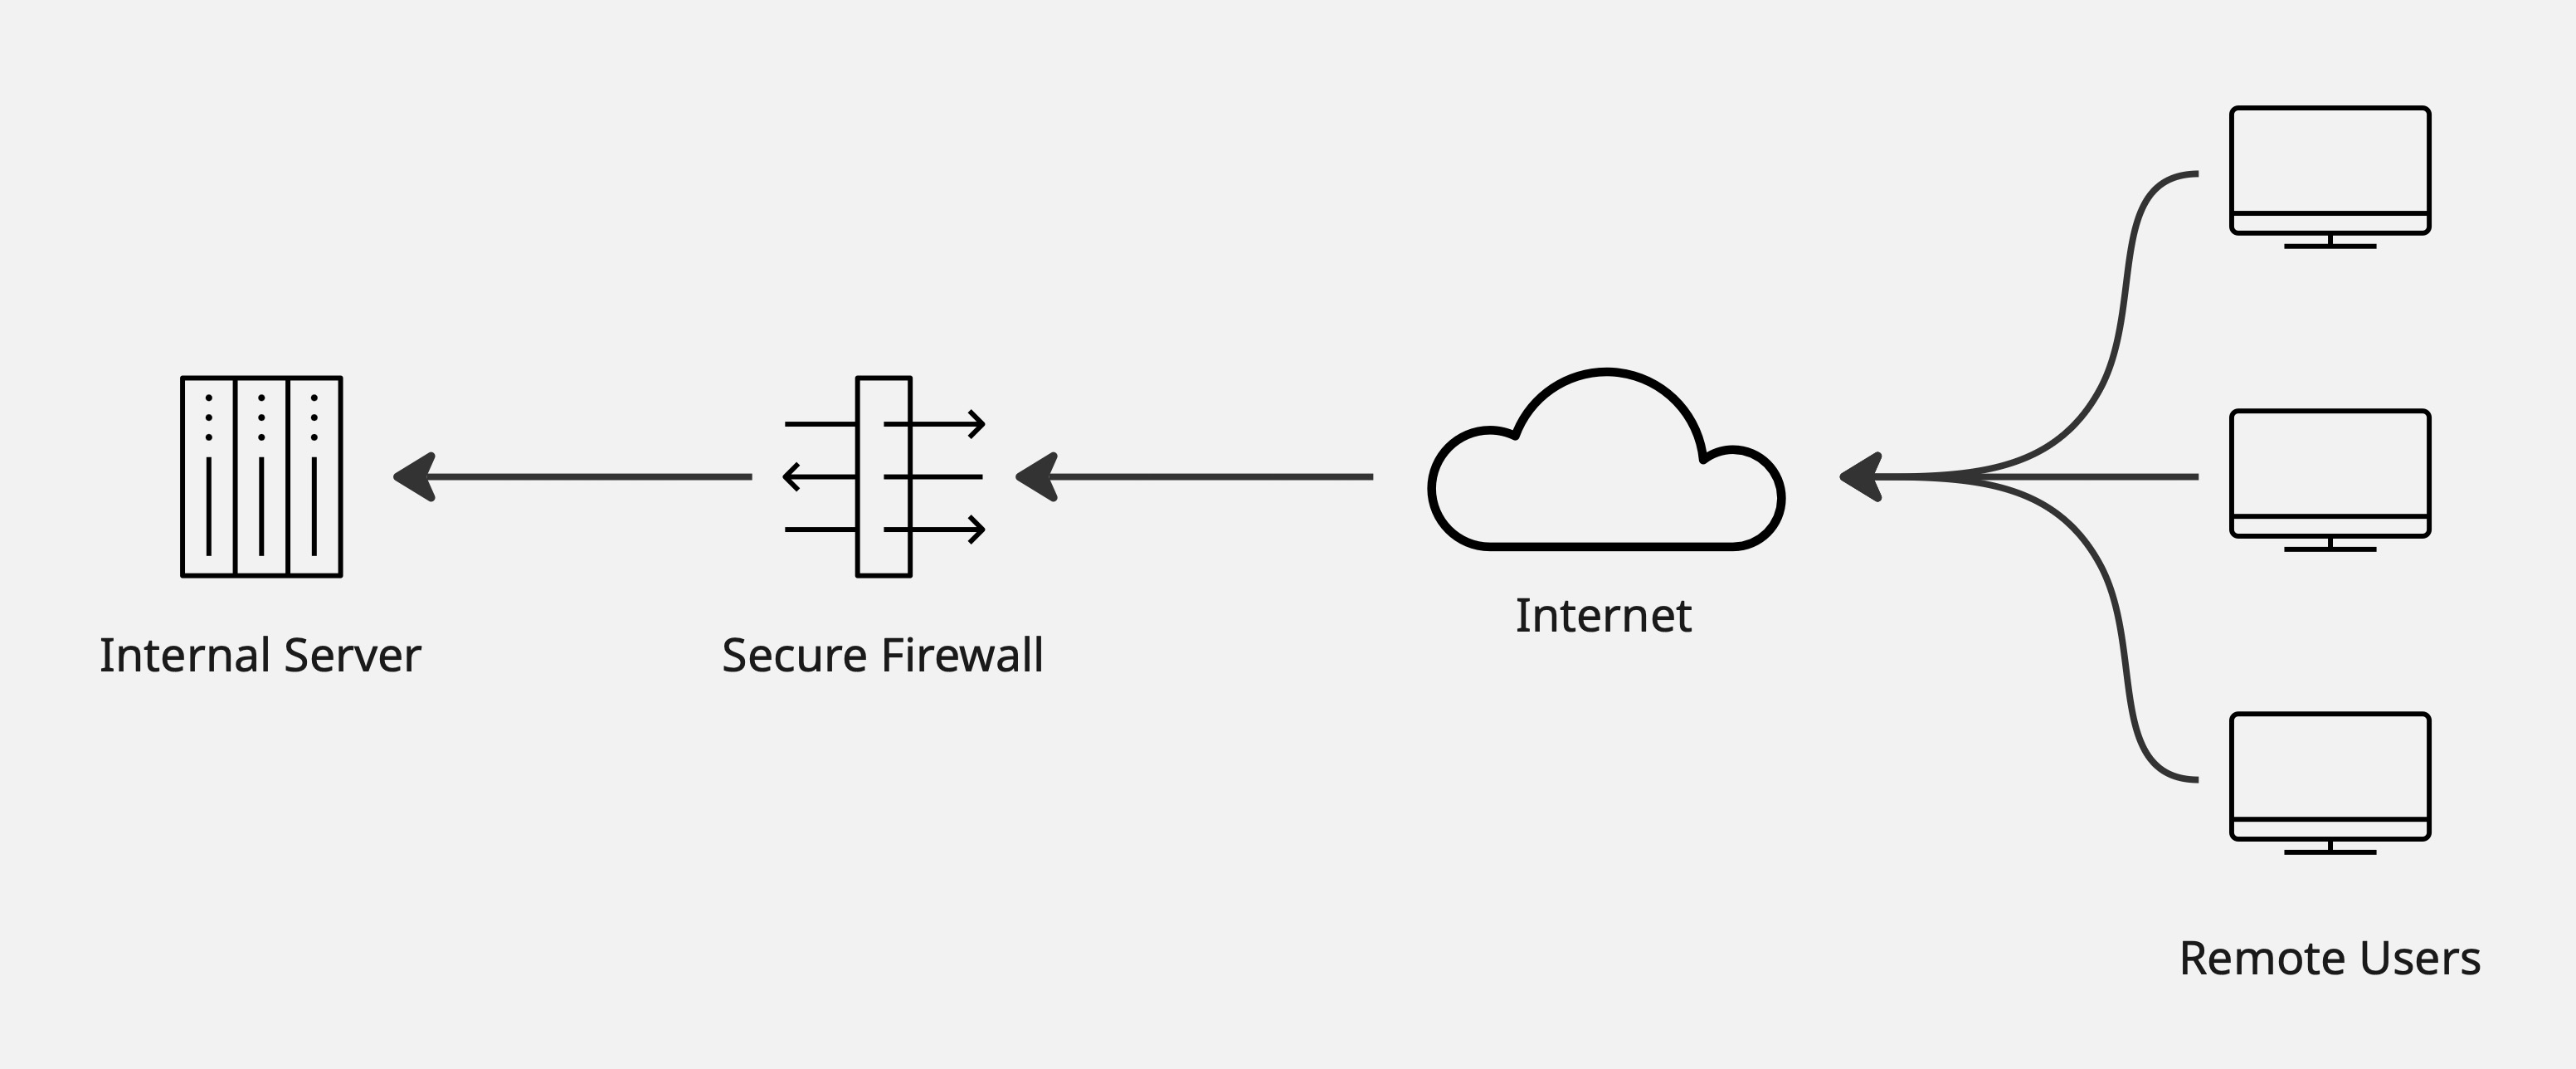
インバウンド復号の構成例
- 開始: Inbound Decryption セクションを有効にします。
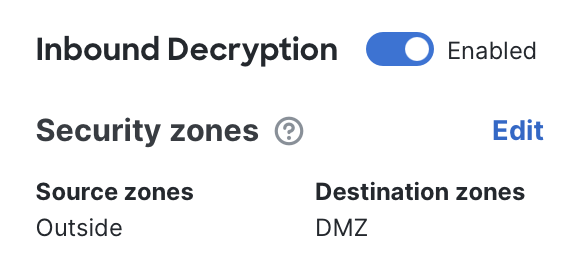
- セキュリティ ゾーンの設定: インバウンド トラフィックの経路に合わせて、送信元と宛先のセキュリティ ゾーンを設定します。たとえば、単純な環境では、送信元ゾーンが Outside、宛先ゾーンが DMZ という名前になっている場合があります。ご使用のネットワークのゾーン設計に合わせて調整してください。
注: ゾーンを指定しない場合、システムは「No zones」と解釈し、復号を適用しません。この保護機能により、意図したポリシーに一致しないトラフィックを、ファイアウォールが誤って復号することを防ぎます。
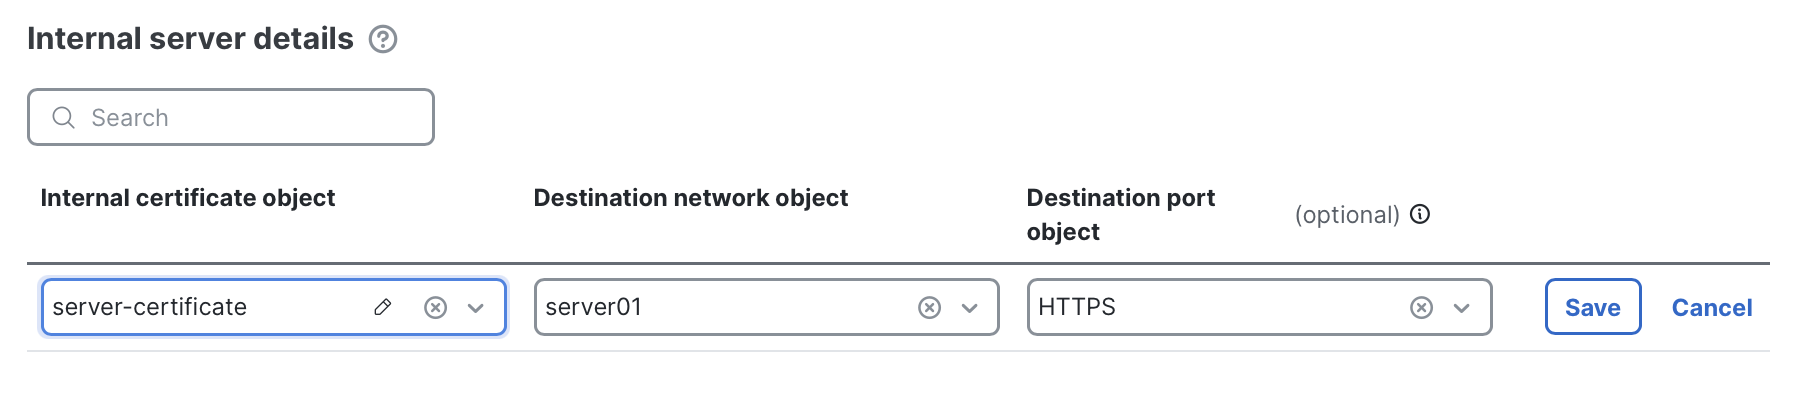
- 復号対象の指定: Internal server details セクションにエントリを追加して、復号するトラフィックを定義します。+ Add new をクリックし、必要な項目を選択します。
- Destination network object: インバウンド復号を適用する内部サーバーまたはサーバー グループです。単一のホスト オブジェクト、またはより広い範囲を含むネットワーク オブジェクトを指定できます。
- Destination port object (任意):内部サーバーが待ち受けるポートです。たとえば、HTTPS(tcp/443)を指定します。ポートを指定しない場合、ファイアウォールはすべてのポートで TLS または QUIC トラフィックの復号を試みます。
- Internal certificate object: 宛先ネットワーク オブジェクトへのトラフィックを復号するためにファイアウォールが使用する、TLS の証明書と秘密キーのペアです。接続時には、このペアの証明書が外部クライアントに提示されます。内部サーバーにインストールされているものと同じ証明書、または異なる証明書を使用できます。ファイアウォールは内部サーバーとの間に別の TLS セッションを確立し、通信を再暗号化します。
インバウンド復号における証明書の処理
Secure Firewall 7.7 以前では、インバウンド復号のために、内部サーバーにインストールされている証明書と秘密キーのペアと同じものを、ファイアウォールにも保持する必要がありました。これは Decrypt Known Key と呼ばれ、厳密な 1 対 1 の一致が必要でした。
Secure Firewall 10.0 から、インバウンド復号は Replace Certificate という新しい方式をサポートします。この方式は柔軟性が高く、より幅広い企業の導入環境に対応します。
- 同じ証明書と秘密キーのペアを使用する従来の方式も、引き続き使用できます。
- また、内部サーバー上の証明書とはまったく異なる証明書をファイアウォールにインストールすることもできます。たとえば、次のような構成が可能です。
- すべての内部サーバーの証明書を企業のルート CA で署名する(
.localまたは内部の名前空間を使用)。 - 外部からのアクセスには、一般に信頼されている CA が発行した公開ドメイン名用の証明書を使用する。
- 複数の内部サーバーを対象とする複数の SAN を含む、外部公開用の単一の証明書を導入する。
- すべての内部サーバーの証明書を企業のルート CA で署名する(
Replace Certificate の主な利点:
- 内部用と外部用の証明書を分けられます(例:内部は
.local、外部は.com)。 - ファイアウォールとサーバーの証明書が一時的に一致しない場合でも、証明書をより円滑に更新できます。
- SAN を使用し、外部公開用の 1 つの証明書で複数のサーバーに対応できます。
- FMC または更新された REST API を使用して、証明書オブジェクトを作り直さずに、その証明書と秘密キーを置き換えられます。
Replace Certificate の新しい要件
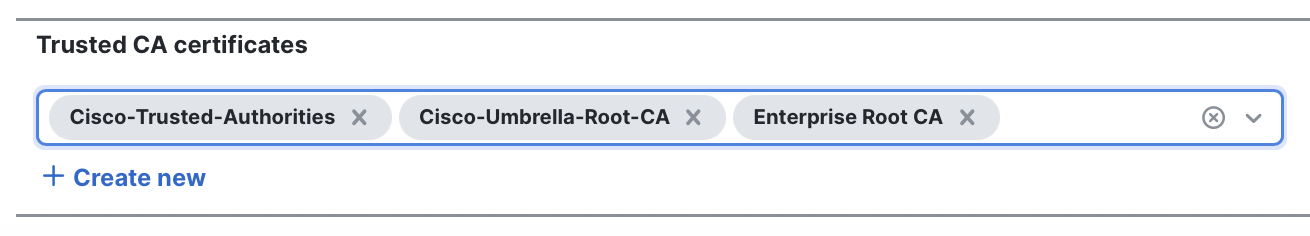
- 内部サーバーの証明書は、ファイアウォールによって信頼されている必要があります。企業のルート CA 証明書または自己署名証明書を、Advanced Options の Trusted CA certificates リストに追加してください。
- 内部サーバーの証明書は、有効であり、期限切れになっていない必要があります。証明書の検証と検証失敗時の処理については、標準の復号ポリシーの設定ガイドを参照してください。
以下に、新しい Replace Certificate アクションを使用して企業が選択できる、さまざまな導入シナリオの例を示します。
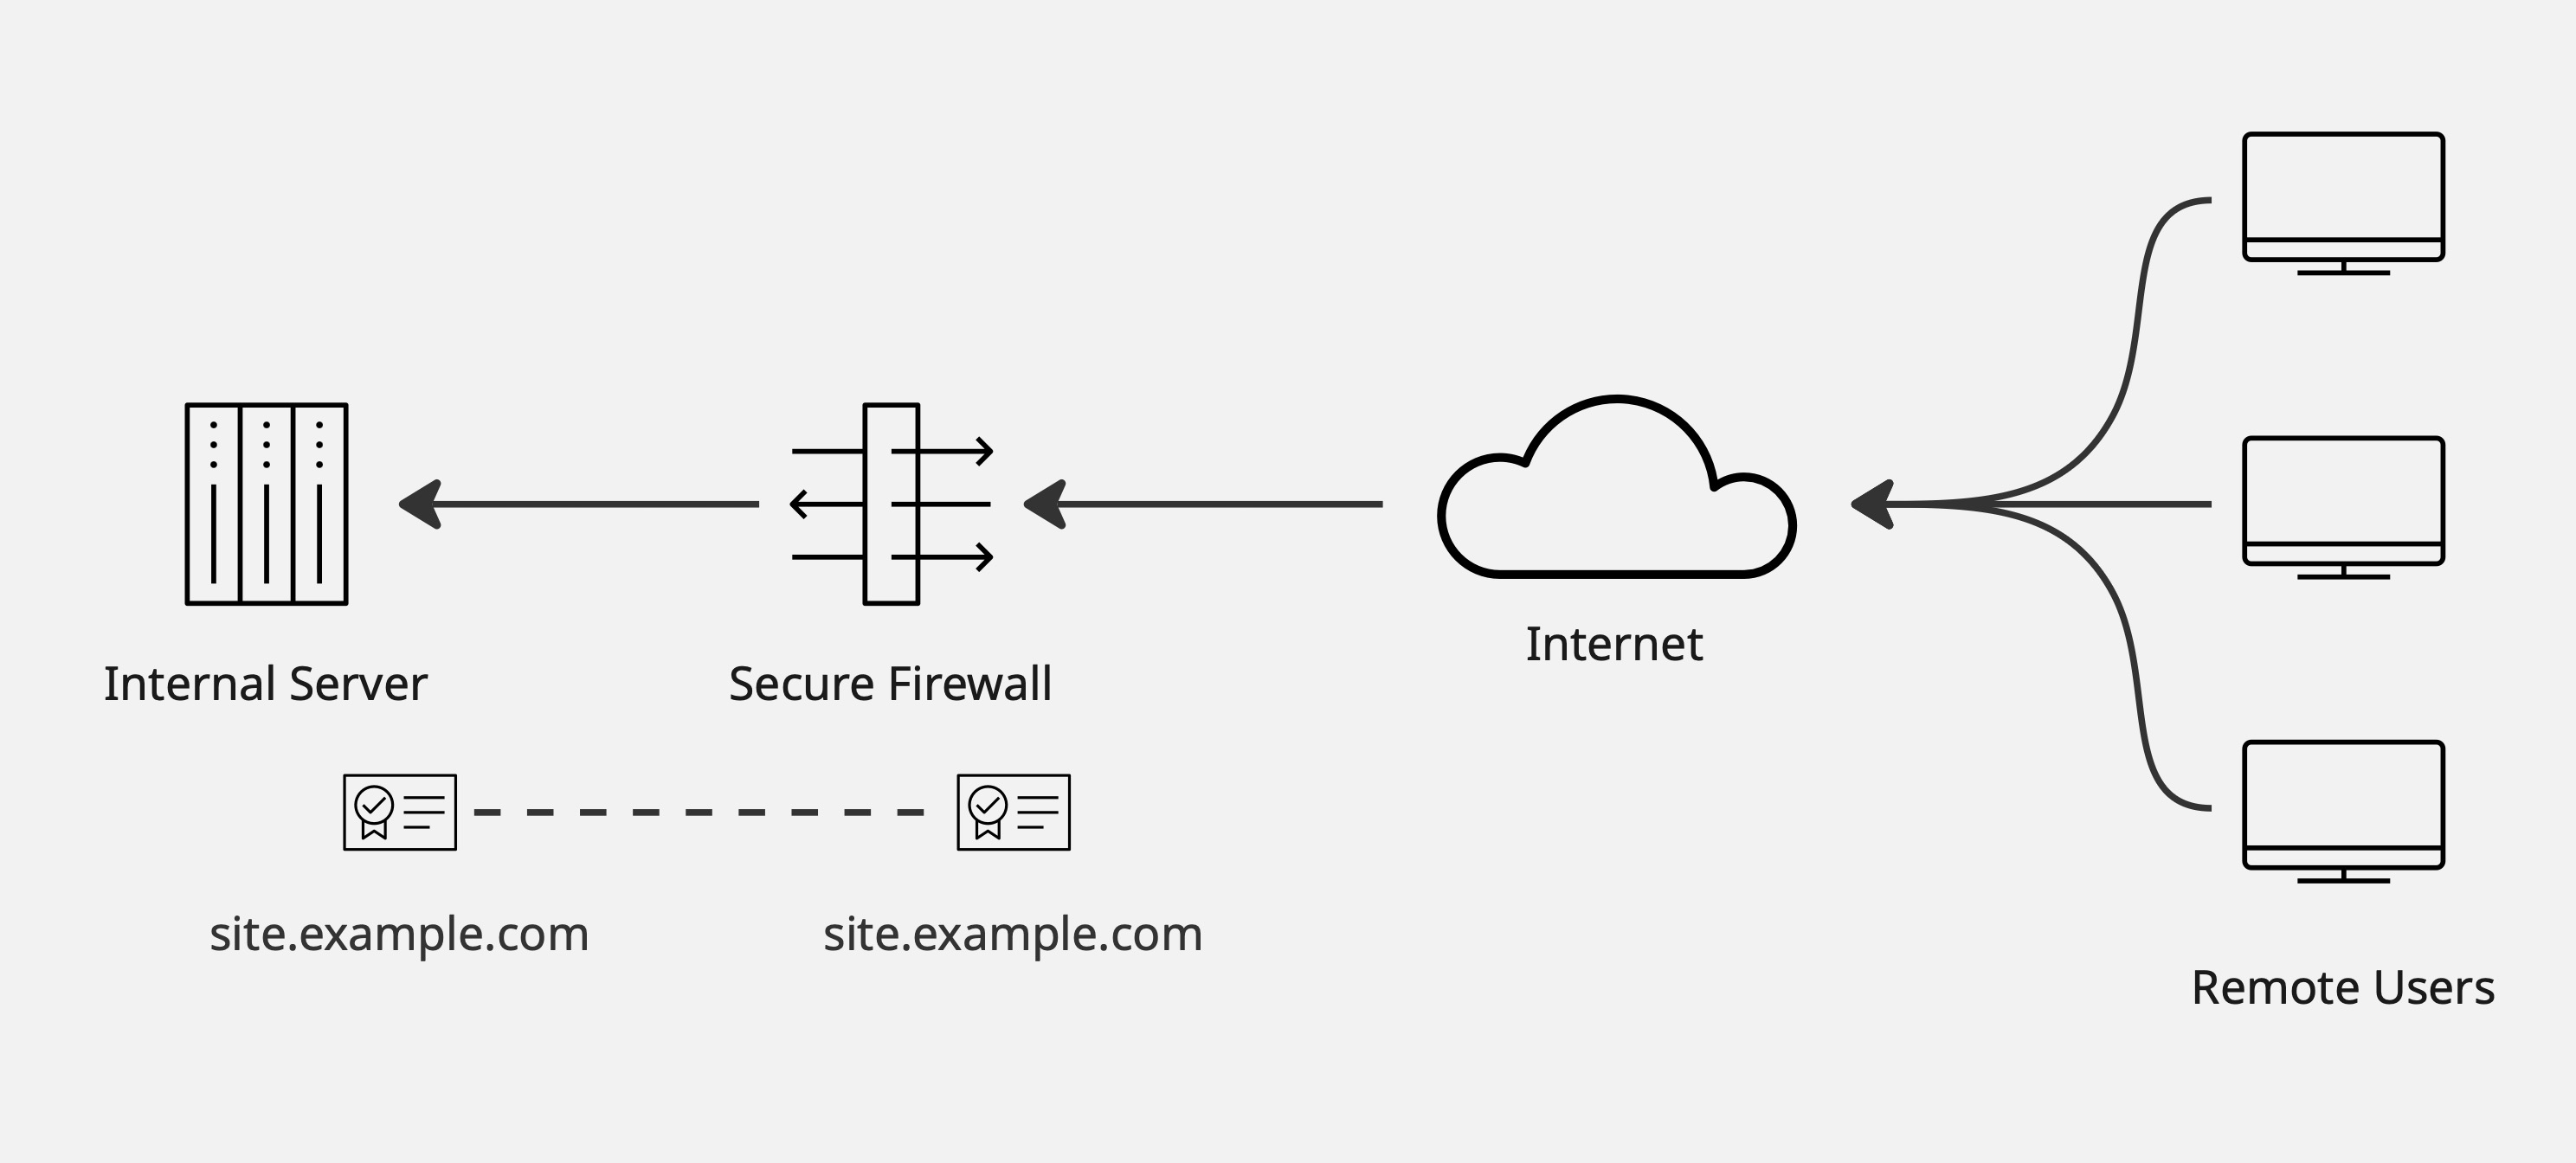
内部サーバーとファイアウォールの両方で同じ証明書と秘密キーのペアを使用します。
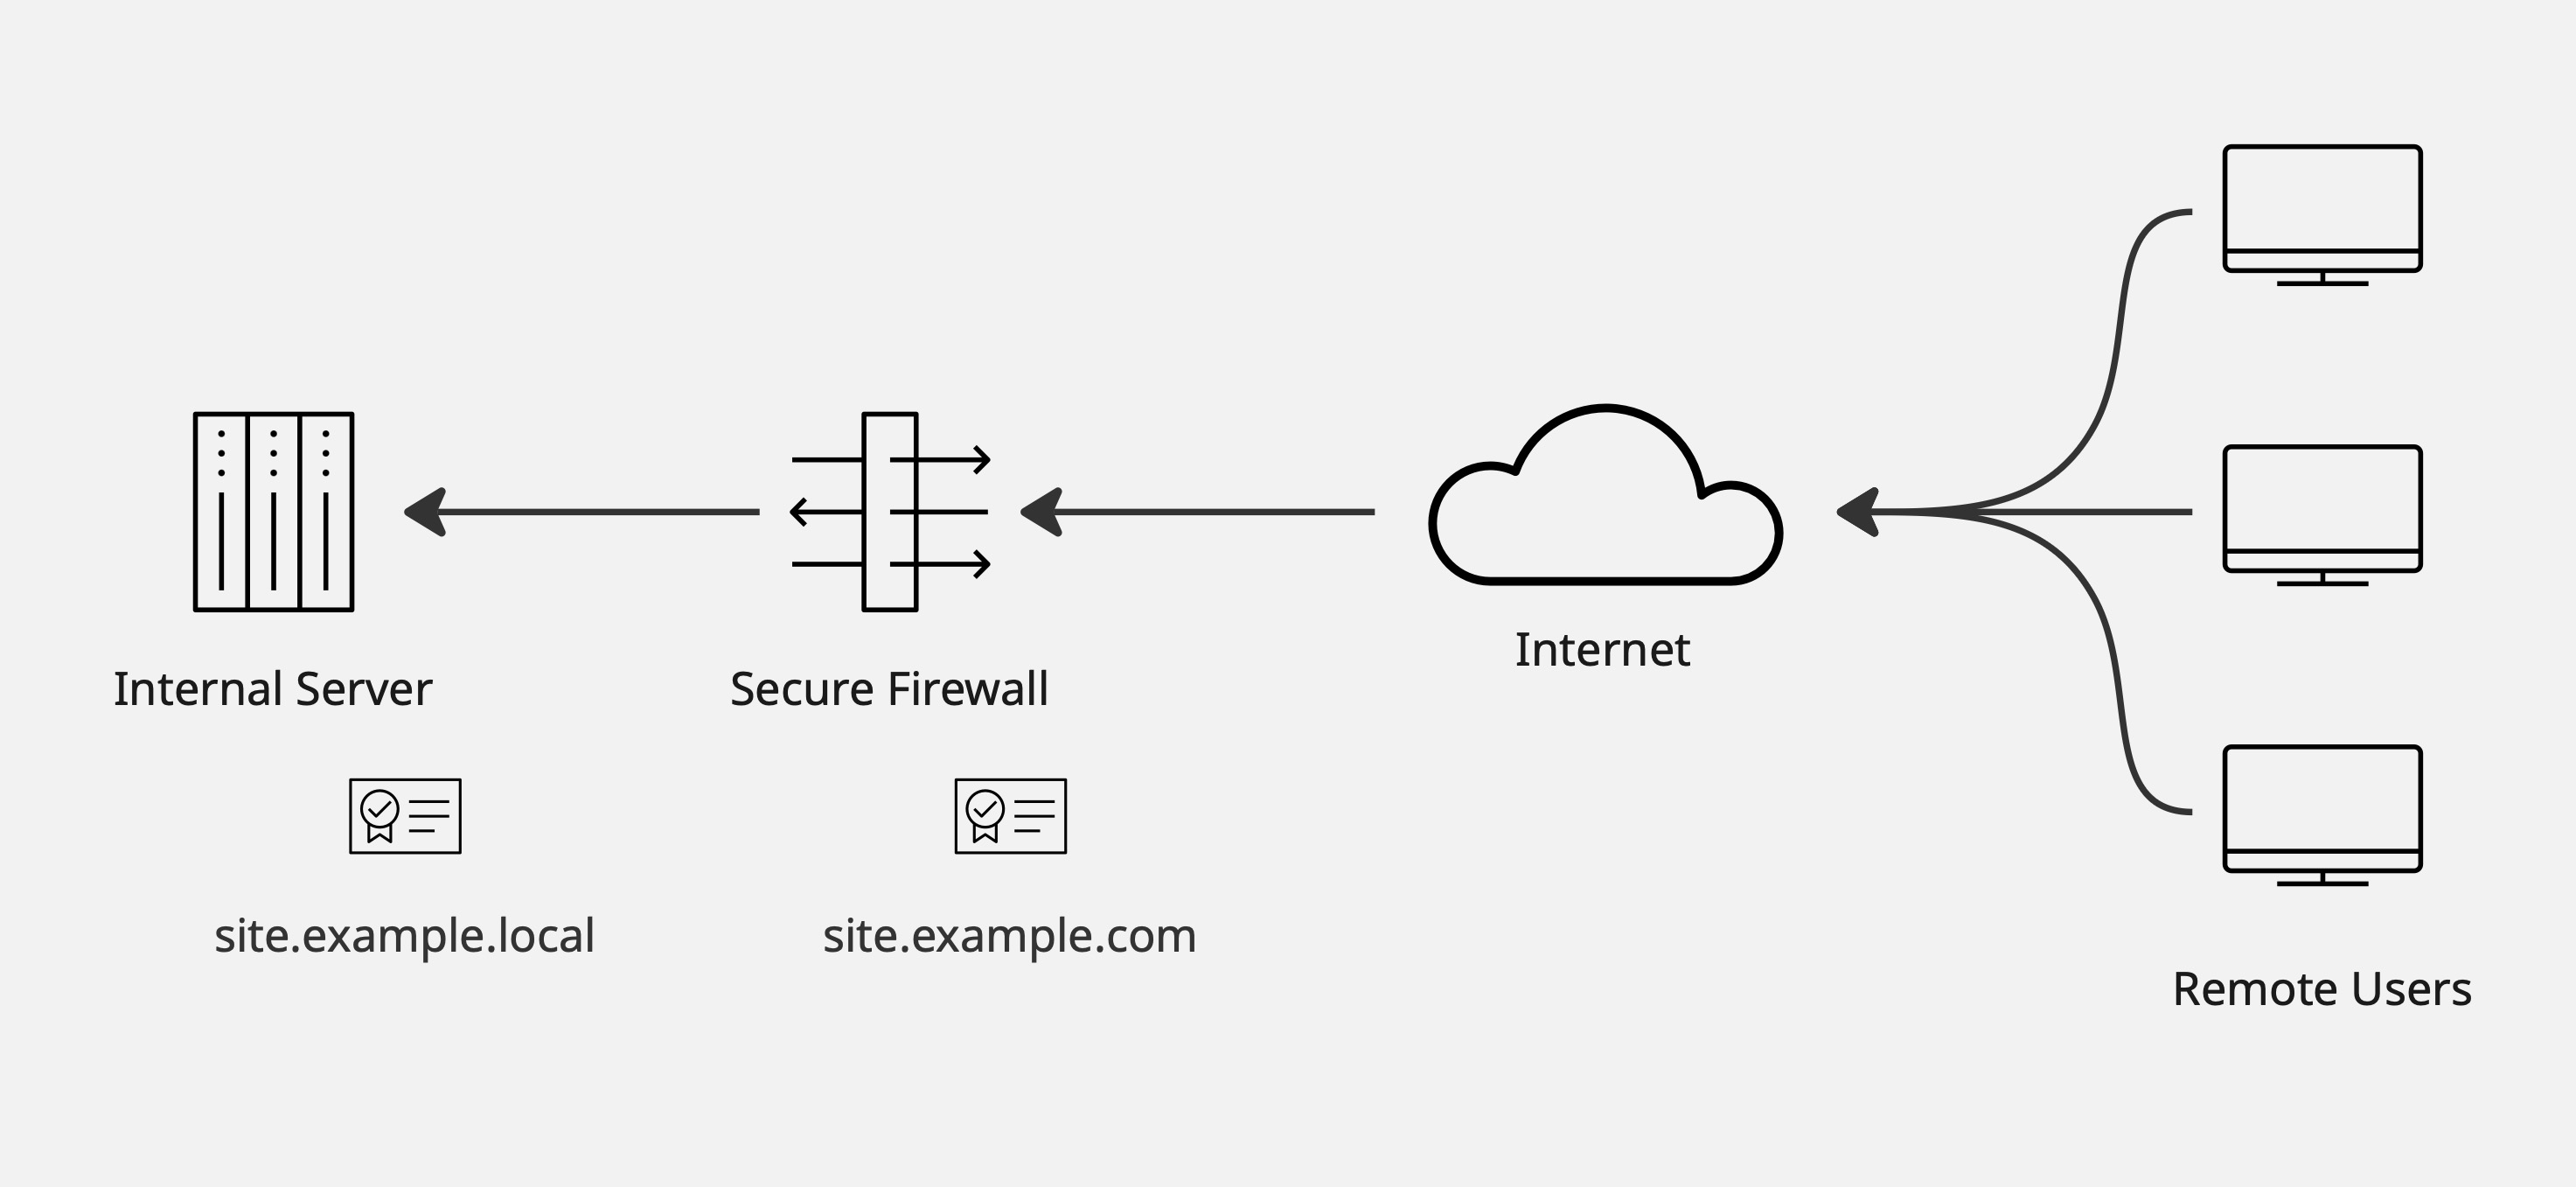
名前空間や管理プロセスに合わせて、内部と外部で異なる証明書を使用します。
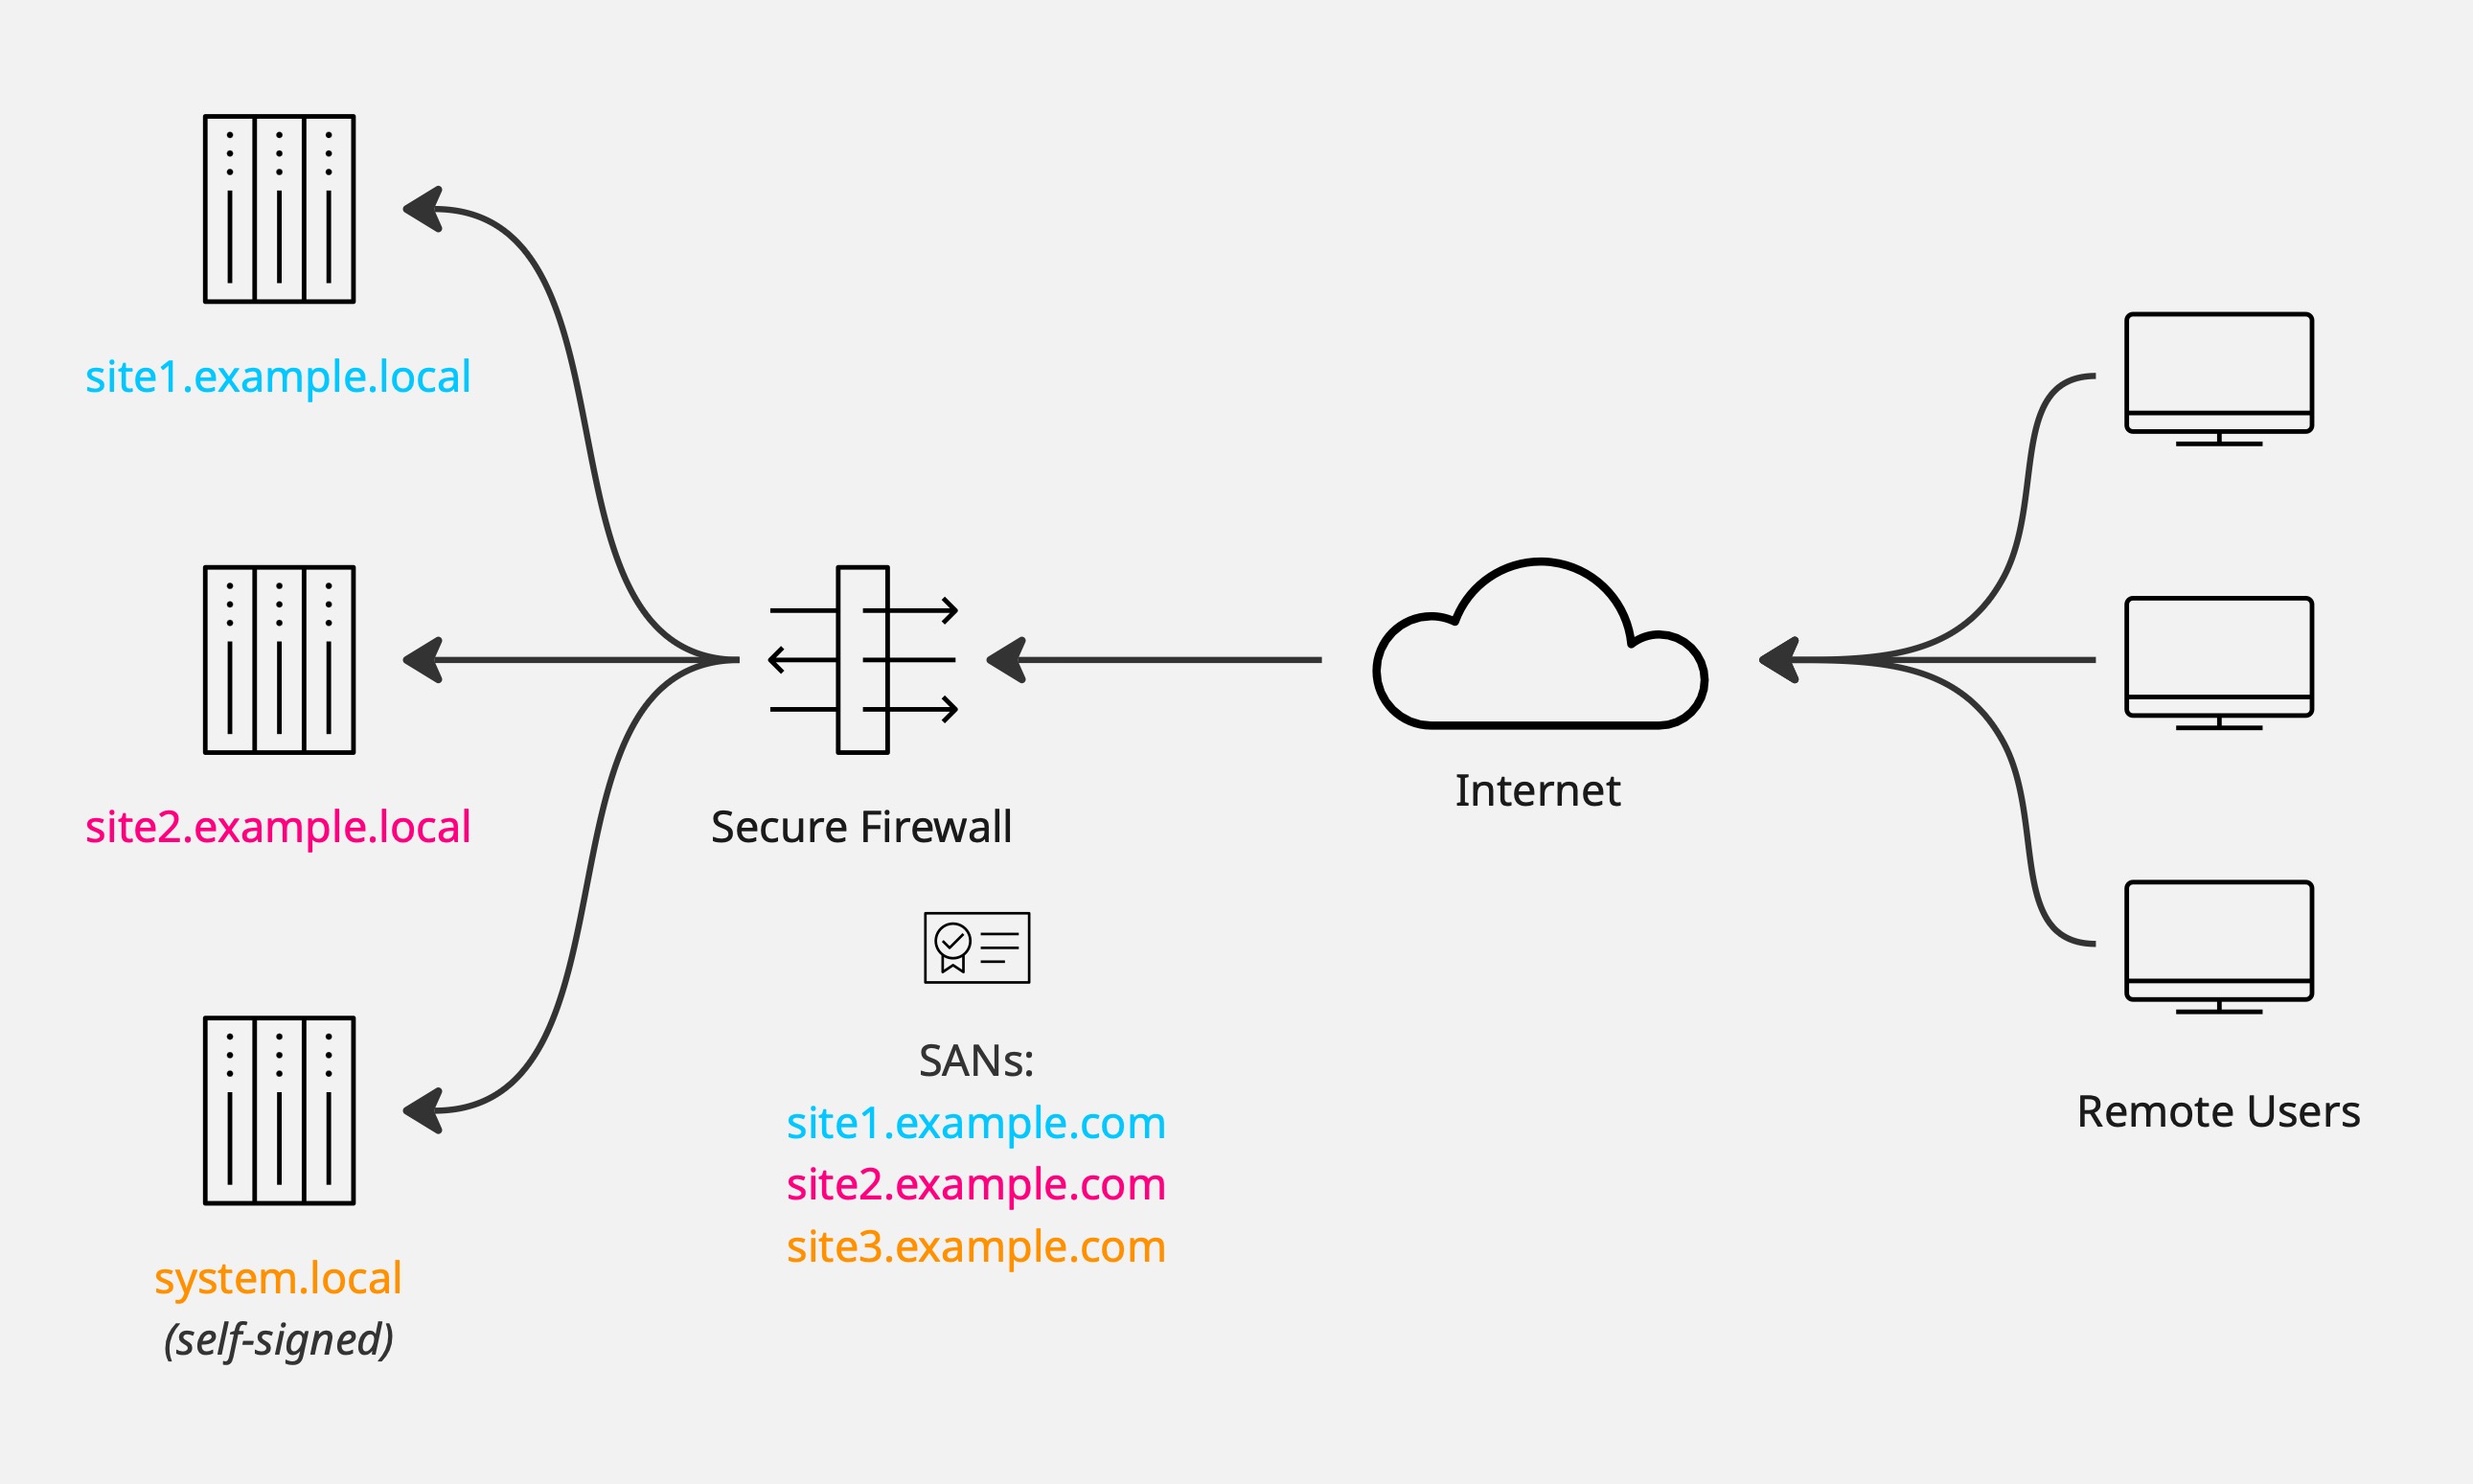
複数の SAN を含む 1 つのファイアウォール証明書を使用し、複数の内部システムを表します。
アウトバウンド復号の設定
アウトバウンド復号(Outbound Decryption)は、内部クライアントから外部の宛先サーバーに向かうトラフィックを、ファイアウォールで復号する機能です。一般的な例として、内部ユーザがファイアウォールを経由してインターネット上の Web サイトにアクセスする場合があります。ファイアウォールは、企業の認証局を使用して必要に応じて証明書を生成し、接続を検査できるようにします。
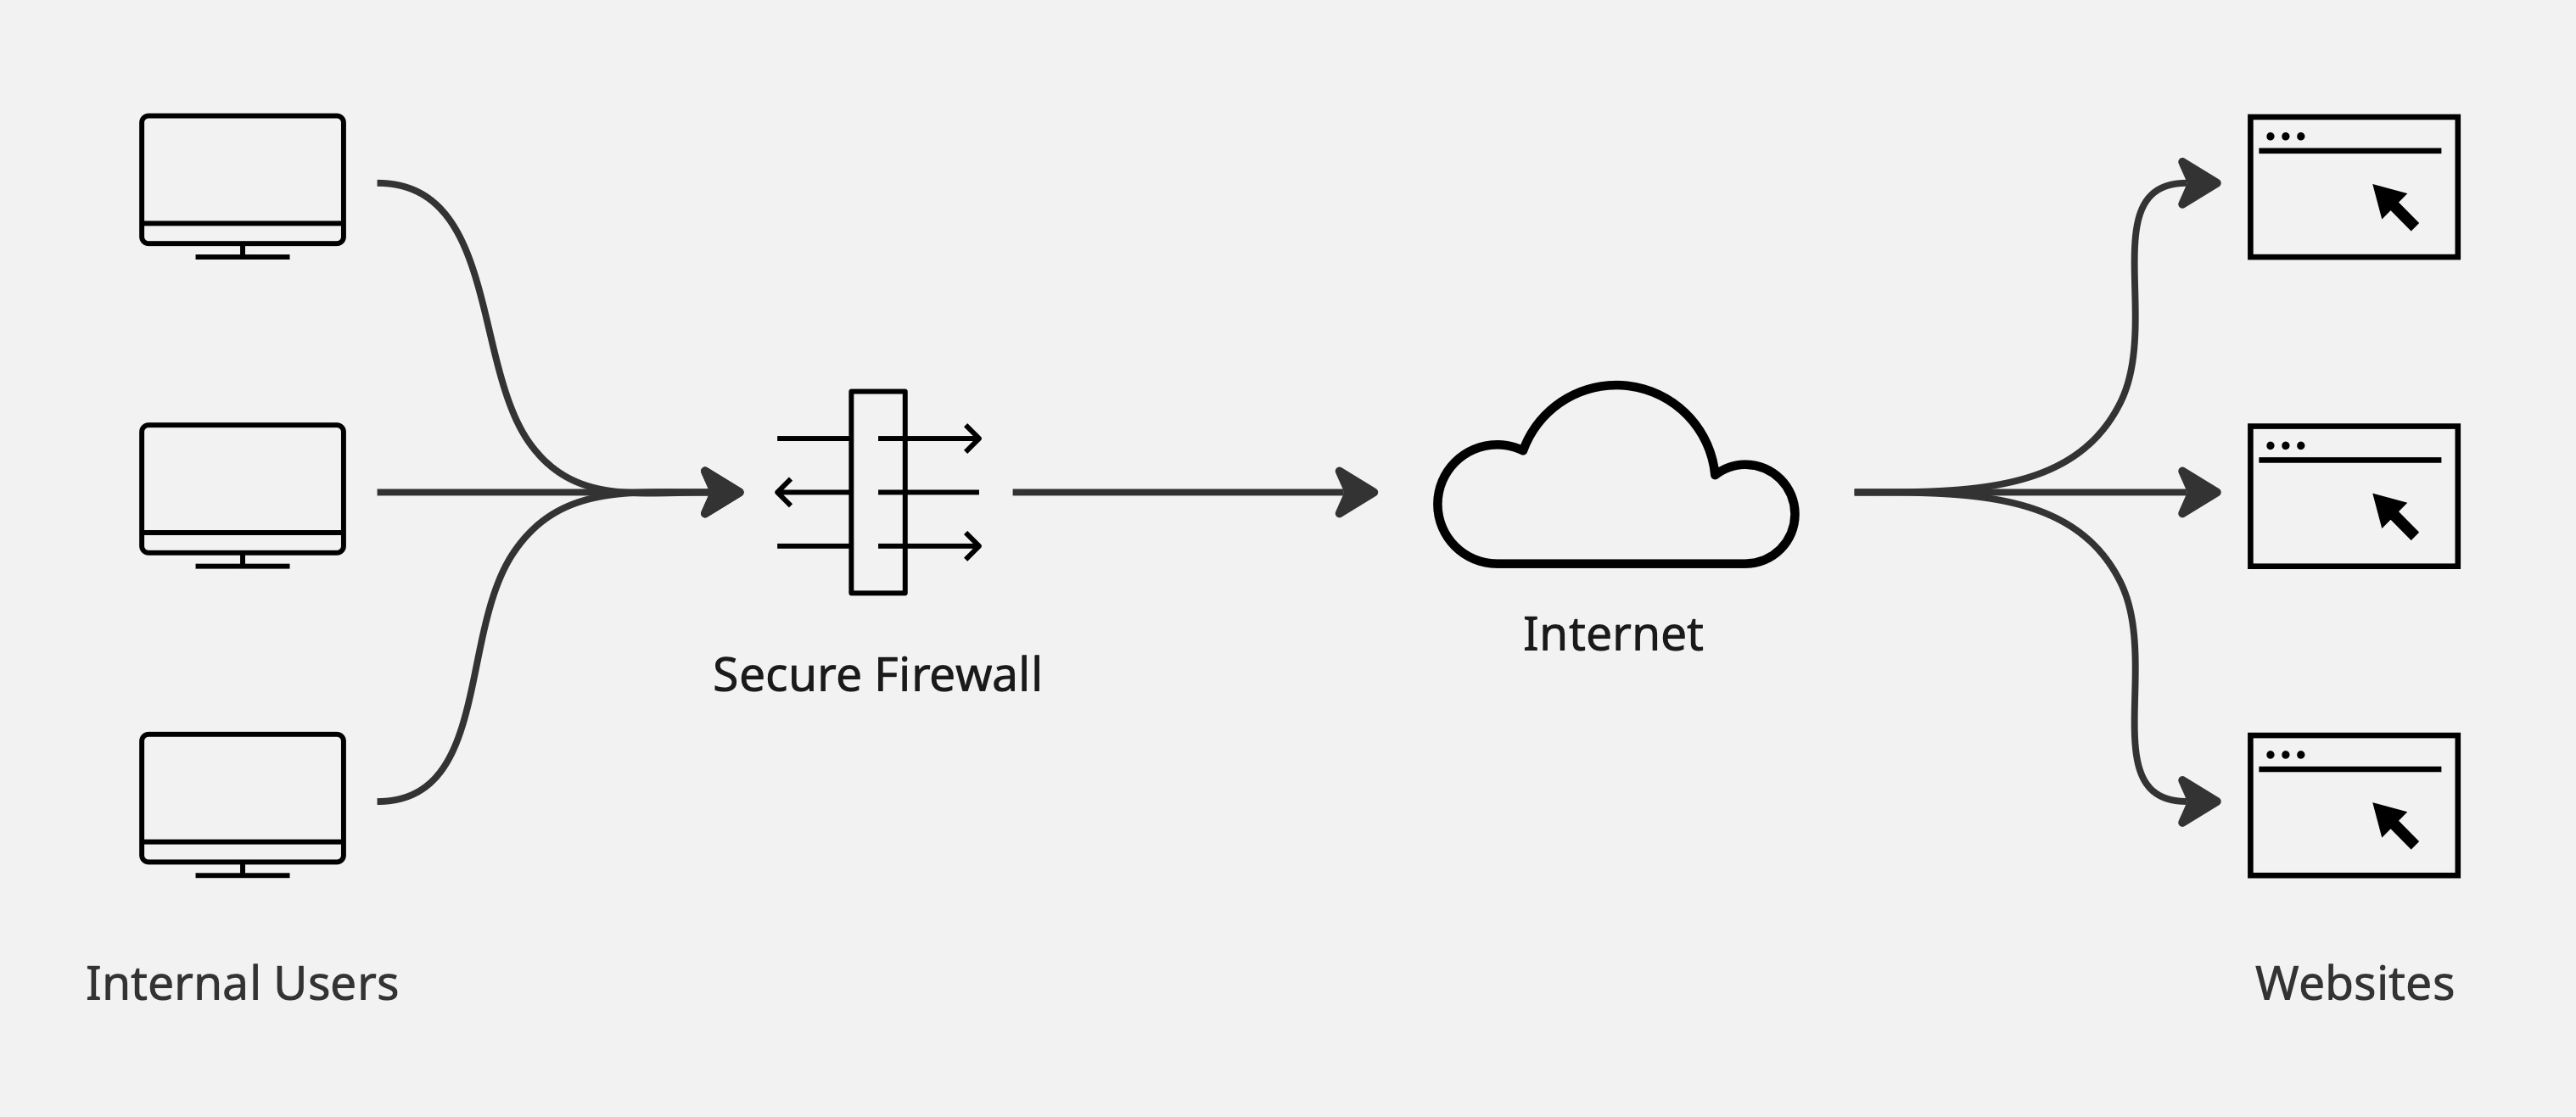
アウトバウンド復号の構成例
- 開始: Outbound Decryption セクションを有効にします。
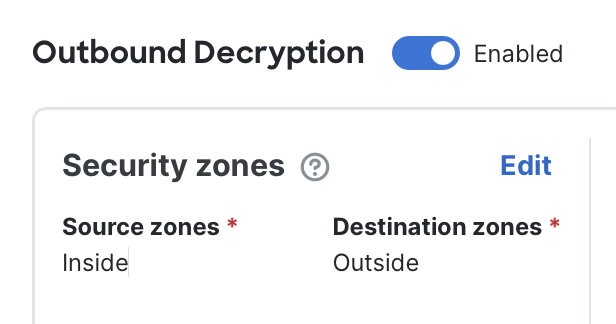
- セキュリティ ゾーンの設定: アウトバウンド トラフィックの経路に合わせて、送信元と宛先のセキュリティ ゾーンを設定します。たとえば、単純な環境では、送信元ゾーンが Inside、宛先ゾーンが Outside という名前になっている場合があります。ご使用のネットワークのゾーン設計に合わせて調整してください。
注: ゾーンを指定しない場合、システムは「No zones」と解釈し、復号を適用しません。この保護機能により、意図したポリシーに一致しないトラフィックを、ファイアウォールが誤って復号することを防ぎます。
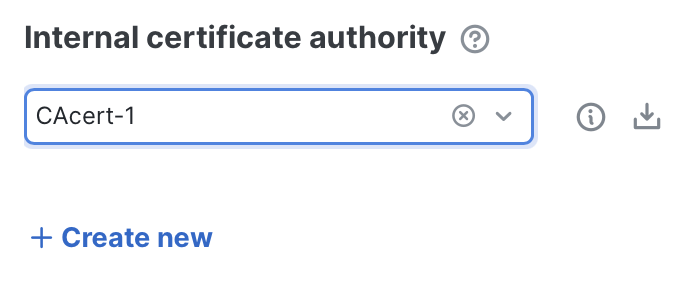
- 内部認証局の指定: 置換用の TLS 証明書への署名にファイアウォールが使用する、認証局(CA)の証明書と秘密キーのペアを選択します。これは、内部クライアントに代わりの証明書を提示するアウトバウンド復号に必要です。
- 信頼の要件: 選択した CA は、組織で管理しているクライアント端末から信頼されている必要があります。信頼されていない場合、ユーザに証明書エラーが表示されます。
- ベスト プラクティス: 企業のルート CA によって署名された下位 CA を作成します。クライアント端末がそのルート CA をすでに信頼している場合は、証明書チェーンを通じて下位 CA を検証できます。また、下位 CA は必要に応じて失効させることもできます。
- 代替方法: ドロップダウン セレクタから直接、自己署名 CA 証明書を生成またはアップロードすることもできます。この場合は、その CA 証明書を、組織で管理しているすべてのクライアント端末に手動で配布する必要があります。必要に応じて download ボタンをクリックし、配布用の CA 証明書を取得できます。
- 復号するネットワークとユーザの指定: アウトバウンド復号の対象にする内部システム、ユーザ、またはその両方を選択します。Decrypt networks and users セクションで + Add new をクリックしてエントリを追加し、各行に次のいずれか、または両方を指定します。
- Source network objects: アウトバウンド トラフィックを復号する内部システムまたはシステム グループです。単一のホスト オブジェクト、またはより広い範囲を含むネットワーク オブジェクトを定義できます。空欄の場合、この設定のデフォルト値は any です。
- Users: トラフィックを復号する組織のユーザまたはグループです。1 行に 1 つのユーザまたはグループを追加できます。空欄の場合、この設定のデフォルト値は any です。
注: アウトバウンド接続の復号を開始するには、Source Network Object、User、またはその両方を指定した行を、少なくとも 1 行追加する必要があります。
アウトバウンド復号の調整
多くの企業では、アウトバウンド復号を有効にするだけでは十分ではありません。実際の環境では、使いやすさ、コンプライアンス、パフォーマンスを確保するため、ほぼ必ずバイパス ルールが必要になります。これらのルールがないと、重要なアプリケーションが動作しなくなる、ユーザに証明書エラーが表示される、機密性の高いカテゴリのトラフィックが不適切に復号される、ファイアウォールのパフォーマンスが低下する、といった問題が生じる可能性があります。
バイパスは Outbound Decryption セクションで設定します。一般的な要件の多くは、デフォルトであらかじめ定義されています。アウトバウンド復号には、次のバイパス設定があります。
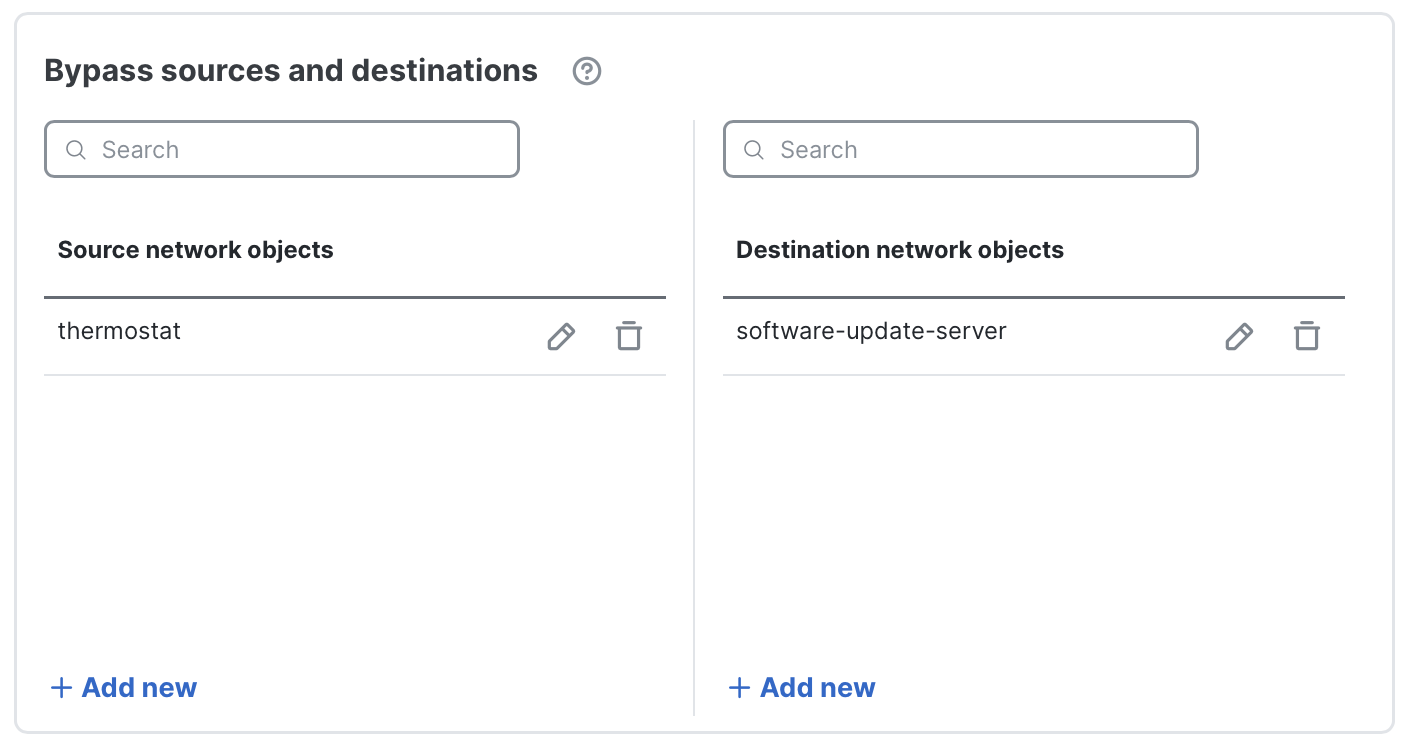
- Bypass sources and destinations: ゲスト ネットワーク、郵便料金計器、企業の CA をインストールできないその他のデバイスなど、一部の内部システムでは通信を中継して復号することができません。同様に、クライアント証明書認証、自己署名証明書、その他の標準的でない TLS 動作を使用するサイトなど、一部の外部サービスも、通信を中継して復号する方法に適さない場合があります。このセクションには、アウトバウンド復号の対象から除外するエントリを追加します。1 行に 1 つのホスト オブジェクトまたはネットワーク オブジェクトを追加してください。
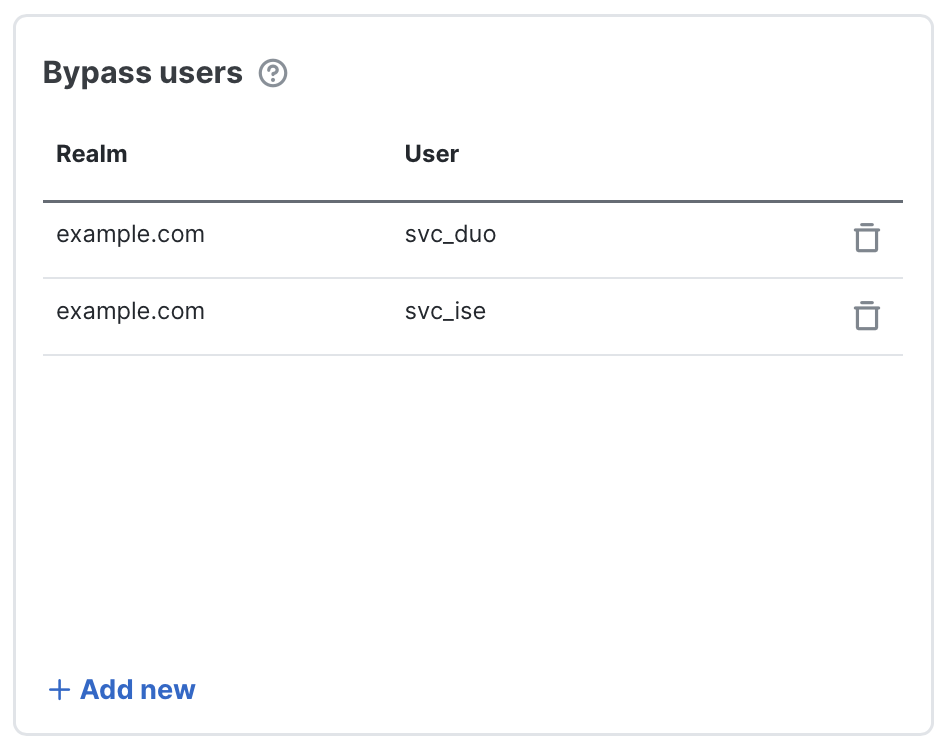
- Bypass users: あまり一般的ではありませんが、開発者アカウントやサービス アカウントなど、一部のユーザまたはグループをアウトバウンド復号から除外する必要がある場合があります。1 行に 1 つのユーザまたはグループを追加すると、そのトラフィックを復号の対象から除外できます。
-
Bypass applications: 証明書ピンニングやクライアント証明書認証などにより、通信を中継して復号すると動作しなくなるアプリケーションは、アウトバウンド復号から除外する必要があります。また、ビデオ ストリーミングやバックアップ ジョブなど、復号によって遅延が増す一方で、セキュリティ上の利点がほとんど得られないアプリケーションも、除外する必要があります。次のアプリケーション バイパス設定を使用して、これらを検査の対象から除外します。
- Known undecryptable applications: Cisco は、通信を中継して復号すると動作しなくなることが多く、業務上の重要度が中程度以上のアプリケーションを厳選したリストを管理しています。これらのアプリケーションは、デフォルトでバイパスされます。Edit applications をクリックすると、個々の項目を確認したり、チェックを外したりできます。リスト全体を無効にすることもできますが、無効にしないことを強く推奨します。
- Applications: バイパスするアプリケーションを個別に追加します。たとえば、証明書ピンニングを使用する追加のアプリケーションや、特定のベンダーのツールなどです。名前で検索するか、フィルタを使用して AppID を探します。
- Application filters: リスク、カテゴリ、タグなどに基づくフィルタ ルールを作成し、アプリケーションのグループ全体をバイパスします。フィルタに一致する新しい AppID が追加されると、自動的に対象に含まれます。これにより、広い範囲のトラフィックを少ない管理負担で対象にできます。現在一致するアプリケーションは、セレクタ内のプレビューで確認できます。
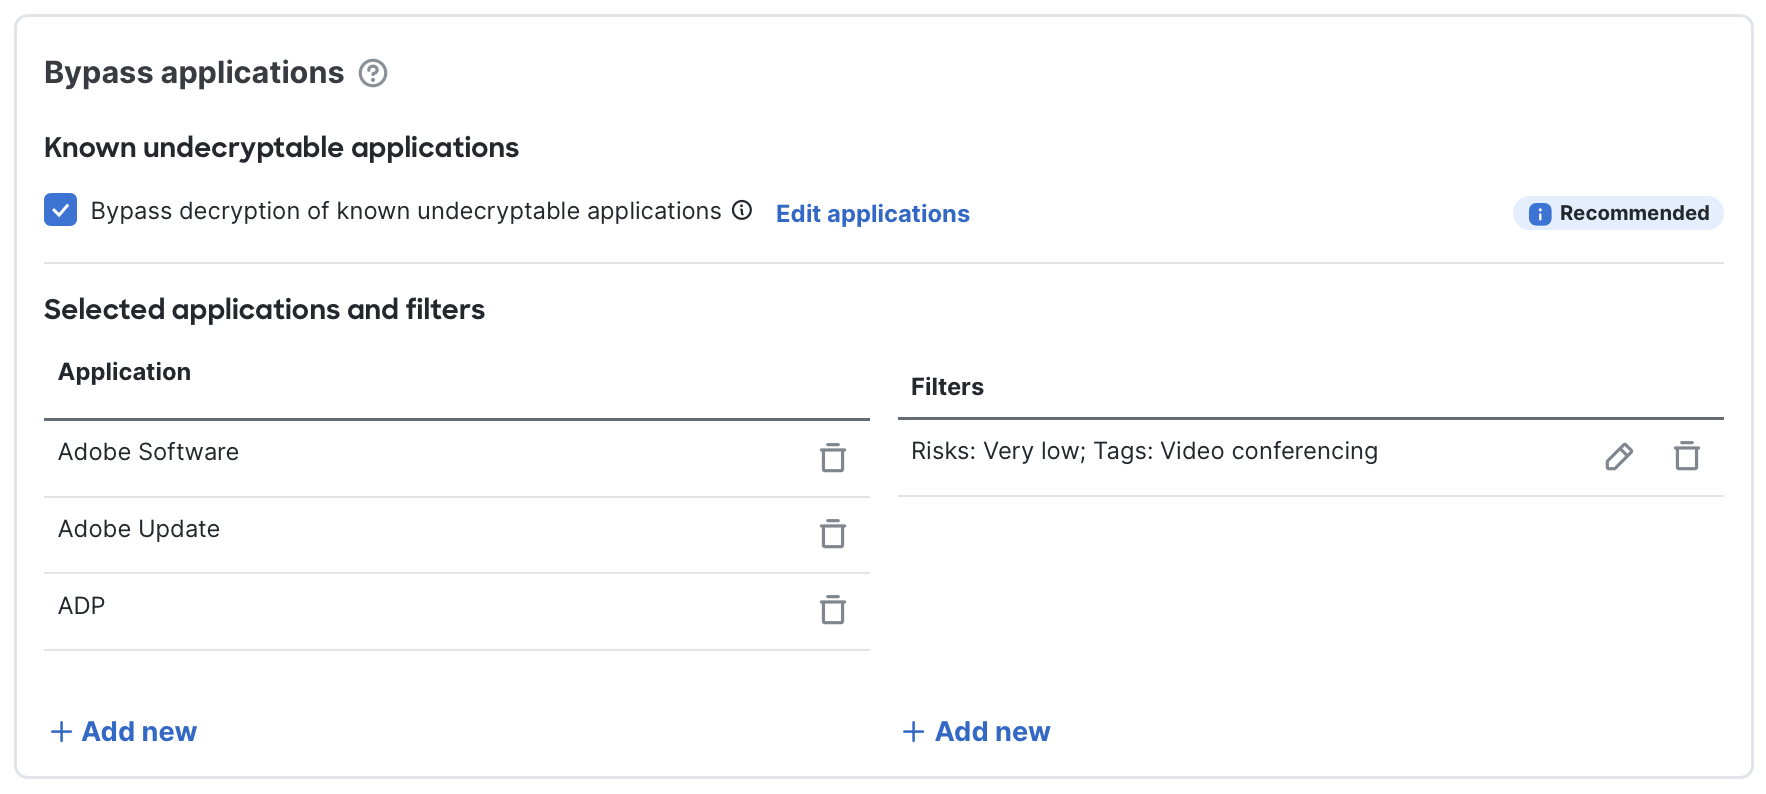
Bypass applications セクション
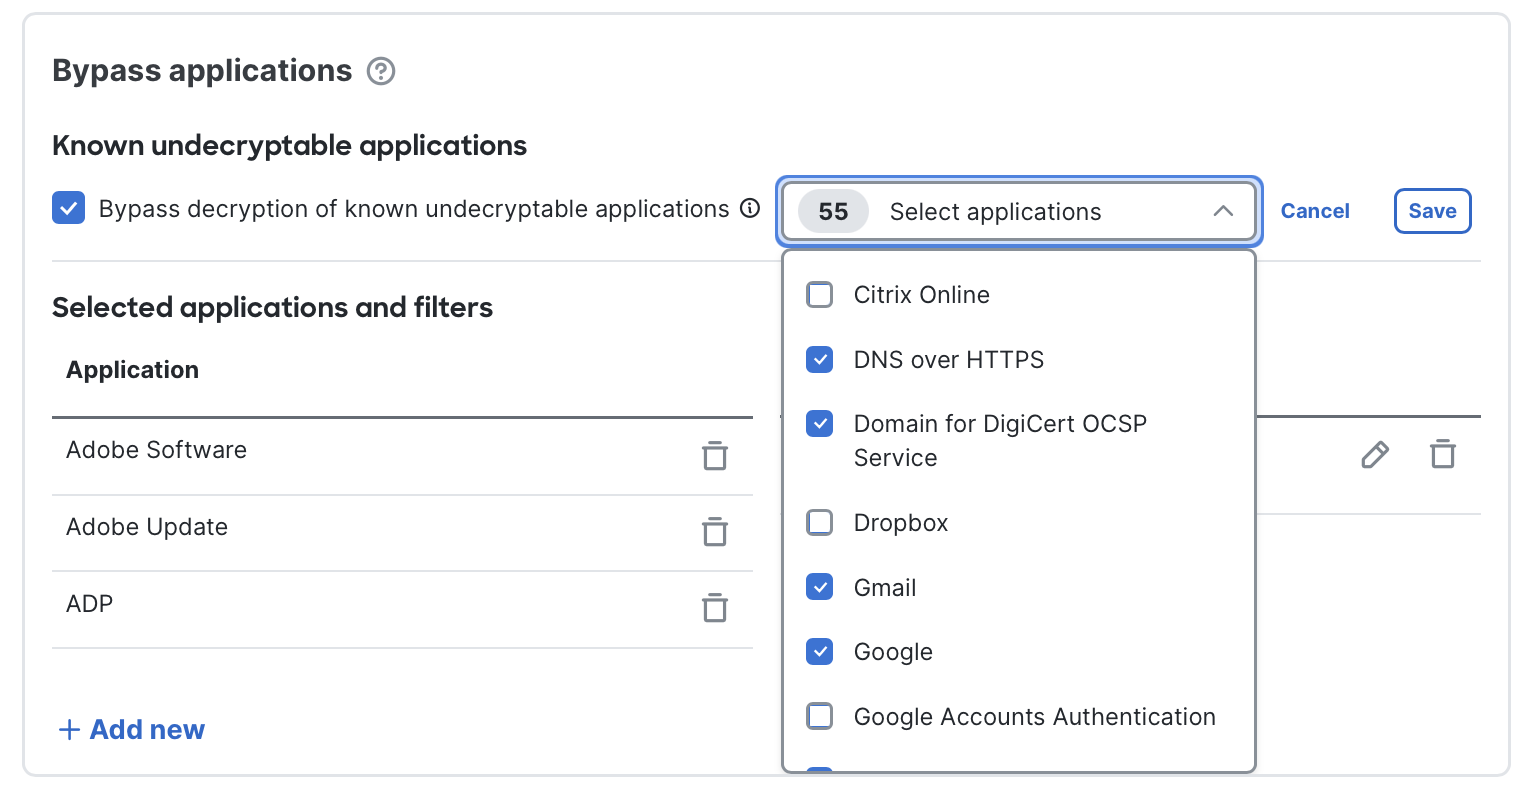
Known undecryptable applications リストのカスタマイズ
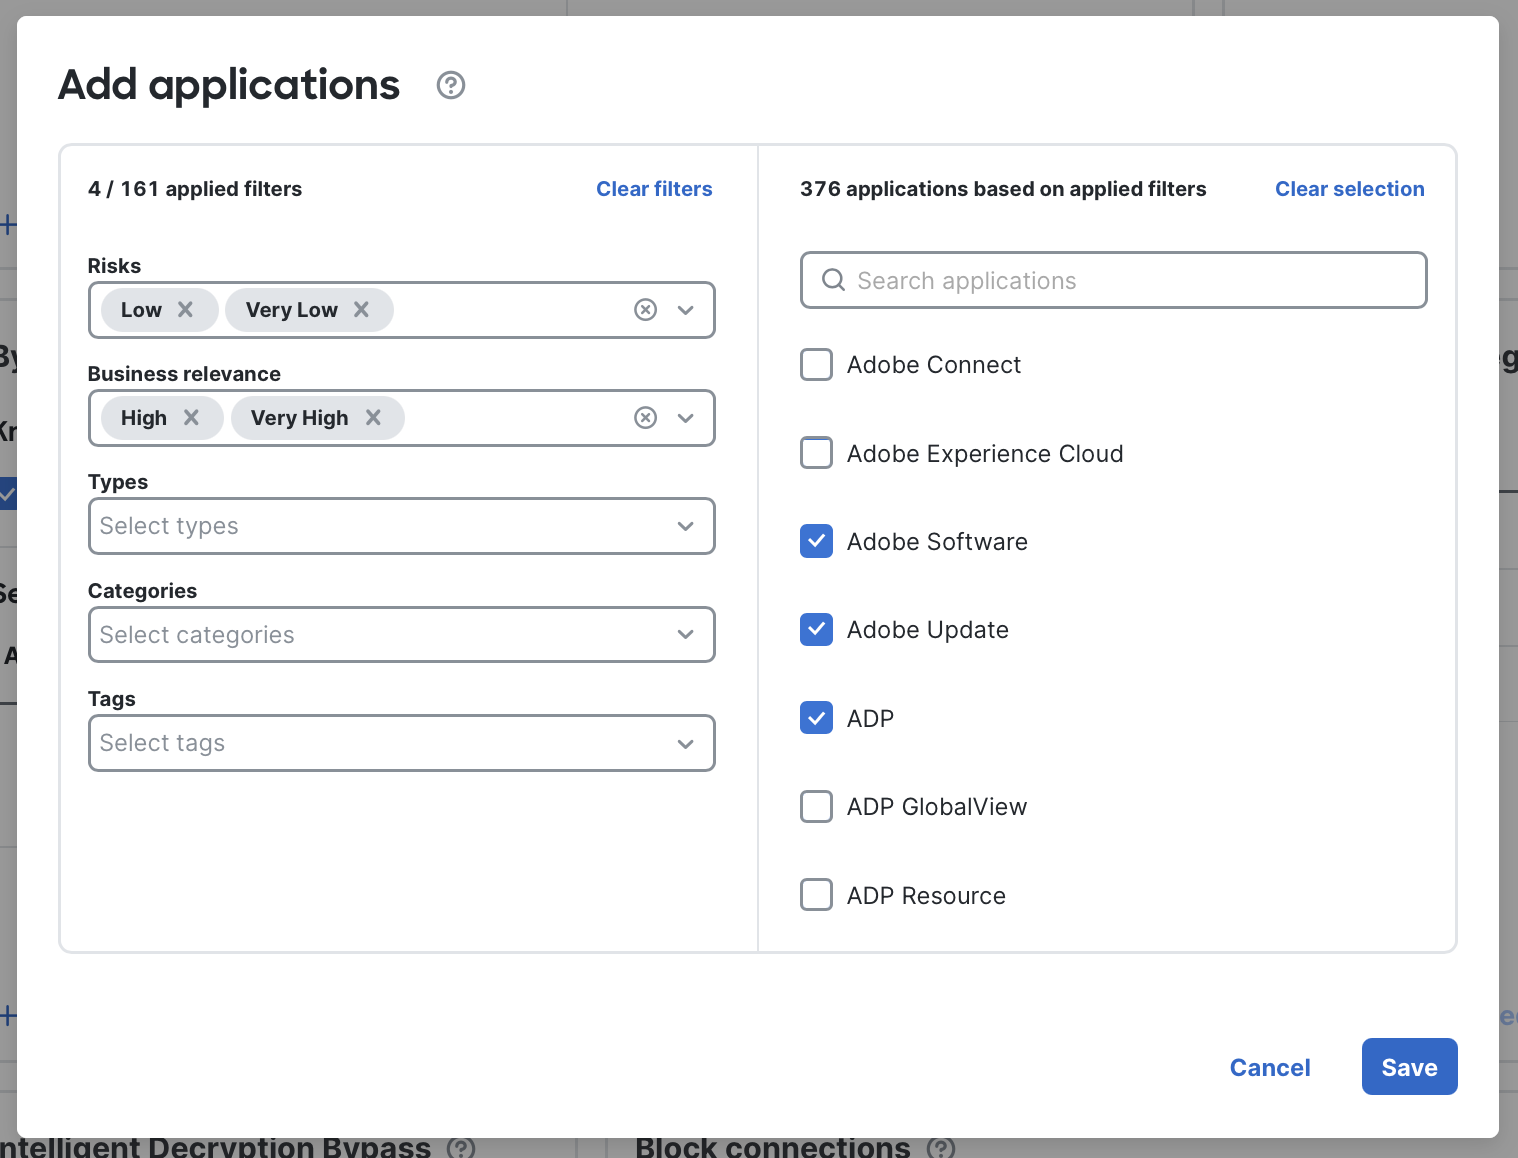
バイパスするアプリケーションを個別に追加
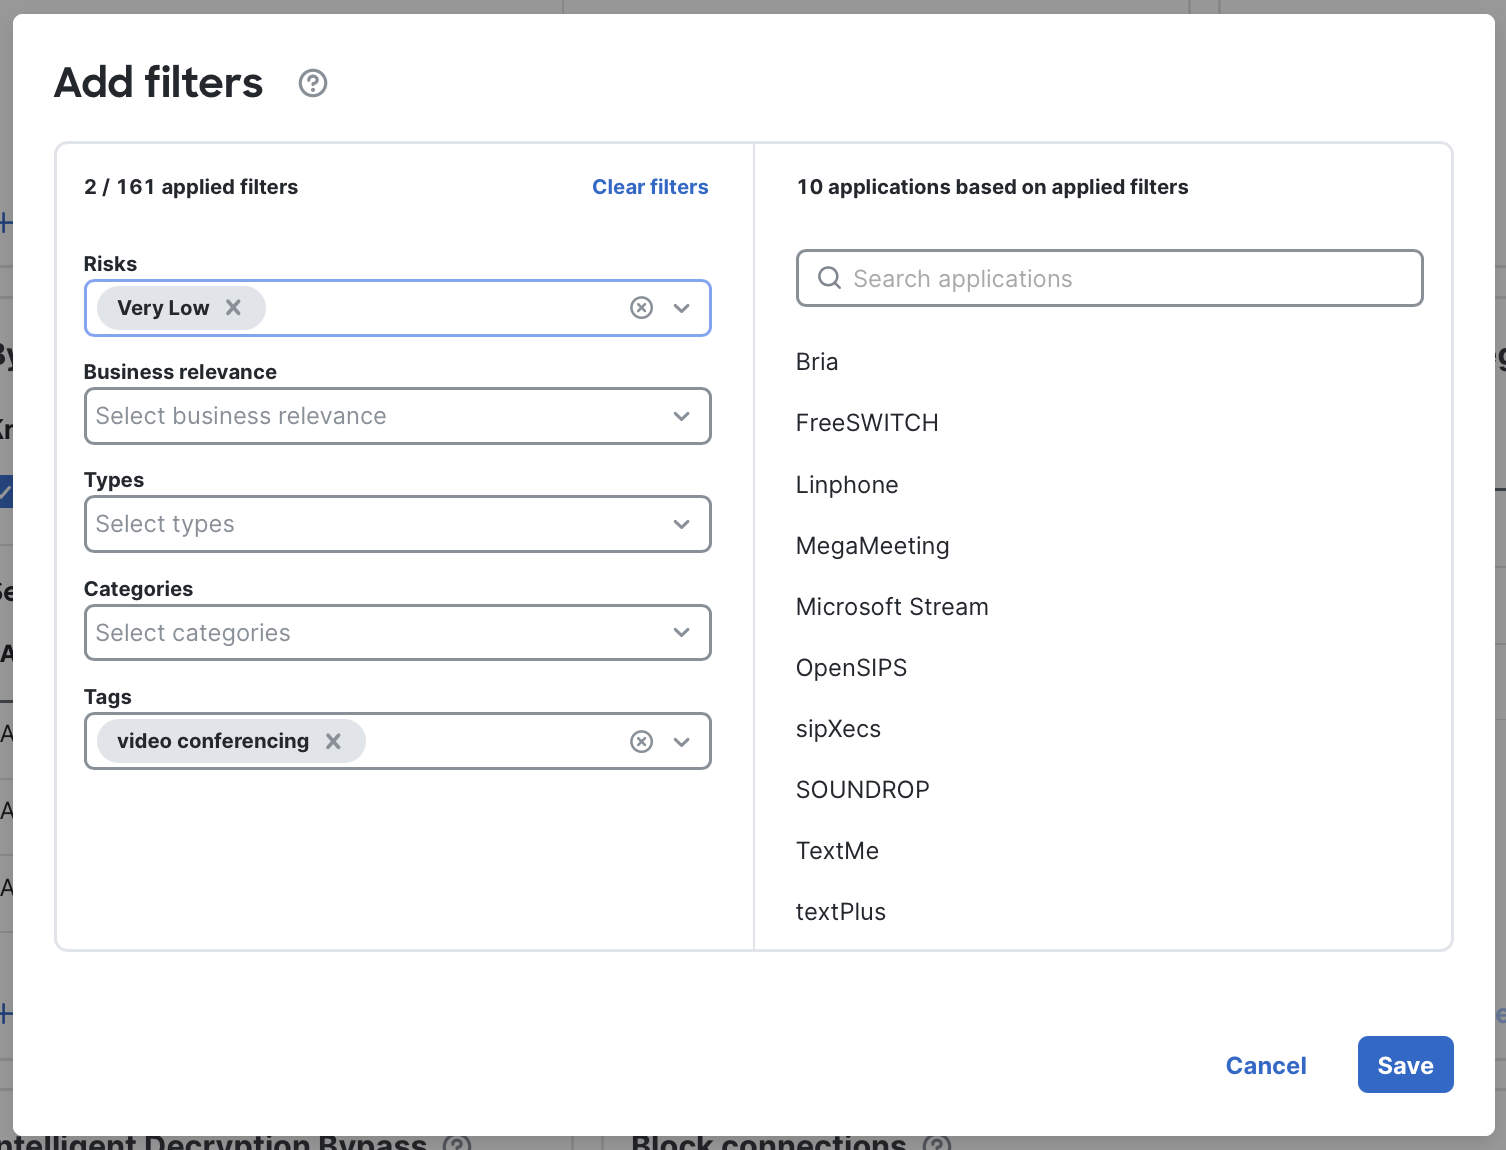
アプリケーション フィルタの条件を選択
-
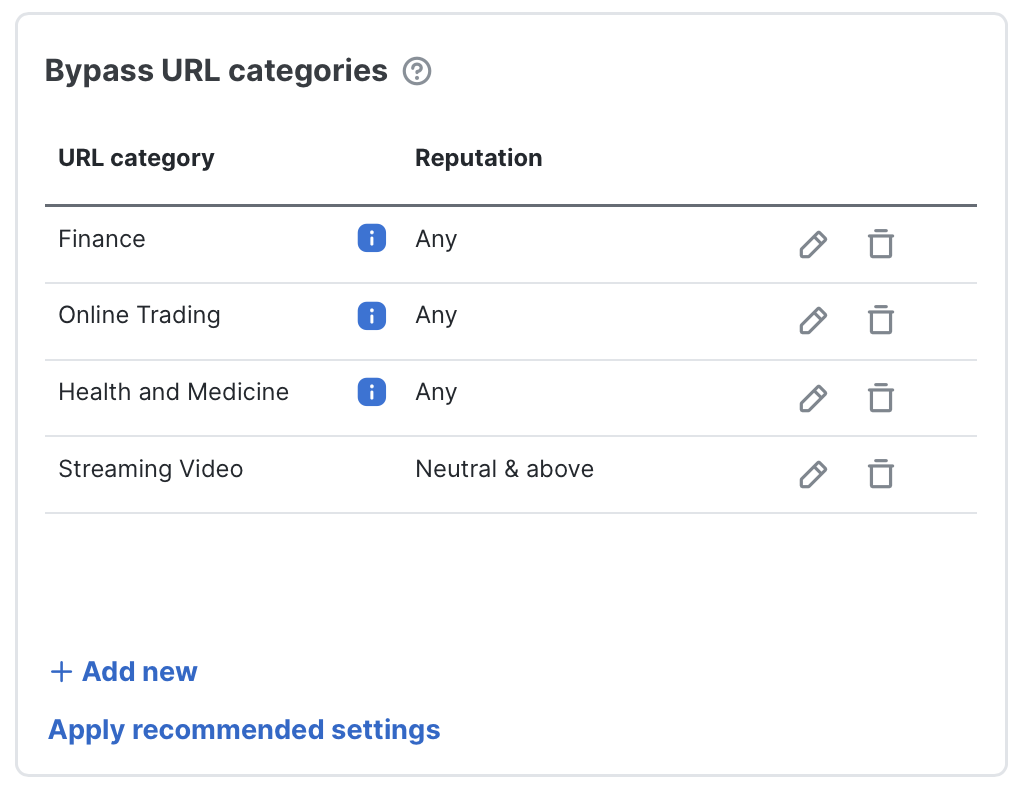
Bypass URL categories: プライバシー、コンプライアンス、パフォーマンス上の理由から、アウトバウンド復号から除外することが一般的な URL カテゴリがあります。カテゴリの選択と Cisco Talos のレピュテーション フィルタを組み合わせることもできます。たとえば、Streaming Video のサイトについて、レピュテーションが Neutral 以上の場合にのみバイパスできます。デフォルトでは、Secure Firewall は Finance、Health and Medicine、Online Trading のすべてのサイトで復号をバイパスします。これらのデフォルト設定が、組織のコンプライアンス要件に適合するかを確認することを推奨します。
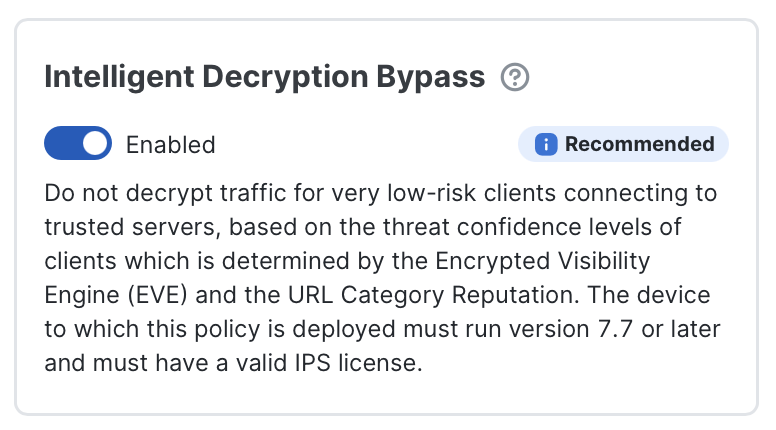
- Intelligent Decryption Bypass: 最もリスクの低い接続の検査を省略し、パフォーマンスを維持するための、リスクに基づく動的なバイパス機能です。有効にすると、Secure Firewall は Encrypted Visibility Engine と Talos のサーバー レピュテーションを使用し、クライアントとサーバーの両方の情報を評価します。クライアントのリスクが非常に低いという条件と、サーバーが信頼できるという条件の両方を満たす接続のみが、バイパスされます。
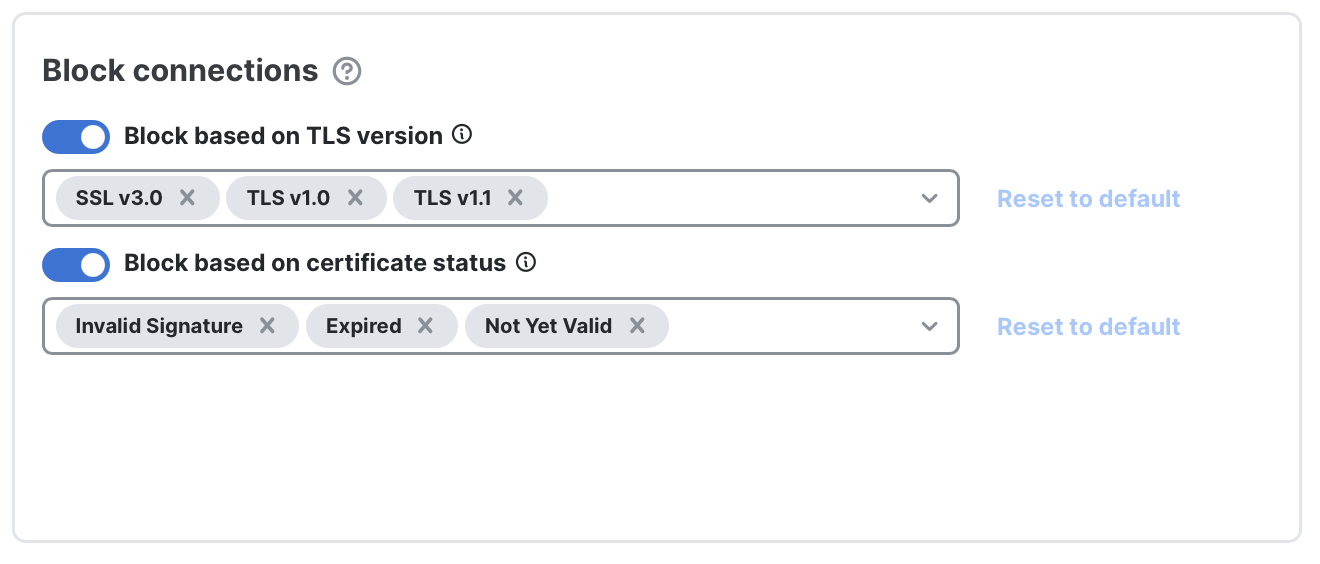
- Block connections: 脆弱な TLS プロトコル(TLS v1.2 より前のバージョンなど)をブロックしたり、証明書の期限切れなどの問題が発生した場合にトラフィックを拒否したりする組織もあります。このセクションでは、そのようなチェックを適用できます。この機能はデフォルトで無効です。有効にすると、システムは保守的な基本設定を適用し、その後で詳細を調整できます。
注: これらの接続ブロックは、アウトバウンド トラフィックにのみ適用されます。
ヒントと詳細オプション
次のヒント、ベスト プラクティス、詳細オプションを活用すると、新しい復号ポリシー インターフェイスをより効果的に使用できます。
小さく始める: 経験豊富なエンジニアであっても、限られた範囲への導入から始めることをお勧めします。
- インバウンド復号: ラボ システムや優先度の低いサービスなど、1 台のサーバーから始めます。
- アウトバウンド復号: ファイアウォール エンジニアリング チームの環境など、1 台のホストまたは小規模なサブネットを対象にします。
ポリシーが想定どおりに動作することを確認してから、環境の他の部分に対象を広げます。
関係者と連携する: 復号プロジェクトを成功させるには、ファイアウォール チーム以外の関係者の参加も必要です。
- IT 部門の責任者と法務担当者には早い段階から参加してもらい、コンプライアンスとプライバシーに関する懸念に対応します。
- ヘルプ デスクとサポート チームには展開時に参加してもらい、復号に関する問題を迅速に認識し、報告できるようにします。
証明書の有効期限を監視する: インターフェイスには、すべての証明書について、同じ画面内に有効期限の警告を表示する機能があります。
- インバウンド サーバー証明書: 有効期限まで 30 日未満になると警告が表示されます。
- アウトバウンド CA 証明書: CA 証明書は通常、有効期間がはるかに長いため、有効期限まで 180 日未満になると警告が表示されます。
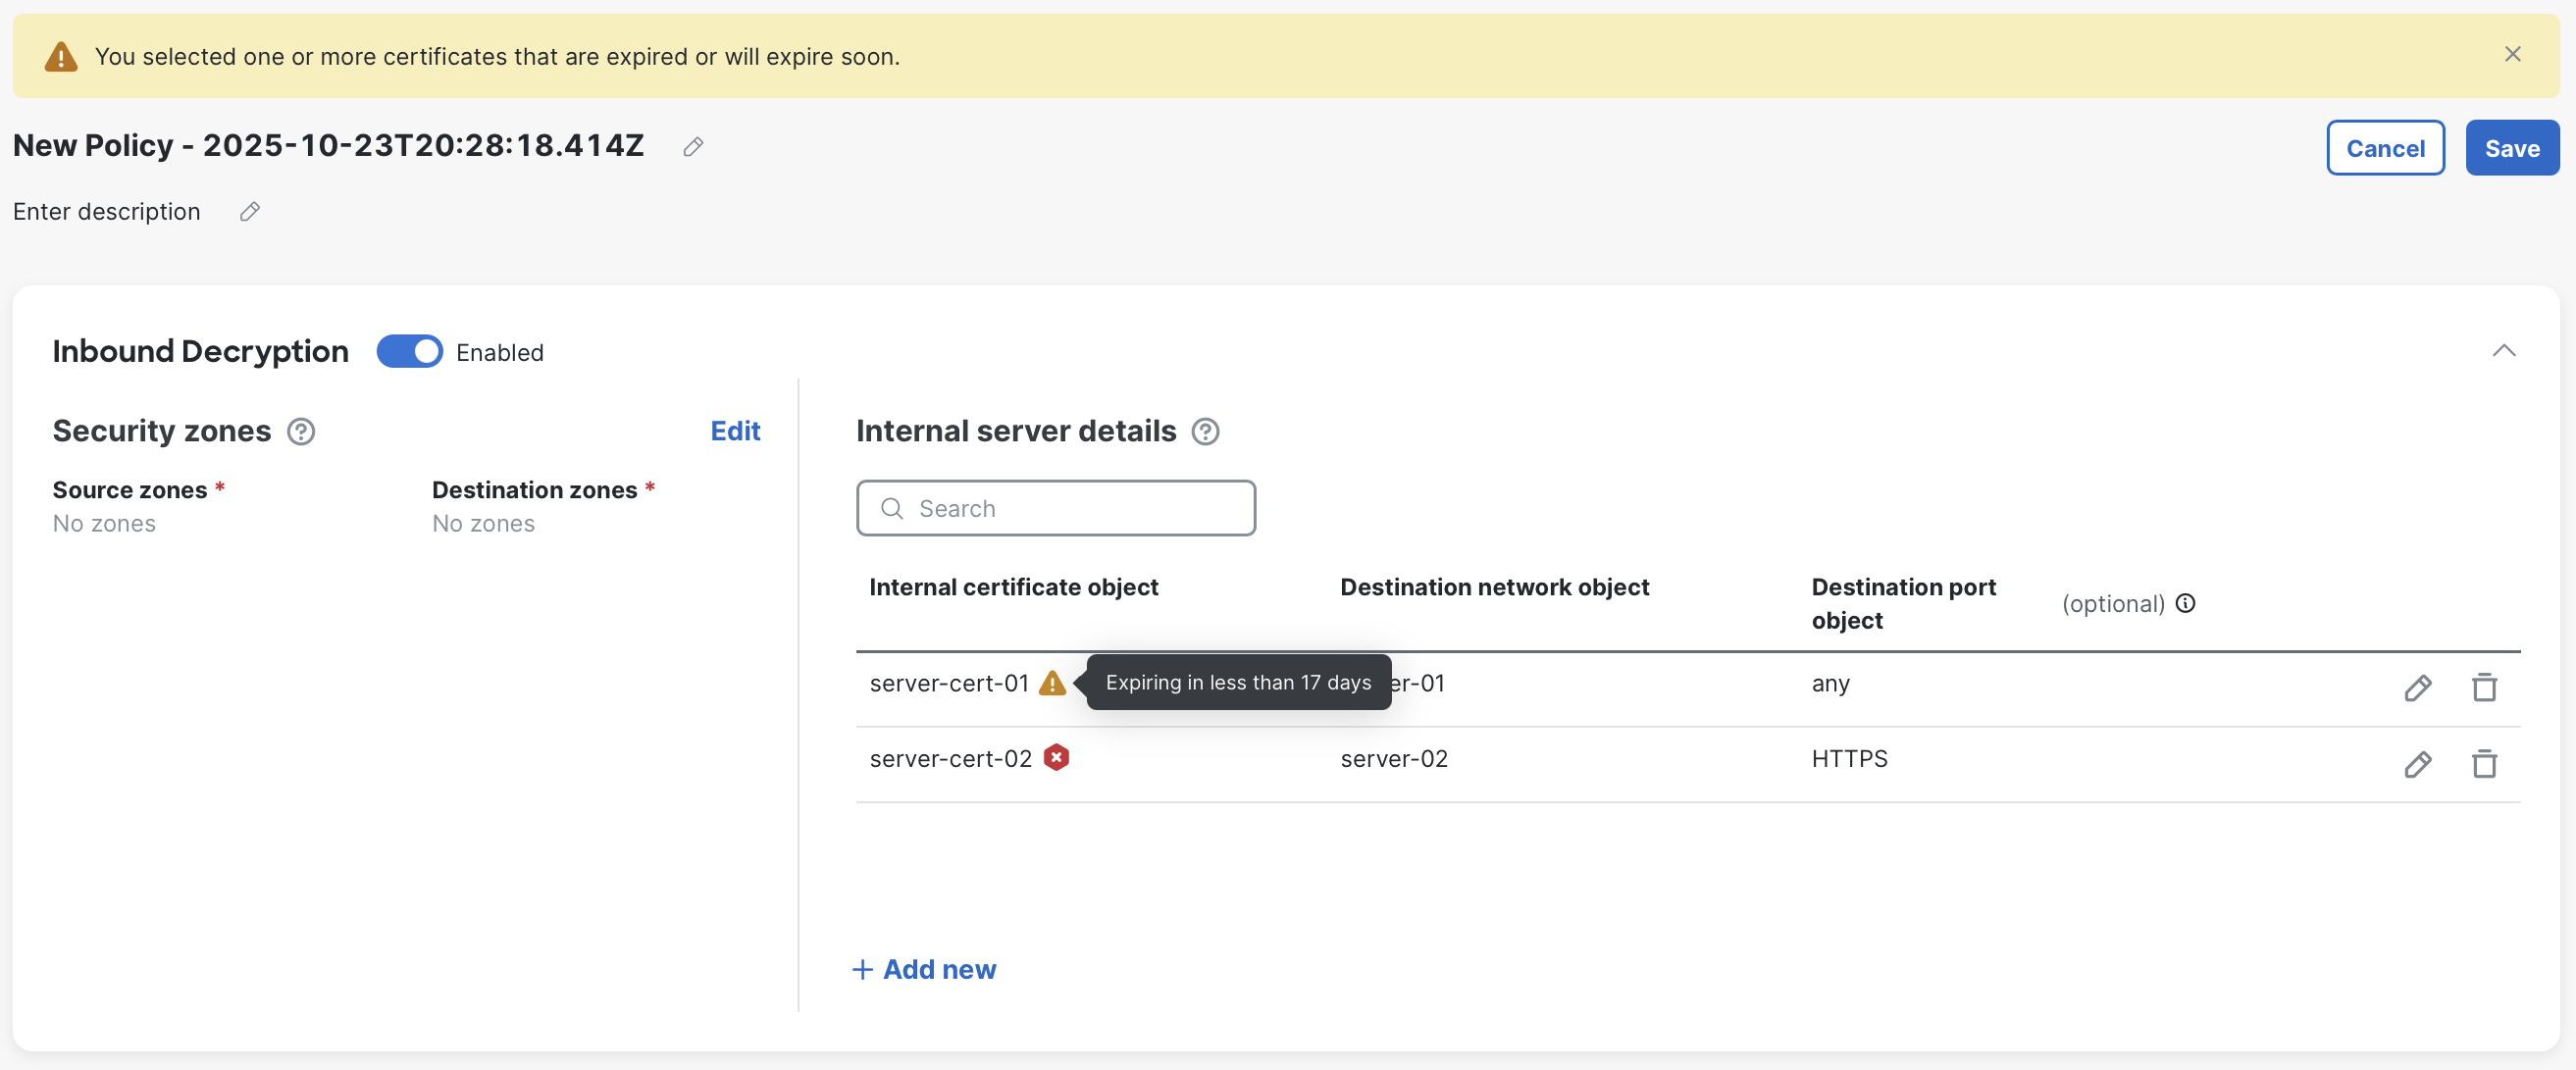
期限切れの証明書と、あと 17 日で期限切れになる証明書の例
同じ画面内で証明書を更新する: 新しいオブジェクトを作成せずに、証明書オブジェクトを同じ画面内で更新できるようになりました。これにより、証明書の更新が簡単になります。特に、証明書を頻繁に更新する環境、たとえば CA の自動化システムで 45 ~ 90 日ごとに更新する環境で役立ちます。
更新手順:
- 証明書を含む行を編集します。
- 証明書の横にある edit(編集)アイコンをクリックします。
- Update internal certificate ダイアログで、新しい証明書と秘密キーの情報を選択するか、貼り付けます。
同じオブジェクトに対する更新は REST API からも実行できるため、ACME ベースのツールや企業の PKI 自動化など、証明書の自動更新ワークフローと容易に連携できます。この機能により、管理負担と、証明書の期限切れによる停止のリスクを大幅に軽減できます。
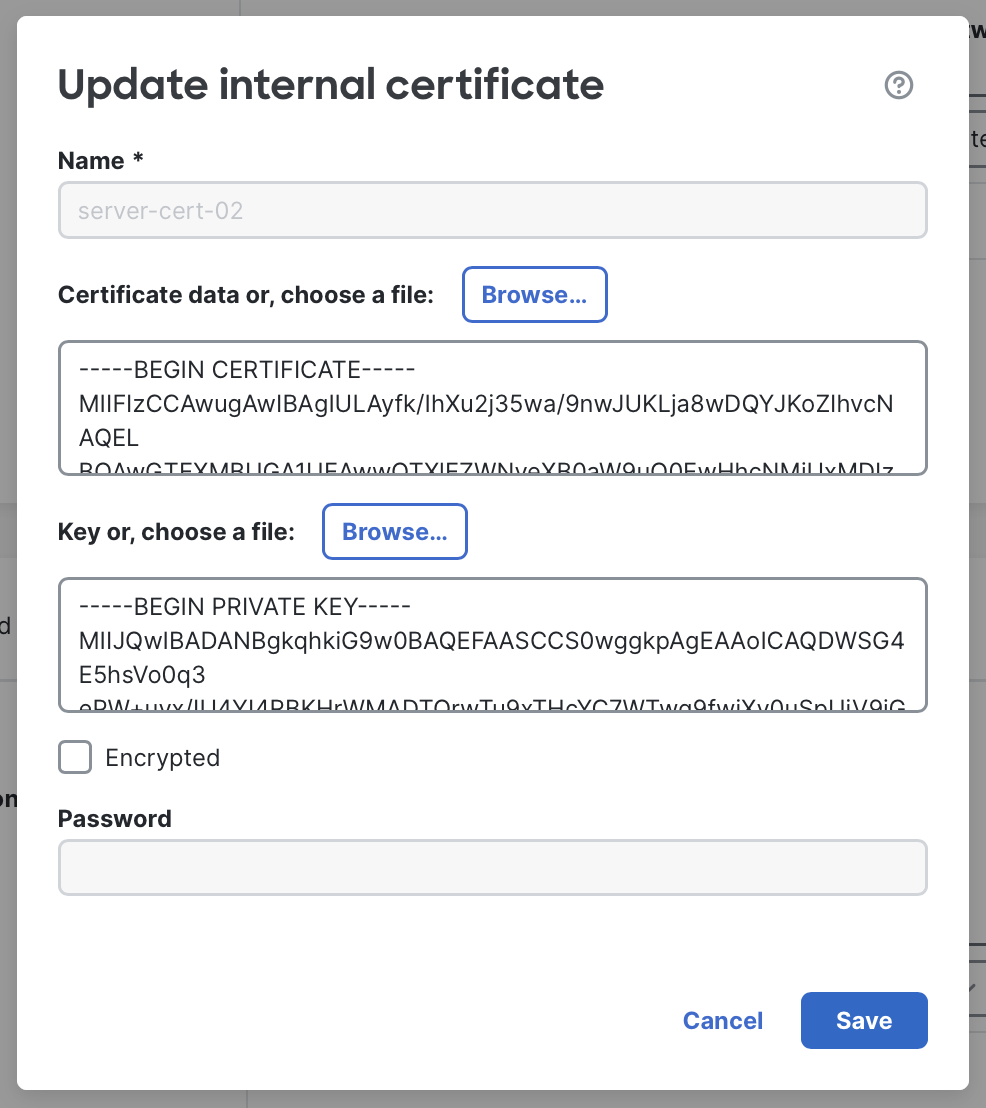
同じ画面内で証明書を更新
復号イベントのロギング: 復号の詳細情報は、アクセス コントロールのメタデータとともに接続イベントに記録されます。これにより、1 つのレコードで復号とアクセス コントロールの両方のアクションを確認できます。デフォルトでは、復号に関するすべてのロギングが有効です。ロギング動作は Advanced Options で変更できます。なお、復号ログは、アクセス コントロール ポリシーでルール レベルのロギングが有効になっていることにも依存します。
信頼できる CA 証明書: 復号を成功させるには、ファイアウォールが通信相手の証明書を信頼できる必要があります。自己署名証明書、企業のルート CA が署名した証明書、または Secure Firewall が標準では信頼していないその他のルート CA が署名した証明書を使用する場合は、それらの追加の CA 証明書を Advanced Options に追加してください。
Bypass legacy Cisco undecryptable sites: 復号できないことが以前に確認された、特定の証明書の識別名(Distinguished Name)を対象とする、Cisco が管理していた従来のバイパス リストを有効にします。このリストは現在保守されておらず、将来のリリースで削除される可能性があります。Cisco は、代わりに Known undecryptable applications リストを使用することを推奨しています。
Require exact certificate match for inbound decryption: インバウンド復号を、従来の Decrypt Known Key 方式に戻します。通常は、このチェックボックスをオフのままにすることを推奨します。詳細については、インバウンド復号における証明書の処理を参照してください。
Enable adaptive TLS server identity probe: TLS 1.3 の復号を有効にすると自動的に有効になり、ポリシー判断に使用するサーバー証明書を取得してキャッシュします。関連付けられたアクセス コントロール ポリシーで TLS 1.3 Server Identity Discovery が無効の場合、システムは代わりに SNI の使用を試みます。AWS に導入した Threat Defense Virtual では、このプローブはサポートされません。詳細は、10.x 設定ガイドを参照してください。
プロトコルのサポート: 対応デバイスでの TLS 1.3 復号には Snort 3 を使用します。QUIC の復号はデフォルトで無効であり、FTD 7.6 以降が必要です。10.x ガイドの機能履歴では、QUIC の復号は FMC 10.0.0 でベータ機能、FMC 7.6.0/7.7.0 で実験的機能と記載されています。QUIC の復号は、Chromium を使用するブラウザーのアウトバウンド トラフィック、接続の移行、キーの更新、セッションの再開、QUIC バージョン 2 をサポートしません。導入前に、プラットフォームとプロトコルの制限事項を確認してください。各プロトコルの復号は、必要に応じて有効または無効にできます。
まとめ
Secure Firewall 10.0 の新しい復号ポリシー インターフェイスは、従来は複雑だったプロセスを分かりやすくし、管理しやすくします。個々のルールのロジックではなく、実際のユースケースに沿って設定手順を構成することで、管理者はミスを減らしながら、インバウンド復号とアウトバウンド復号をより迅速に導入できます。暗号化トラフィック分析とハードウェア アクセラレーションに関する Cisco の継続的な技術革新と組み合わせることで、暗号化が進む環境においても、組織は強固なセキュリティ態勢とユーザ エクスペリエンスの両立を図れます。
Updated 1 day ago