
クラウド提供型 FMC
Cisco Secure Firewall の管理に向けた Cisco の最新の製品をご紹介します。
言語: English | 日本語
はじめに
Cisco Defense Orchestrator(CDO)は、現在 Security Cloud Control(SCC)の Firewall Management として提供されています。本記事の従来の画面例と用語集の項目には、CDO という名称が残っています。
クラウド提供型 Firewall Management Center(cdFMC)は、Firewall Management Center(FMC)の管理機能を Cisco Defense Orchestrator(CDO)内で提供します。FMC のポリシー管理ワークフローとユーザ エクスペリエンスを維持しているため、習得にかかる負担が少なく、容易に導入できます。また、組み込みの移行ウィザードを使用すると、お客様が管理する FMC(ハードウェア アプライアンス、プライベート クラウド、またはパブリック クラウド)からクラウド提供型 FMC に容易に移行できます。
クラウド提供型 FMC は、SaaS として提供される Cisco Defense Orchestrator を通じて利用できます。Cisco がサービスの保守を管理するため、仮想またはハードウェアの管理アプライアンスの維持に伴う運用コスト(OpEx)が不要になります。
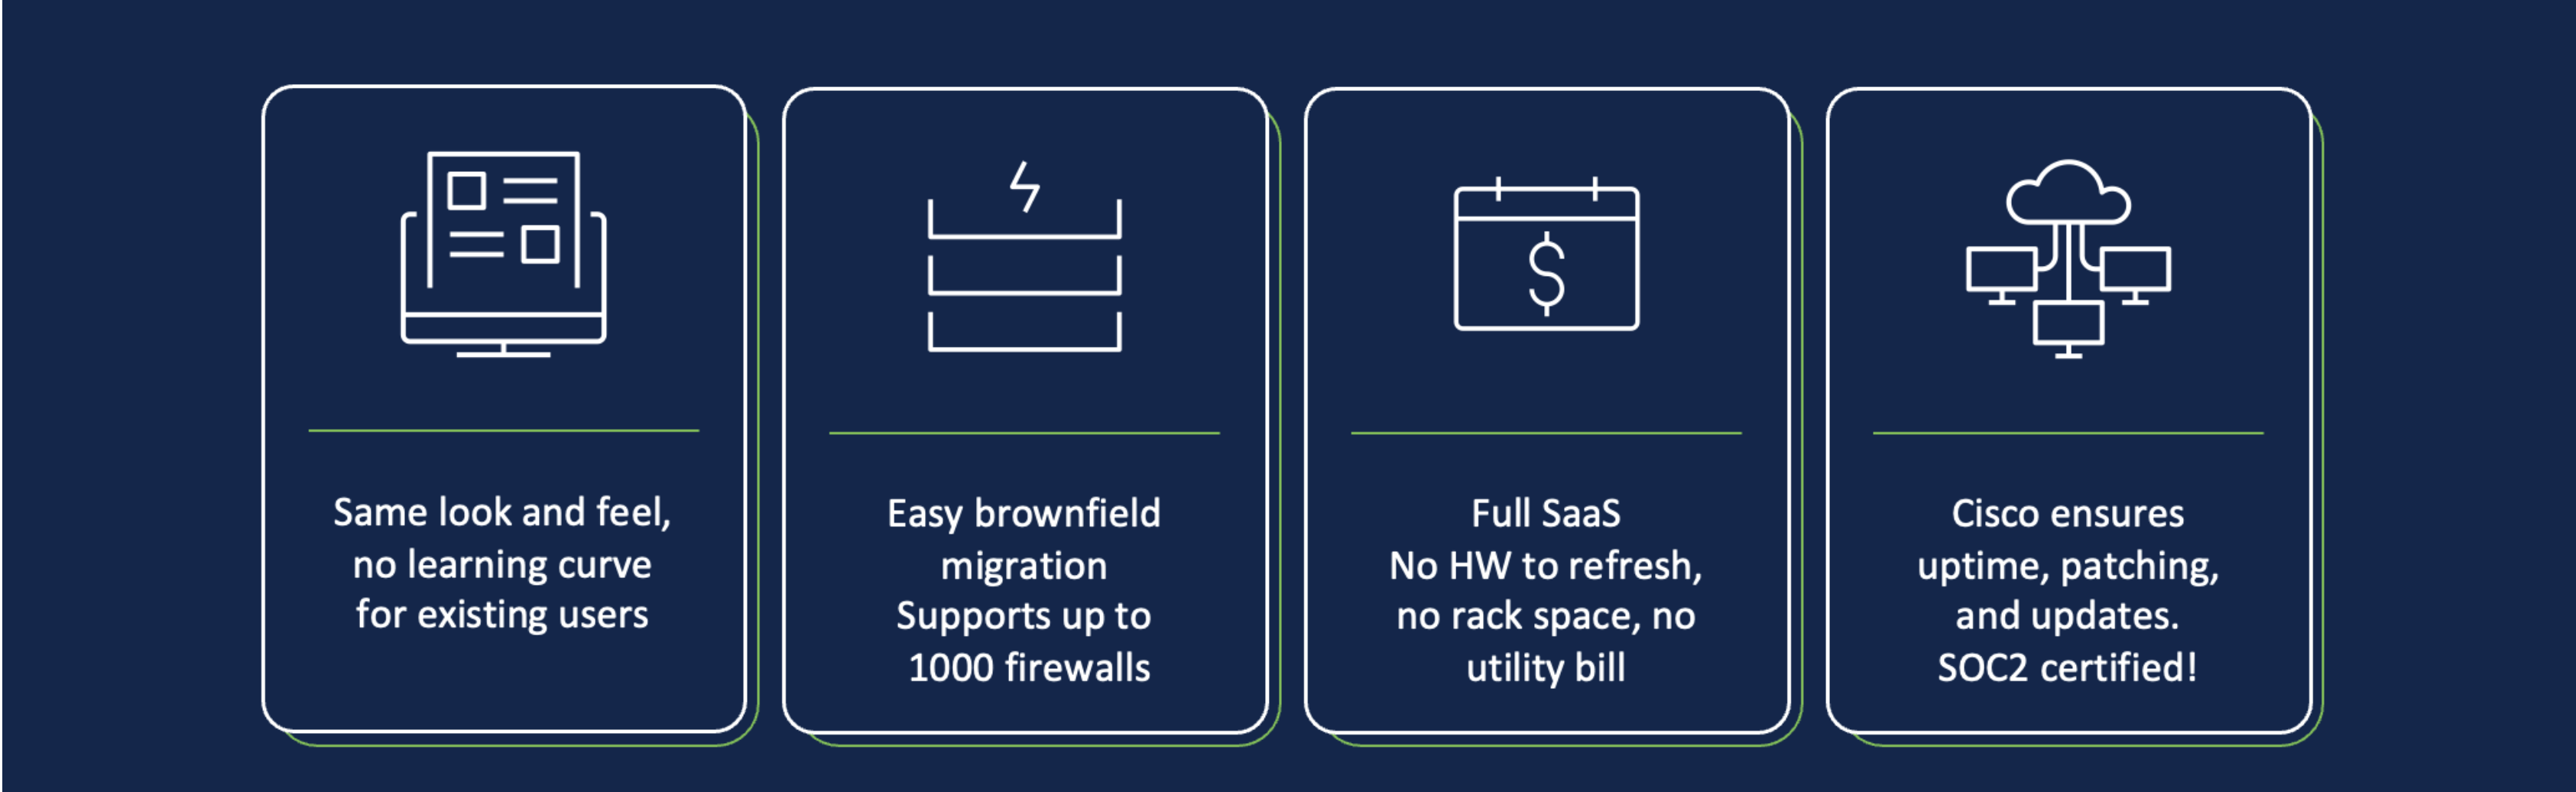
クラウド提供型 Firewall Management Center の利点
クラウド提供型 FMC は、対応する Secure Firewall Threat Defense のハードウェアおよび仮想環境を管理します。導入前に、最新のクラウド提供型 FMC の互換性およびオンボーディングのドキュメントで、プラットフォームとソフトウェア バージョンの対応状況を確認してください。
主な利点
使い慣れたユーザ エクスペリエンス
クラウド提供型 FMC では、ポリシー設定コンポーネントの大部分を再利用することで、習得にかかる負担を抑え、このソリューションを導入するお客様に同じユーザ エクスペリエンスを提供します。以下の例では、導入環境全体のヘルス統計を確認できる、使い慣れた Device Health Monitoring ダッシュボード(ヘルス モニタリング ダッシュボード)と、cdFMC の Policy Editor(ポリシー エディタ) を示しています。
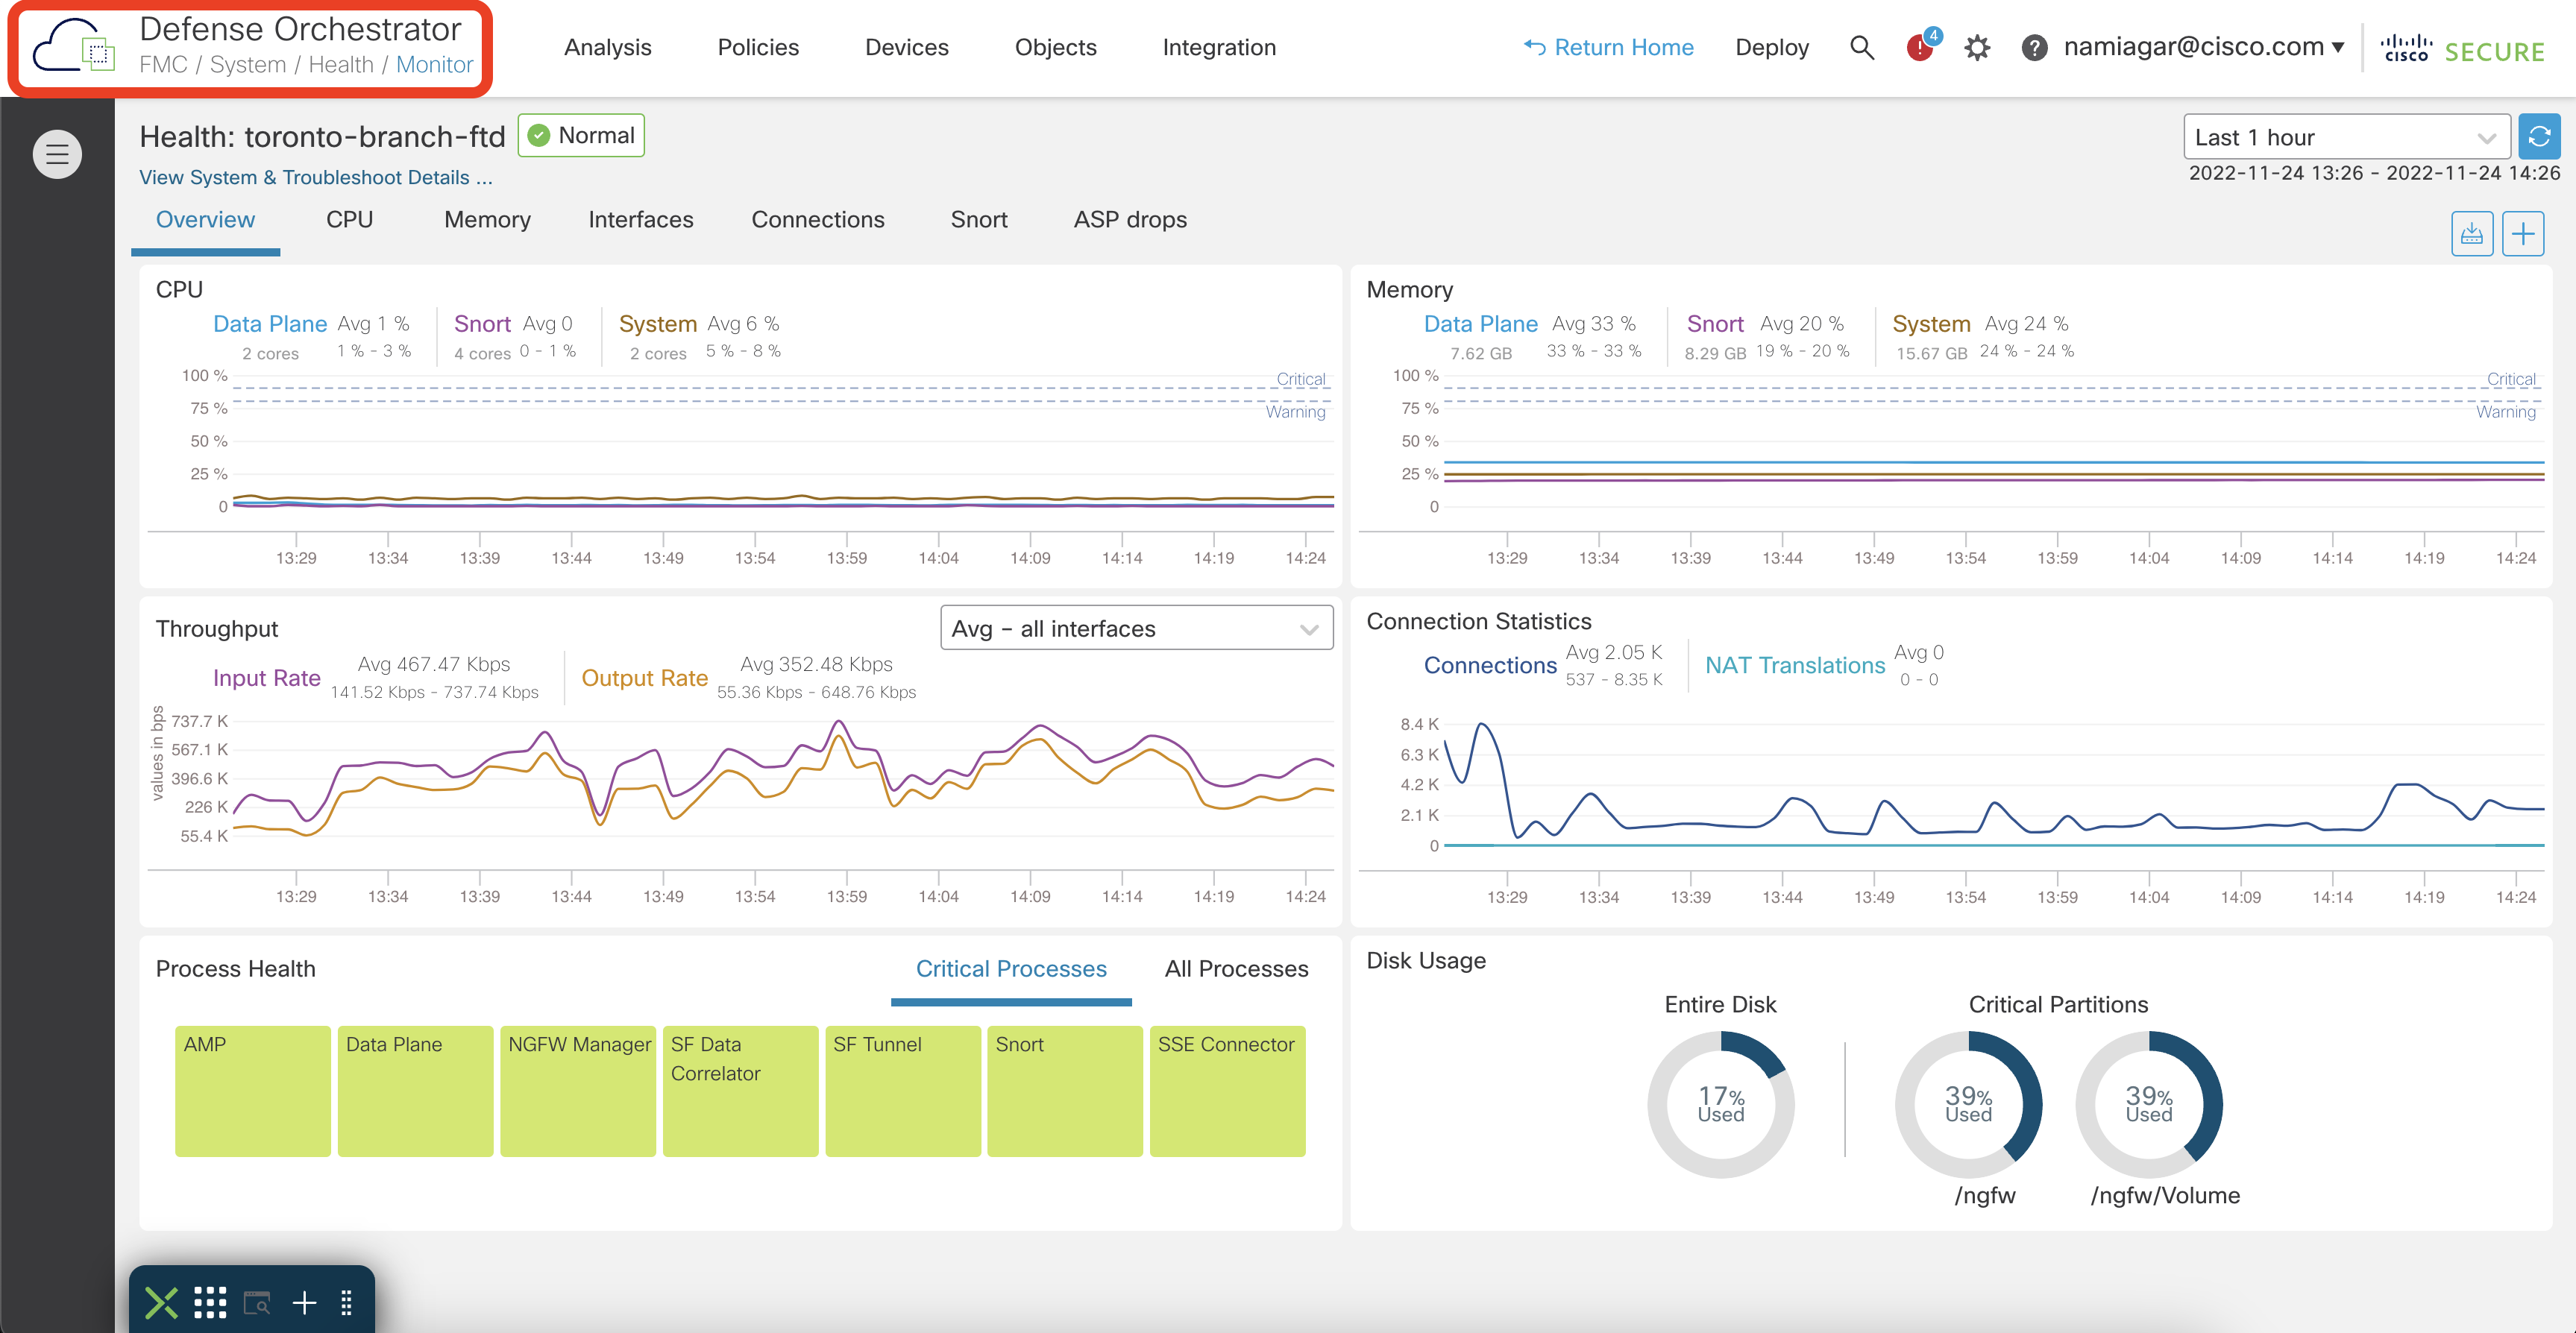
cdFMC の Device Health Monitoring ダッシュボード
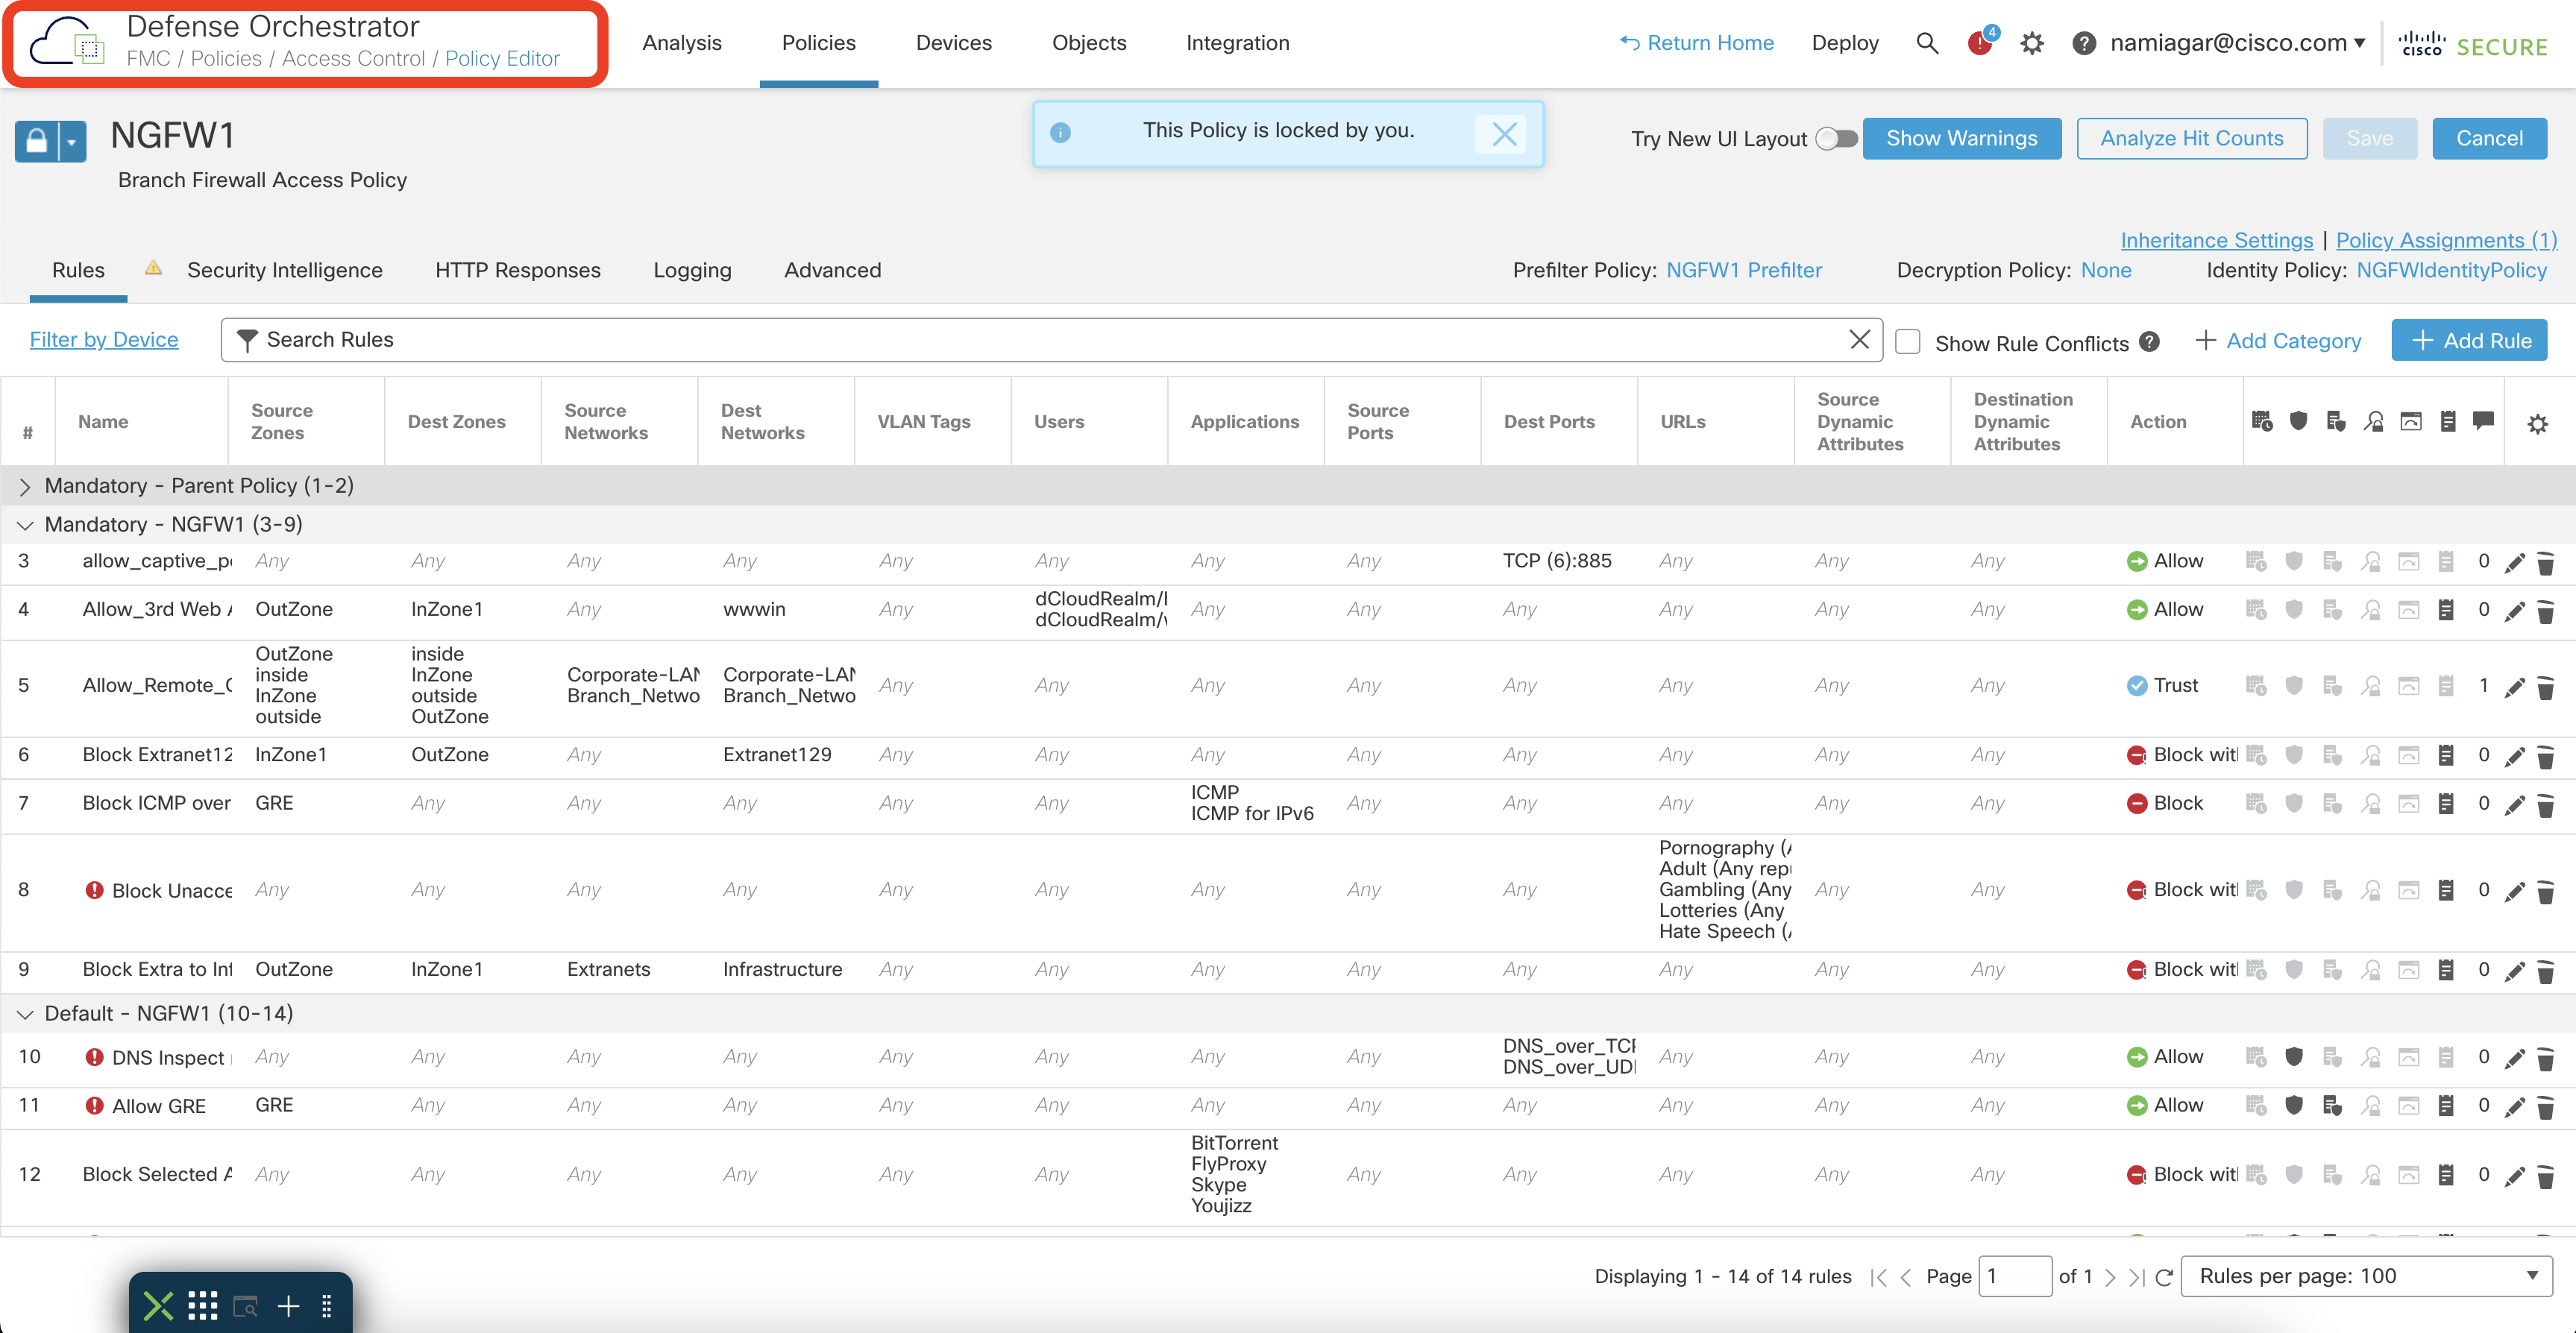
cdFMC の Access Policy Editor
容易なオンボーディングと移行
デバイスのオンボーディングと移行のワークフローは、Cisco Defense Orchestrator のホーム ページから実行します。クイック起動ウィジェットを使用すると、日常的なタスクをワンクリックで開始できます。
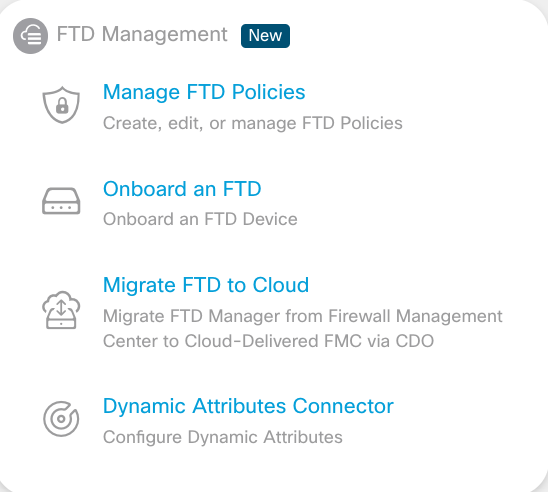
Cisco Defense Orchestrator(CDO)のホーム ページにあるクイック起動ウィジェット
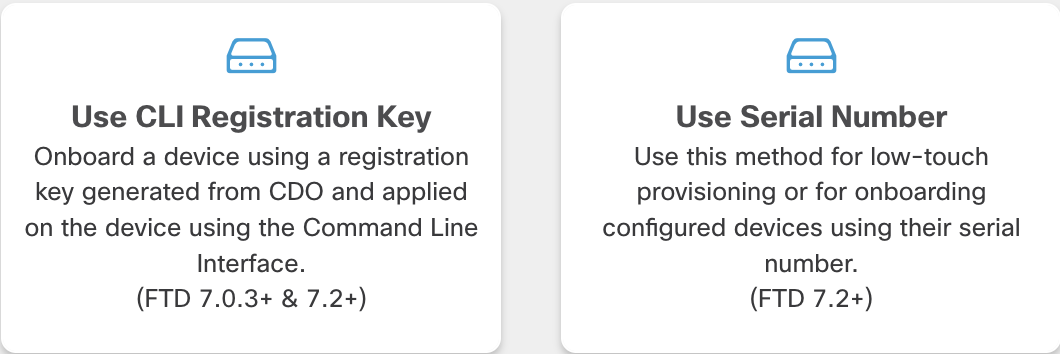
クラウド提供型 FMC は、次の 2 つのオンボーディング方法をサポートします。
オンボーディング方法
登録キーを使用するオンボーディング
管理者が Device Onboarding Wizard で登録キーを生成し、CLI を使用してファイアウォールに入力します(FMC のオンボーディング ワークフローと同様です)。
ロータッチ プロビジョニング
管理者は、Onboarding Wizard にファイアウォールのシリアル番号(S/N)を入力して、そのファイアウォールを事前登録します。ファイアウォールの電源を入れてインターネットに接続すると、自動的にオンボーディングされます。この方法は手間が少なく、特にリモート拠点のプロビジョニングに役立ちます。 この方法は対応モデルに限られ、工場出荷時の初期状態、ソフトウェア バージョン、およびクラウドへの接続に関する要件があります。使用前に、最新のオンボーディングの前提条件を確認してください。
お客様が管理する FMC からの移行
オンプレミス FMC からクラウド提供型 FMC に移行可能な(移行要件を満たす)Threat Defense デバイスを移行するには、組み込みの「Migrate FTD to Cloud-Delivered Firewall Management Center」ワークフローを使用します。オンプレミス FMC を Security Cloud Control にオンボーディングするだけでは、ポリシーは移行されません。最新のオンボーディングおよび移行ドキュメントで、前提条件、互換性の確認、および分析データの送信先の選択について確認してください。
他のファイアウォールからの移行
Secure Firewall Migration Tool は、ASA およびサードパーティ製ファイアウォールから Cisco Secure Firewall への移行をサポートします。最近、クラウド提供型 FMC への移行もサポートするように拡張されました。現在、この移行ツールでは、Firewall Management Center のすべての導入形態(オンプレミス、仮想、およびクラウド提供型)にファイアウォールの設定を移行できます。
よりシンプルな拠点管理
クラウド提供型 FMC の導入と最近のファイアウォール機能により、拠点のプロビジョニングが非常に簡単になり、拠点接続に関する主なユースケースに対応できます。
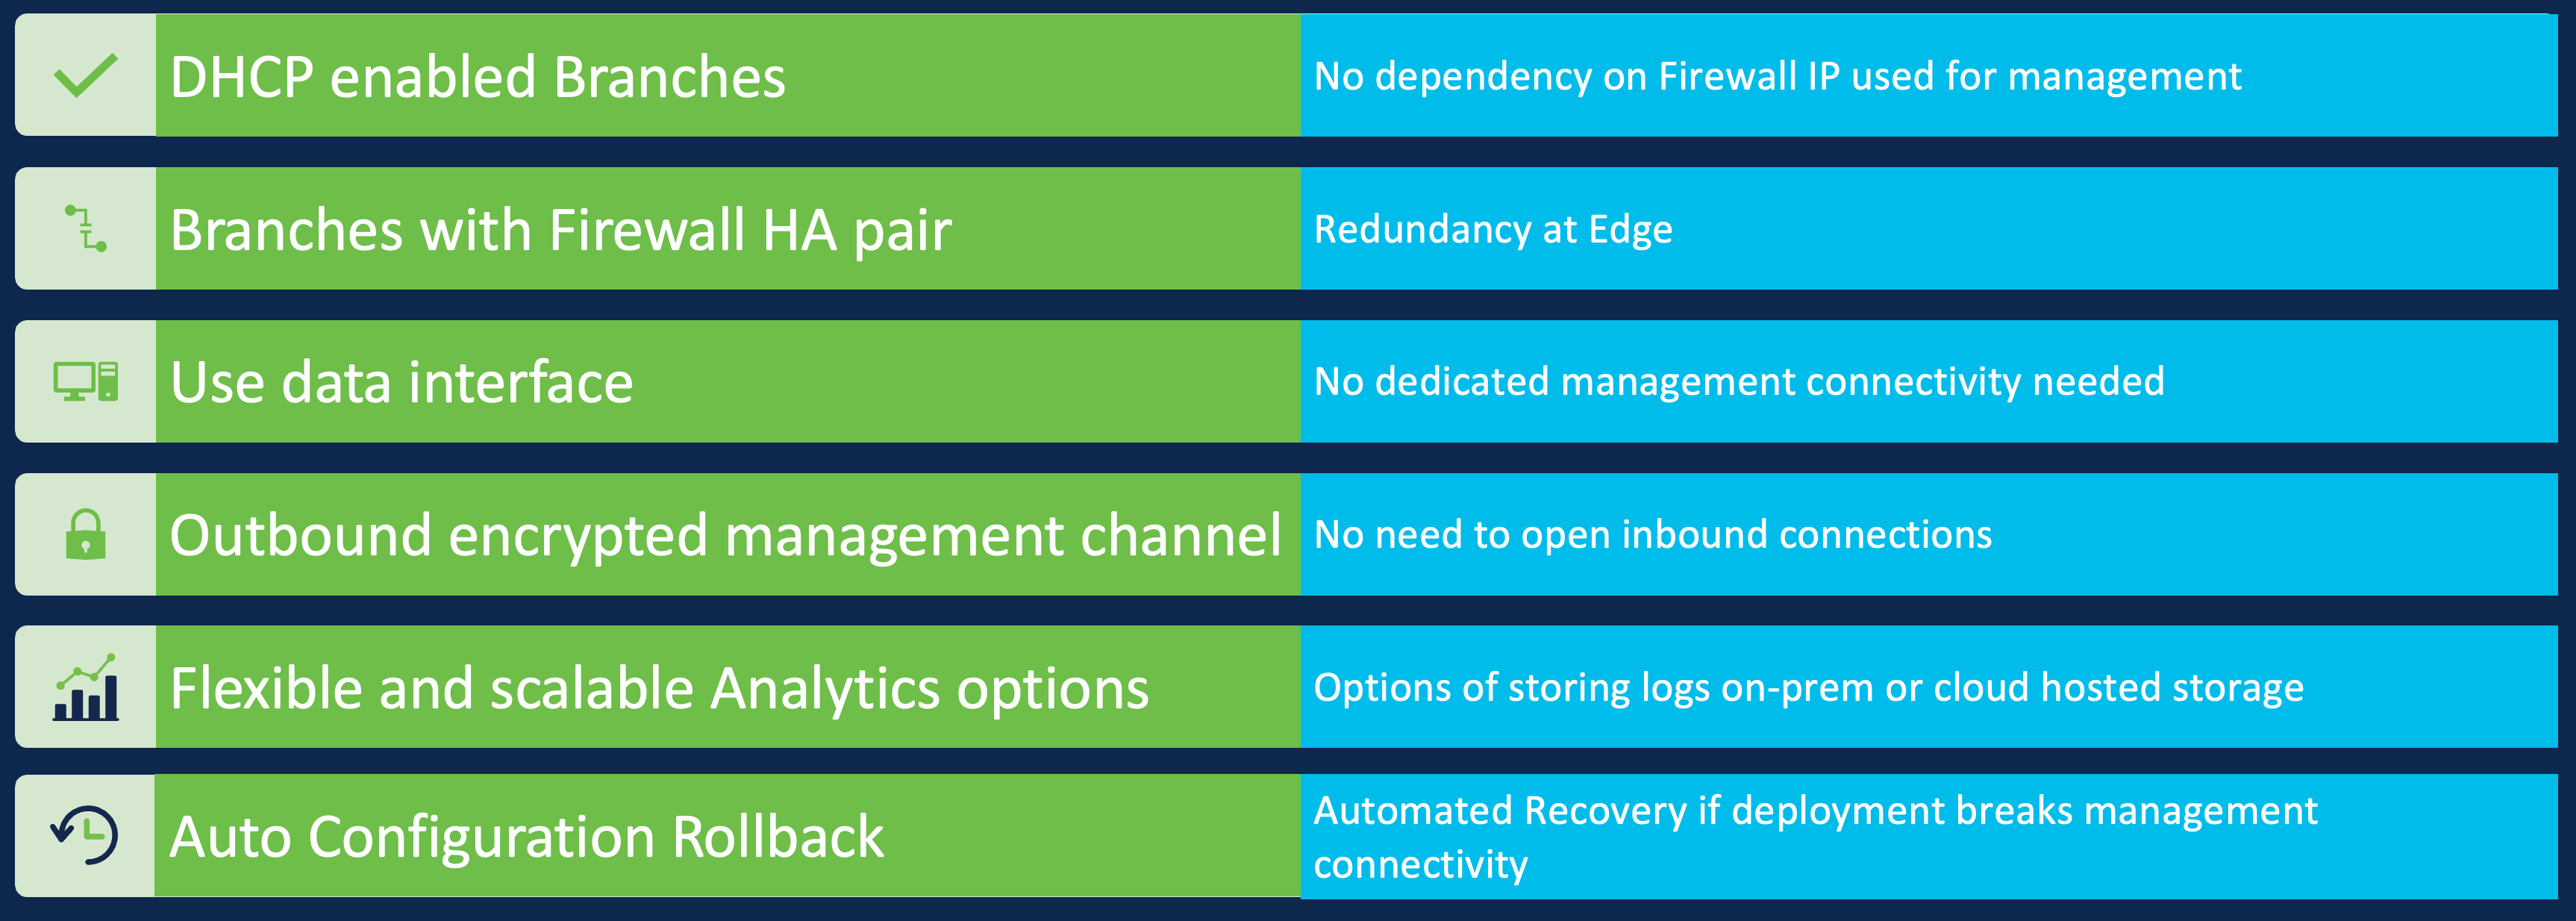
容易な拠点管理
運用規模の拡大
クラウド提供型 FMC は、テナントごとに最大 1000 台のファイアウォールを管理できます。また、FMC コンポーネントをクラウドに対応させるため、内部で多くの最適化を行い、より高速で軽快な操作を実現しています。
クラウドホスト型のロギングでは、購入した利用権に応じて保存期間と容量の選択肢が提供されます。すべての導入環境に共通のイベント処理レートや保存期間を想定せず、該当するロギング パッケージとテナントの要件を確認してください。
Cisco Defense Orchestrator はマルチテナント方式であるため、クラウド提供型 FMC もマルチテナンシーをサポートします。各テナントは他のテナントから完全に分離されており、MSP 環境での導入が可能です。
容易な保守と復旧
クラウド提供型 FMC は、Cisco が管理する SaaS プラットフォームです。Cisco は、インフラストラクチャの耐障害性、プラットフォームの復旧、および災害復旧を内部で管理します。アプリケーションの画面にはクラウド提供型 FMC 自体のバックアップ機能はありません。対応するポリシー、オブジェクト、テンプレート、および設定を外部に保持するには、Import/Export を使用します。詳細は、バックアップと復元についてを参照してください。この説明は、設定データやイベント データに対して 24 時間を復旧時点目標(RPO)として保証するものではありません。
拡張性のあるマルチクラウド導入のサポート
クラウド提供型 FMC は、ユースケースの要件に応じた柔軟な導入オプションを提供します。たとえば、ファイアウォールはクラウドから管理し、機密情報を含むイベントはオンプレミスに保持できます。また、クラウドを活用するお客様は、イベント処理とロギングをクラウドに移行し、クラウドの統合イベント ビューアでリアルタイムおよび過去の情報を確認できます。
- 全面的なクラウド導入 - 設定管理、ログ ストレージ、および分析をクラウドから提供します。Secure Cloud Analytics(旧称 Stealthwatch Cloud。元の構成例で使用されている名称)による振る舞い分析で、さらに強化できます。また、振る舞い分析のアラートを外部 SIEM に送信できます。
- オンプレミス FMC へのロギング - 設定管理はクラウドから提供し、ログ ストレージおよび分析はオンプレミス FMC を通じて利用します。Cisco Security Analytics and Logging(オンプレミス) と連携し、Secure Network Analytics(旧称 Stealthwatch Enterprise)による追加の振る舞い分析で強化することも、eStreamer を使用して外部 SIEM にログを転送することもできます。
- 外部 SIEM - 上記のいずれかの方法で外部 SIEM にログを送信することも、ファイアウォールから直接 syslog を送信することもできます。
注オンプレミス FMC をロギングと分析のみに使用する場合、バージョン 7.2 以降を実行している必要があります。
Cisco Secure Firewall では、イベントの種類と送信先を柔軟に選択できるため、上記のロギング方法を 1 つ選択する場合も、組み合わせて使用する場合も、きめ細かく設定できます。
たとえば、接続イベントはクラウドにストリーミングし、侵入イベント、ファイル イベント、およびマルウェア イベントはオンプレミスに保持できます。
Dynamic Attributes Connector
Secure Firewall は Dynamic Policies をサポートし、管理者の操作なしで、ほぼリアルタイムにポリシーを変更できます。ISE、APIC、Secure Workload などの Cisco Secure 製品やサードパーティ製品は、FMC と連携し、ほぼリアルタイムにポリシー更新をプッシュできます。
これは、動的なクラウド環境に導入されたアプリケーションやワークロードにとって非常に重要です。Cisco Secure Dynamic Attributes Connector は、プライベート クラウド、パブリック クラウド、および O365 などのサードパーティのフィードから属性を集約し、それらを使用して FMC API 経由でポリシーを更新します。当初は、専用 VM にインストールできるカスタム Docker パッケージとして提供されていました。その後、CDO の組み込みコンポーネントとしても利用できるようになり、別の VM をインストールして保守する必要がなくなりました。
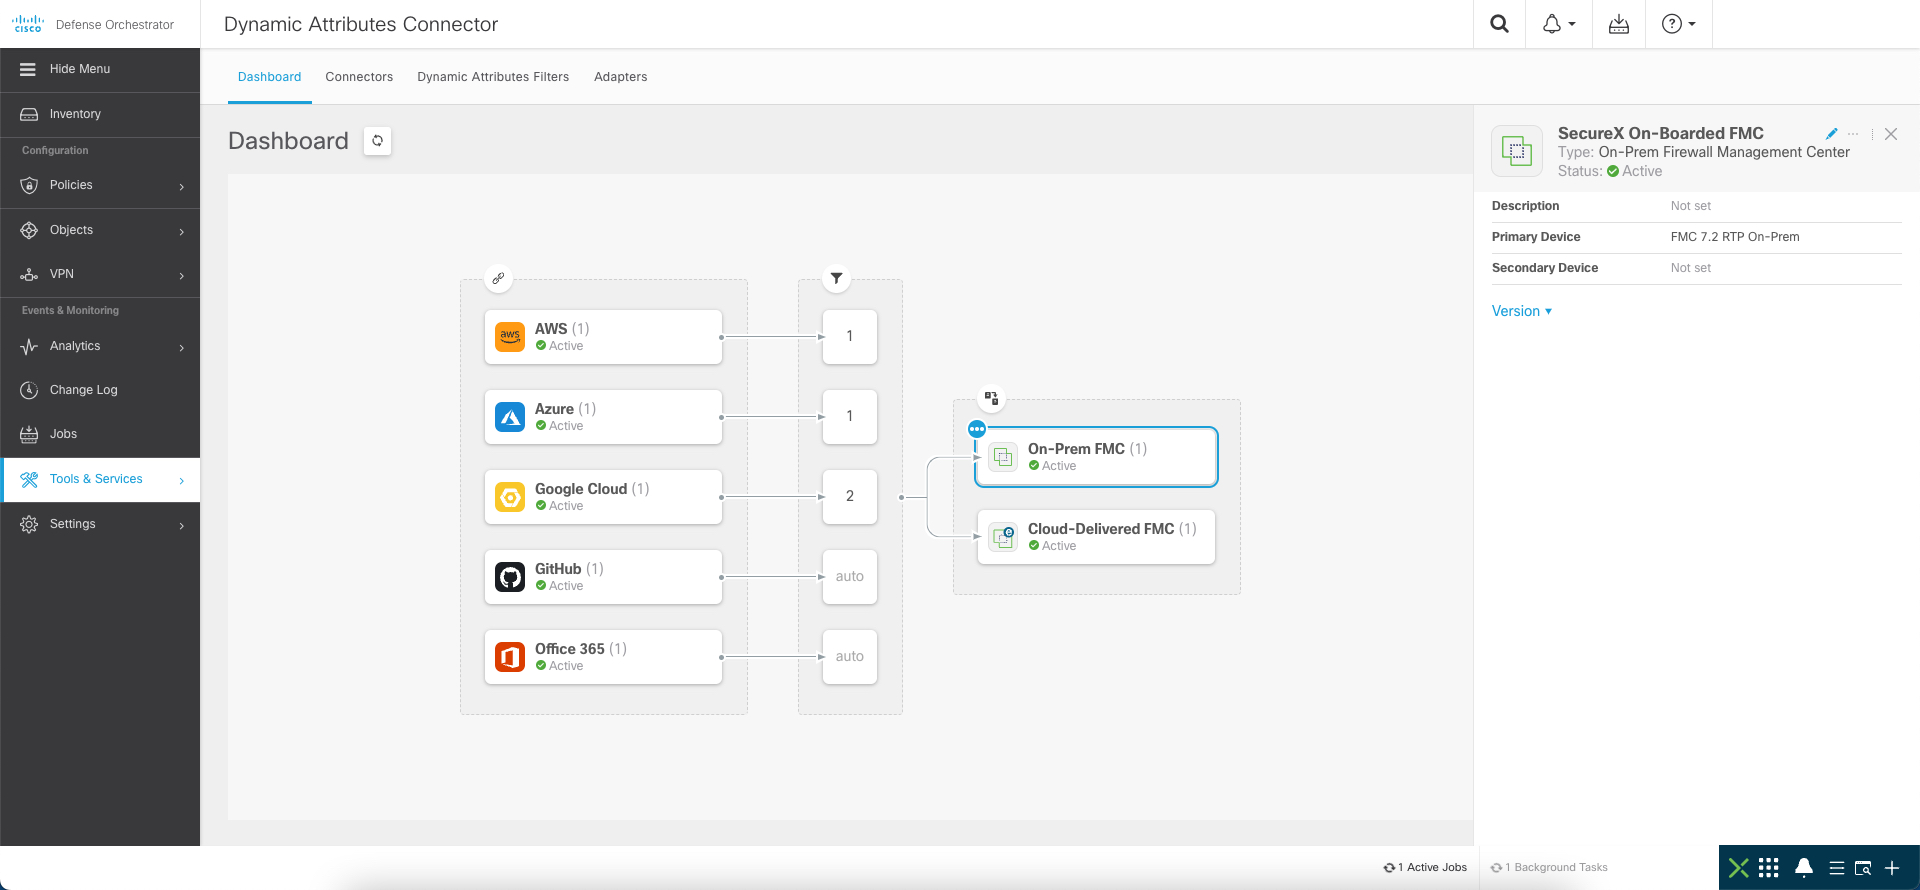
CDO の Cisco Secure Dynamic Attributes Connector
Cisco Secure Dynamic Attributes Connector の詳細は、こちらで詳しく説明しています。
ライセンスと発注情報
クラウド提供型 FMC は、Security Cloud Control(旧称 CDO)の Firewall Management に含まれます。以下のライセンス概要は、Security Cloud Control Firewall Management 発注ガイド(2026 年 5 月)に基づいています。従来の図にある CDO の発注識別子は、現在の発注手順を示すものではありません。
- 基本テナントとデバイス管理 - ファイアウォール管理には、基本テナントのサブスクリプションとデバイスごとの管理利用権が必要です。デバイスの利用権は、ASA と FTD のどちらを実行するかではなく、プラットフォームによって決まります。該当する SKU と導入構成に応じた数量は、最新の発注ガイドで確認してください。
- クラウド ロギング - デバイスごとの管理に無制限のロギングと 90 日間のローリング保存期間を組み合わせる選択肢と、ロギング容量を別途購入する選択肢があります。スタンドアロンの SAL ティアでは、ストレージと保存期間を選択できます。ファイアウォールに付帯するロギングでは、GB/day の数量を使用する場合があります。導入環境に合うオファーを選択し、そのストレージ容量、取り込み量、および保存期間の条件を確認してください。
- ファイアウォール機能ライセンス - IPS、Malware Defense、URL Filtering などの機能の利用権は、管理およびロギングの利用権とは別です。Essentials とサブスクリプションの要件は、プラットフォームと該当リリースによって異なります。対応するライセンス ガイドで確認してください。
最新の購入情報は、発注ガイドを参照してください。
参考ドキュメント
デモ リソース
- dCloud の常時利用可能なデモ(Cisco 社内およびパートナー向けアクセス)
- Secure Firewall の YouTube チャンネル
Updated about 5 hours ago