
復号ポリシー
Cisco Secure Firewall の復号ポリシー設定ガイド
言語: English | 日本語
はじめに
暗号化トラフィックは、正当なコンテンツと脅威のどちらも運ぶ可能性があります。復号ポリシーは、検査する接続と、暗号化されたまま通過させる接続を判断するために役立ちます。
暗号化トラフィックの可視性は、効果的なネットワーク セキュリティに不可欠です。ただし、TLS 復号はリソースを大量に使用する処理であり、設定が不適切な場合は、攻撃を許してしまう可能性や、エンドユーザ エクスペリエンスを低下させる可能性もあります。このドキュメントでは、Secure Firewall で TLS インスペクションを設定する際のベスト プラクティスを説明します。
元のスクリーンショットは、以前の FMC インターフェイスを示しています。以下の TLS 1.3 の手順には、FMC/FTD 7.2 以降と、管理対象デバイス上の Snort 3 が必要です。オプション名や制限はリリースによって異なるため、導入を計画する際は対象リリースの復号ガイドを参照してください。
注話を進める前に、TLS と SSL がしばしば同じ意味で使用されていることにお気づきかもしれません。ここでは、いずれかのプロトコルについて説明していることを示すために TLS/SSL という表記を使用します。IETF は、より安全な TLS プロトコルを推奨し、SSL プロトコルを非推奨としています。そのため、通常は TLS/SSL を TLS のみを指すものとして解釈できます。
SSL および TLS プロトコルの詳細については、SSL vs. TLS - What's the Difference? を参照してください。
復号ポリシー
復号ポリシーは、Secure Firewall Threat Defense が暗号化トラフィックをどのように処理するかを制御します。TLS 暗号化トラフィックを可視化すると、IPS インスペクション、ファイルおよびマルウェアの検出、マイクロ アプリケーション可視性のために、より詳しい情報を取得できます。フローの検査に加え、TLS/SSL ポリシーを使用して、古い TLS/SSL バージョンや脆弱な暗号をサポートするサーバーへの接続をブロックすることもできます。
復号ポリシーが設定されている場合、次の図に示すように、侵入ポリシーまたはファイル ポリシーより前に評価されます。
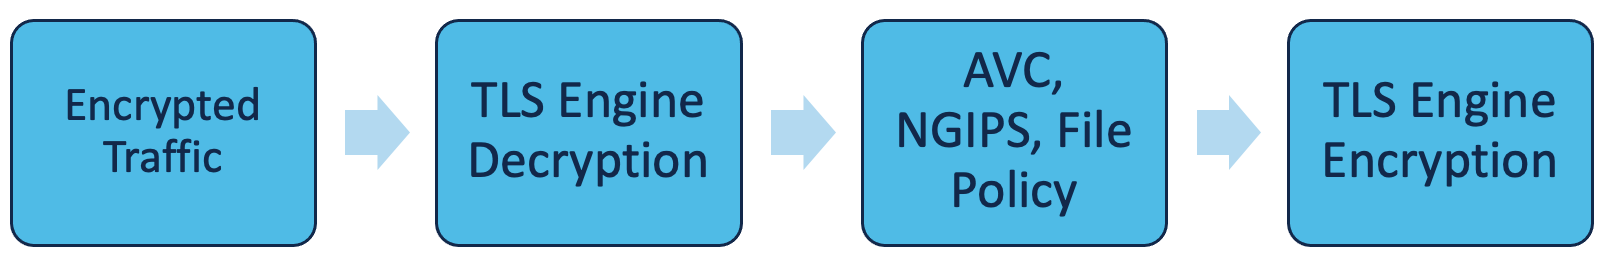
図 1: 暗号化トラフィックの処理
復号ルールの評価
復号ルールは上から順に評価されます。復号ルールの定義に使用するフィールドによっては、1 つのフローが複数のルールに一致することがあり、これを「曖昧な一致」と呼びます。次の図 2 は、復号ルールの一致条件の設定に使用できる各種フィールドを示しています。復号ルールの複雑さによって、フローに対するポリシーの一致判定を確定するために使用されるリソースが決まります。
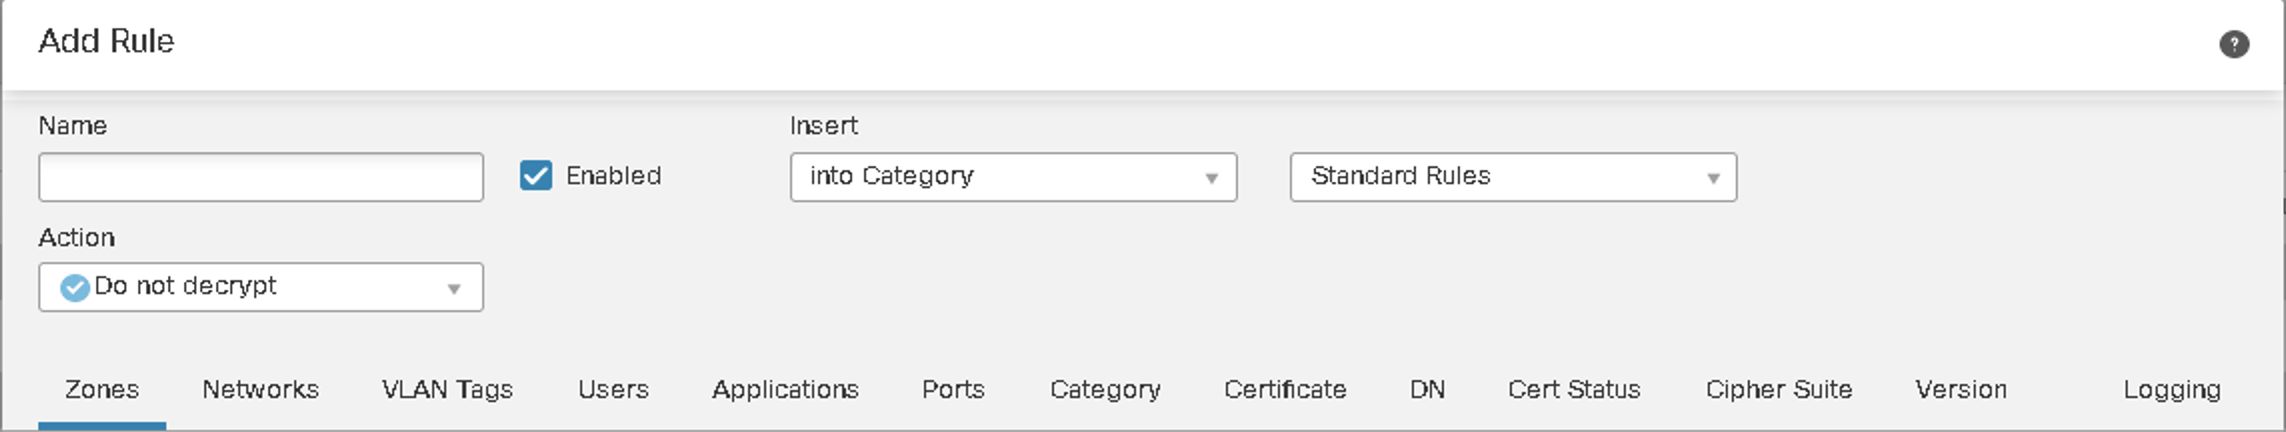
図 2: 復号ルールのフィールド
次の表は、証明書を使用する TLS 1.2 のフル ハンドシェイクを簡略化したものです。TLS 1.3 では ServerHello より後のサーバー証明書が暗号化されます。証明書の検出とキャッシュについては「TLS 1.3 サーバーの処理」を参照してください。
| TLS ハンドシェイク前 | TLS Client Hello | TLS サーバー応答 |
|---|---|---|
| FTD はフローの L2~L4 情報を取得済み | FTD は SNI(Server Name Indication)の追加情報を取得済み | サーバー証明書の情報と Server Hello |
| インターフェイス ゾーン、ネットワーク、地理位置情報、VLAN タグ、ユーザ ID、プロトコル、およびポート | アプリケーション、URL カテゴリ、およびレピュテーション | 証明書の属性、暗号、バージョン、および SNI の不一致 |
| TLS ハンドシェイクの検査は不要 | SNI を使用した初期の照合 | サーバーの識別に関する追加情報 |
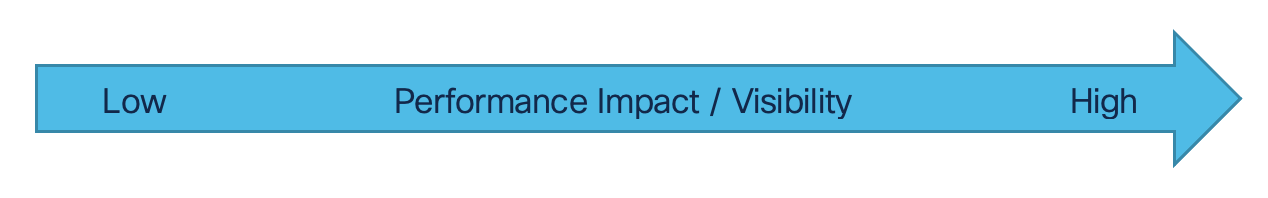
復号ポリシーのルール アクション
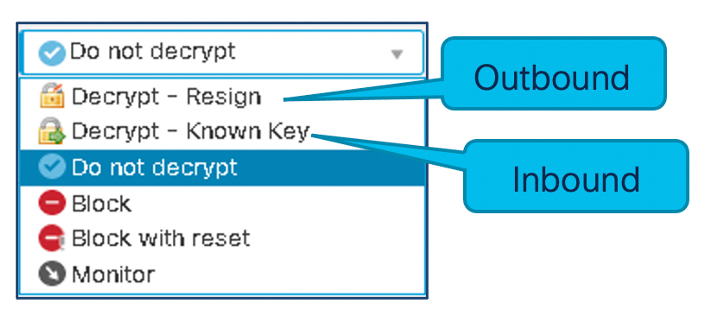
図 3: 復号ルールのアクション
TLS 復号の導入モード
| インバウンド | アウトバウンド |
|---|---|
| サーバーの秘密キーと証明書を使用 | 内部 CA を使用して外部サーバー証明書に再署名 |
| 内部サーバーを保護 | アウトバウンド トラフィックを検査 |
| Decrypt -- Known Key | Decrypt -Resign |
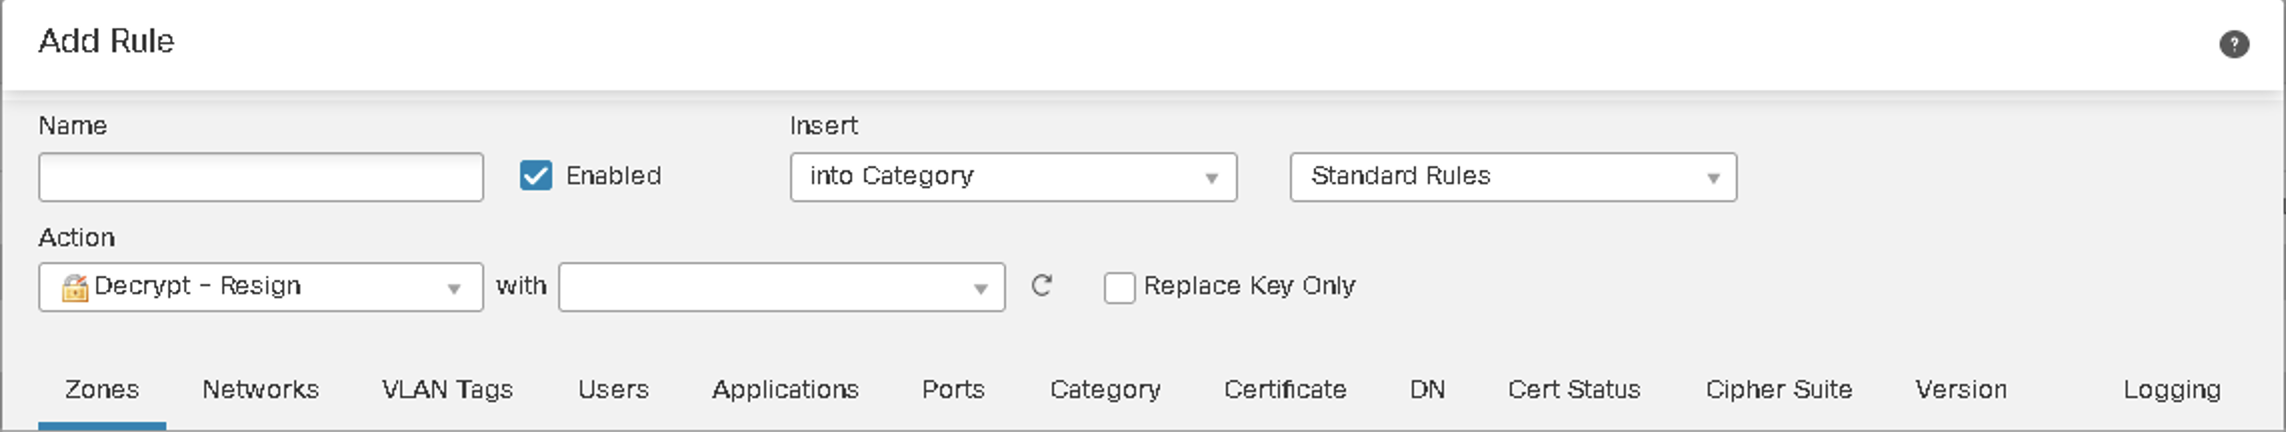
図 4: アウトバウンド:再署名による復号
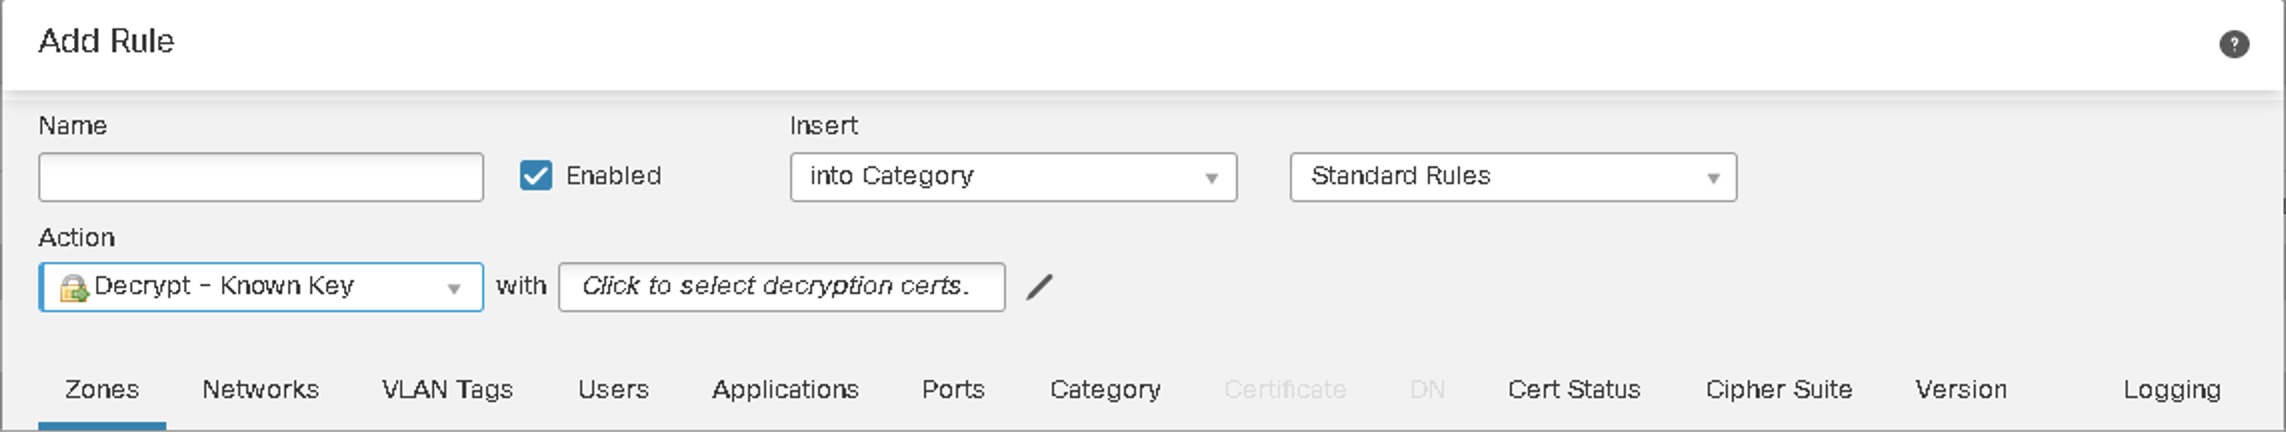
図 5: インバウンド:既知のキーによる復号
- FMC をルート CA として使用する自己署名証明書
- 組織内の CA を使用して FMC の証明書に署名
- 内部 CA 証明書をインポート
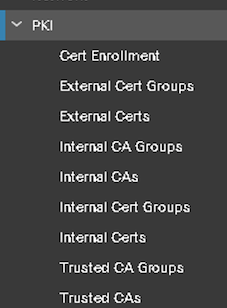
図 6: PKI のオプション

図 7: 内部認証局

図 8: 内部証明書
ベスト プラクティスクライアントが信頼しない CA 証明書で再署名すると、証明書の警告が発生します。アウトバウンド復号を有効にする前に、組織で承認された方法で検査用 CA 証明書を信頼ストアに配布してください。自己署名の企業内ルート CA も、意図してインストールすれば信頼できます。自己署名であることだけで信頼の有無が決まるわけではありません。
設定
複数の復号ポリシーを設定できます。ただし、1 つのアクセス コントロール ポリシーに関連付けられる復号ポリシーは 1 つだけです。そのアクセス コントロール ポリシーは、1 台以上の Secure Firewall デバイスに関連付けることができます。前述のとおり、復号ルールがフローを照合して判定を確定するために必要な情報の量は、ルールによって異なります。推奨する復号ポリシーの設定は、次の 3 つのセクションで構成されます。
グローバル設定(信頼済み CA 証明書と復号できないアクション)
信頼済み CA 証明書
復号ポリシーには、サードパーティが発行した幅広い信頼済み CA のルート証明書と中間証明書が含まれます。復号ポリシーを作成すると、デフォルトで「Cisco-Trusted-Authorities」という信頼済み CA グループ オブジェクトが追加されます。これらは、外部サーバーの証明書ステータスを使用して「Decrypt-Resign」ルールを設定する際に必要です。
信頼済み CA を追加する場合は、ルート CA の信頼の連鎖に含まれるすべての証明書を Trusted CA certificates にアップロードすることを推奨します。これは、中間 CA が発行した証明書を検出するために必要です。
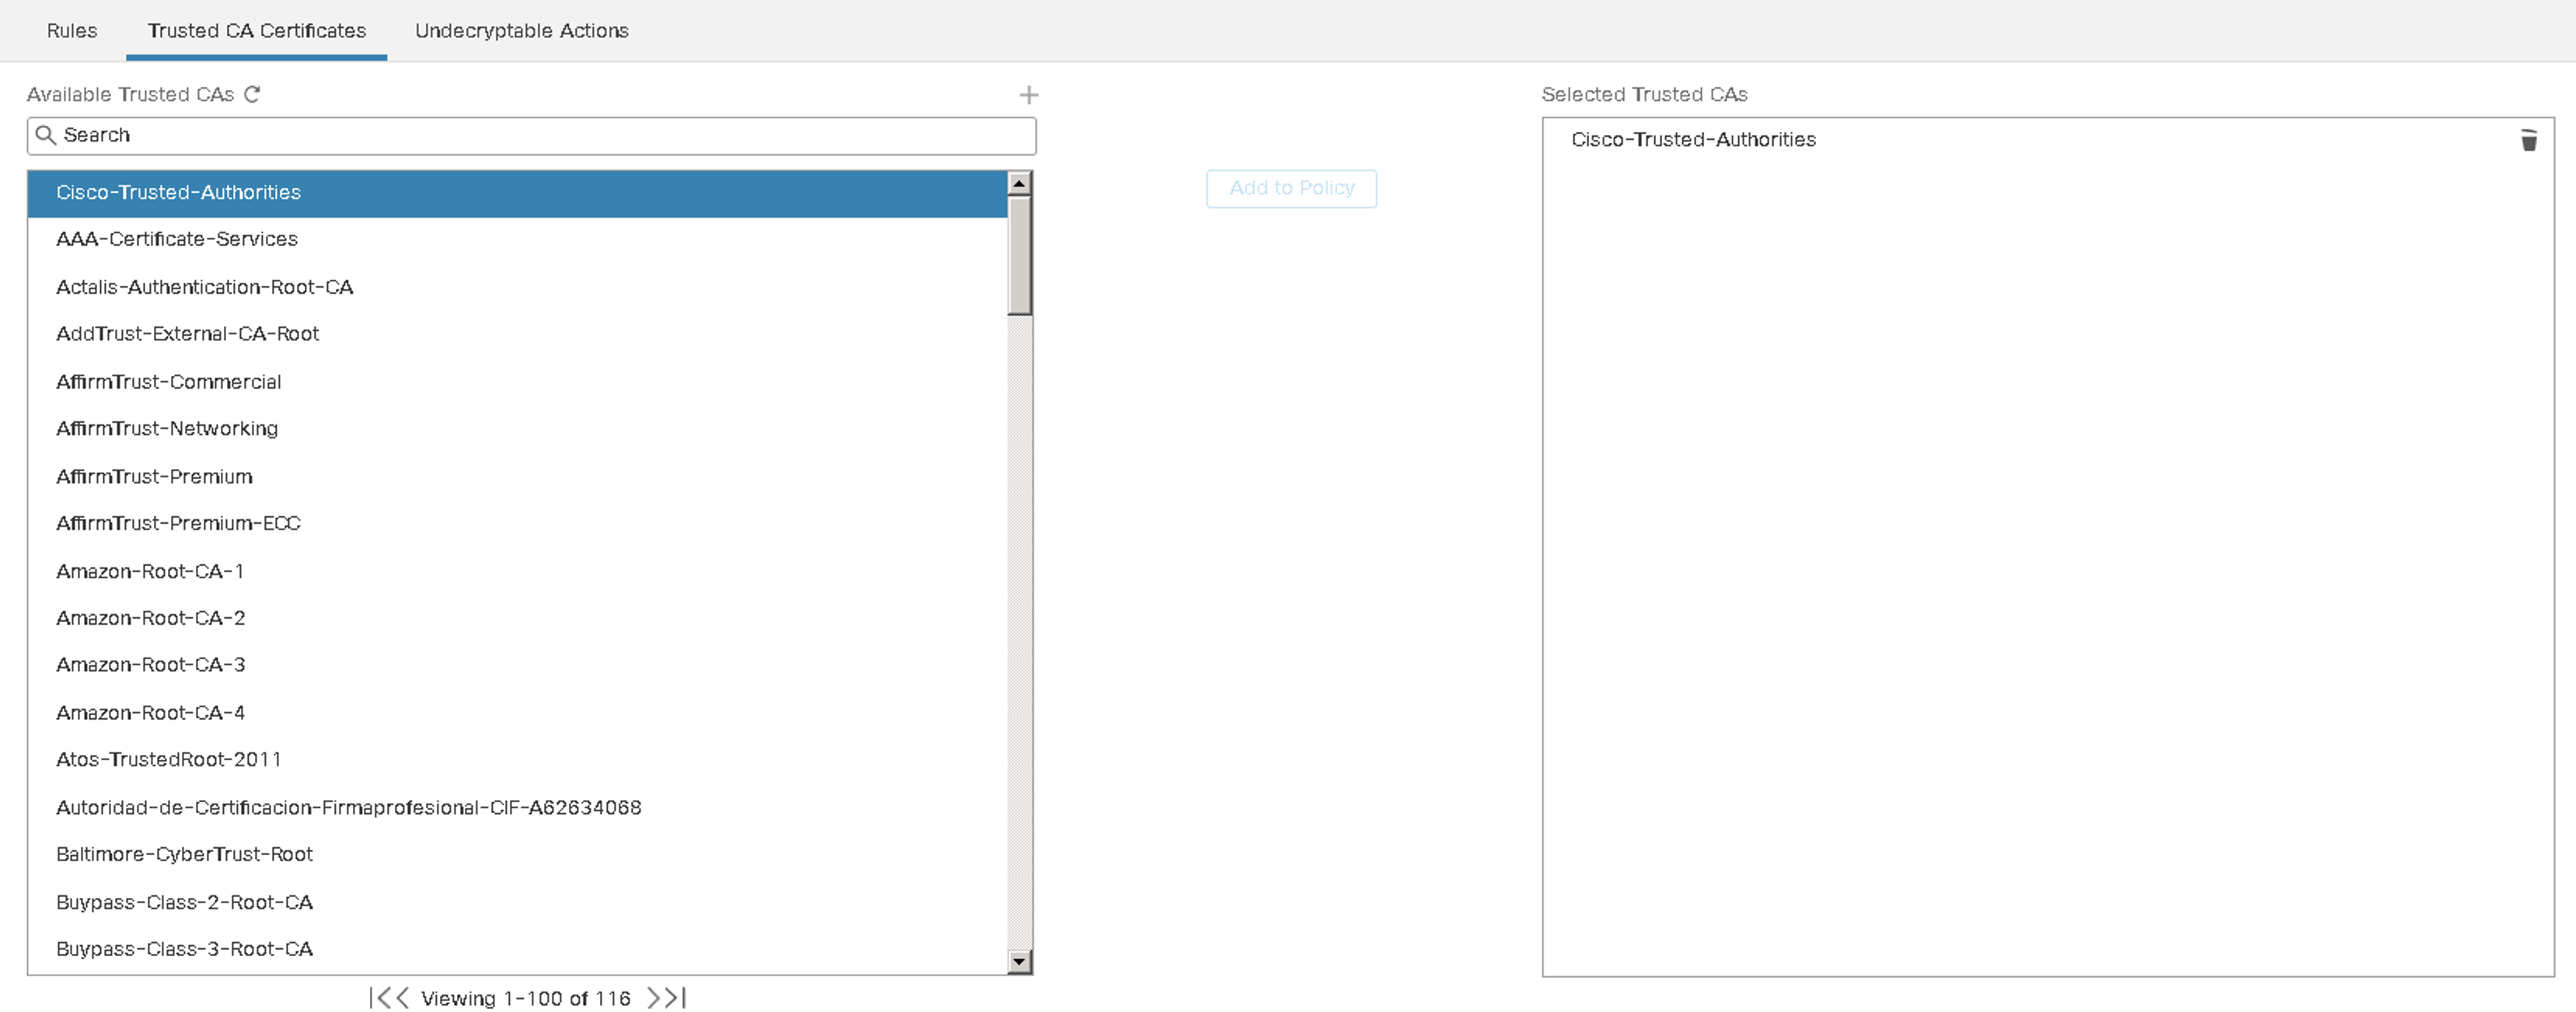
図 9: 信頼済み CA 証明書
復号できないアクション(Undecryptable Actions)
これらの設定では、復号できないフローを FTD がどのように処理するかを指定します。
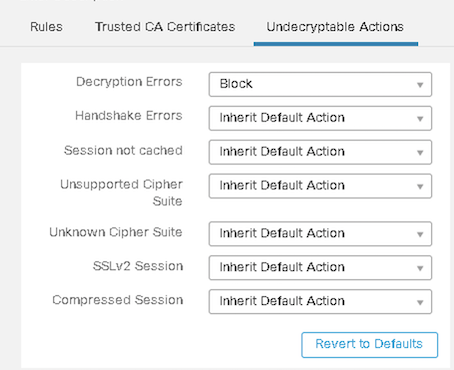
図 10: 復号できないアクション
デフォルト アクション(復号ポリシーのデフォルト アクションとロギング)
新しい復号ポリシーを作成した場合、どの復号ルールにも一致しないトラフィックのデフォルト アクションは Do Not Decrypt です。ほとんどの場合、これが推奨設定です。ただし、復号ルールに一致しないすべての TLS 接続をブロックするには、デフォルト アクションを Block/Block with Reset に設定します。
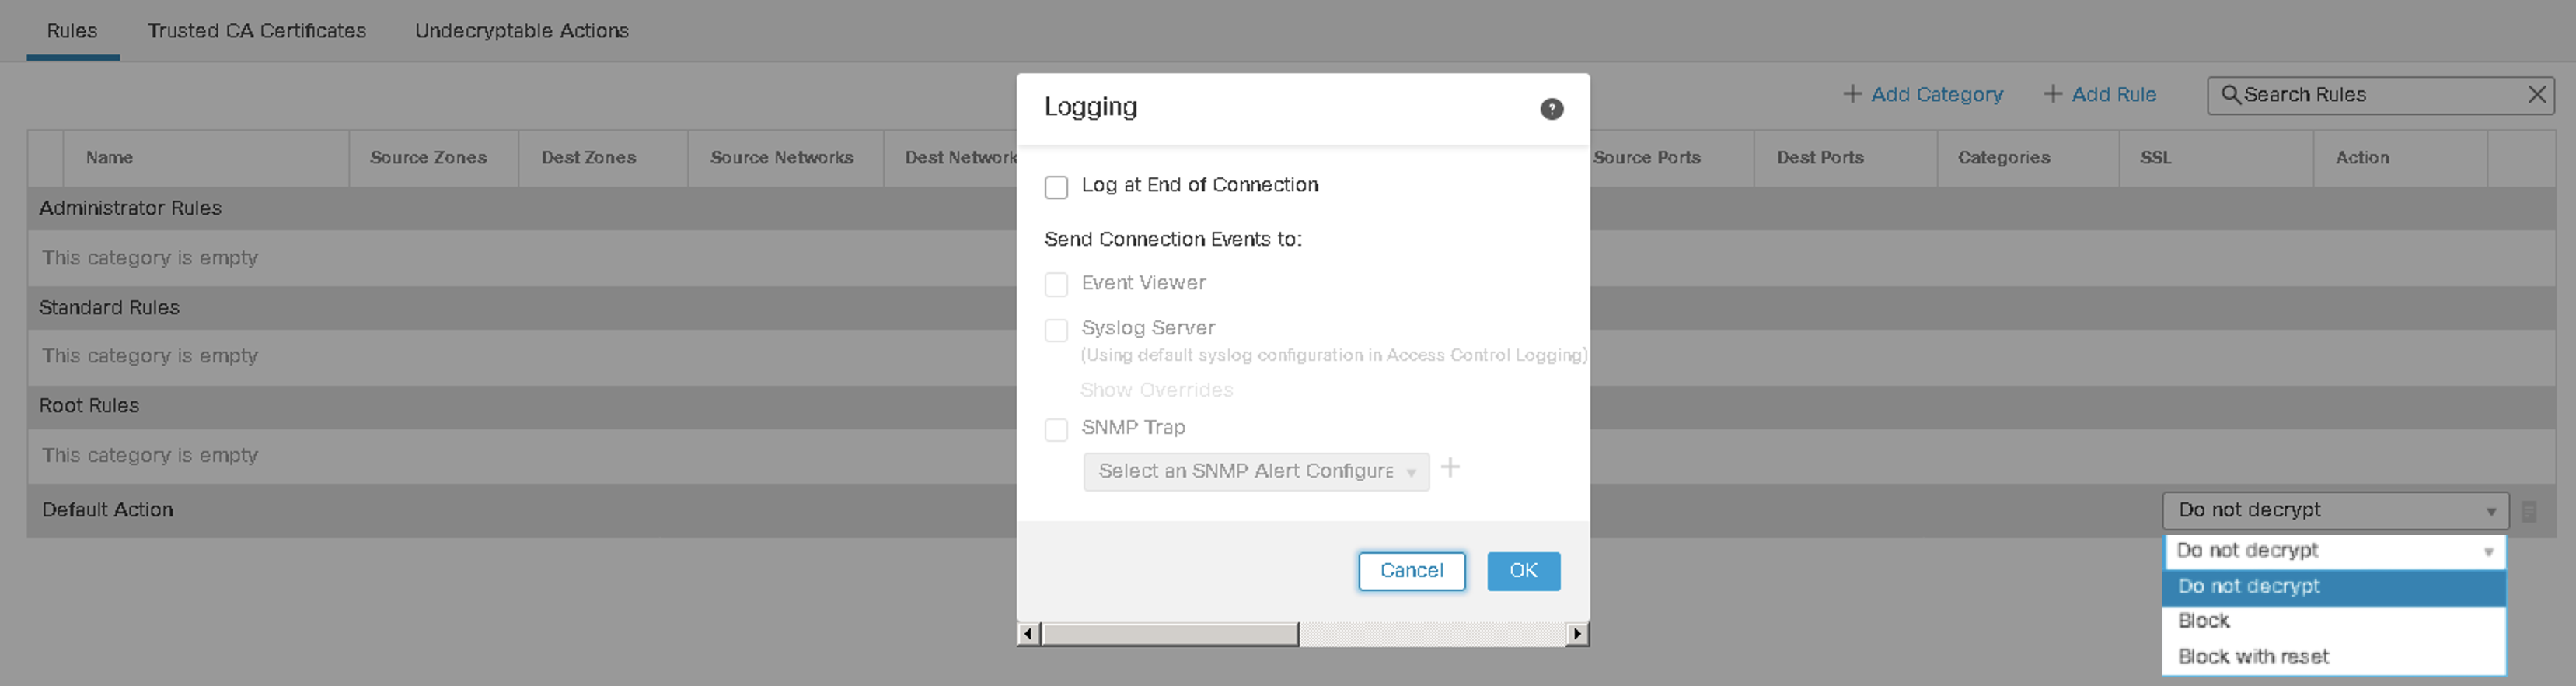
図 11: 復号ルールのロギング オプション
復号ルールの推奨事項
ルールの順序
復号ルールは、結果を判断するために必要な情報が最も少ないルールを先頭に配置することを推奨します。また、復号は必要なトラフィックだけに対して行うことも考慮してください。そのため、Block および Do Not Decrypt ルールを、Decrypt Known Key および Decrypt Resign ルールより前に配置します。
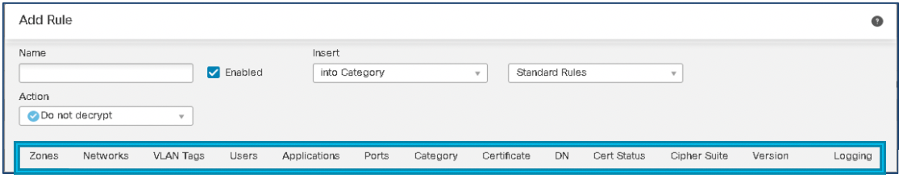
図 12: 復号ルール
「脆弱な」TLS サーバーからの保護
脆弱な TLS 暗号、古い TLS バージョン、または問題のある証明書(無効な証明書や自己署名証明書など)を使用するサイトへのトラフィックをブロックします。
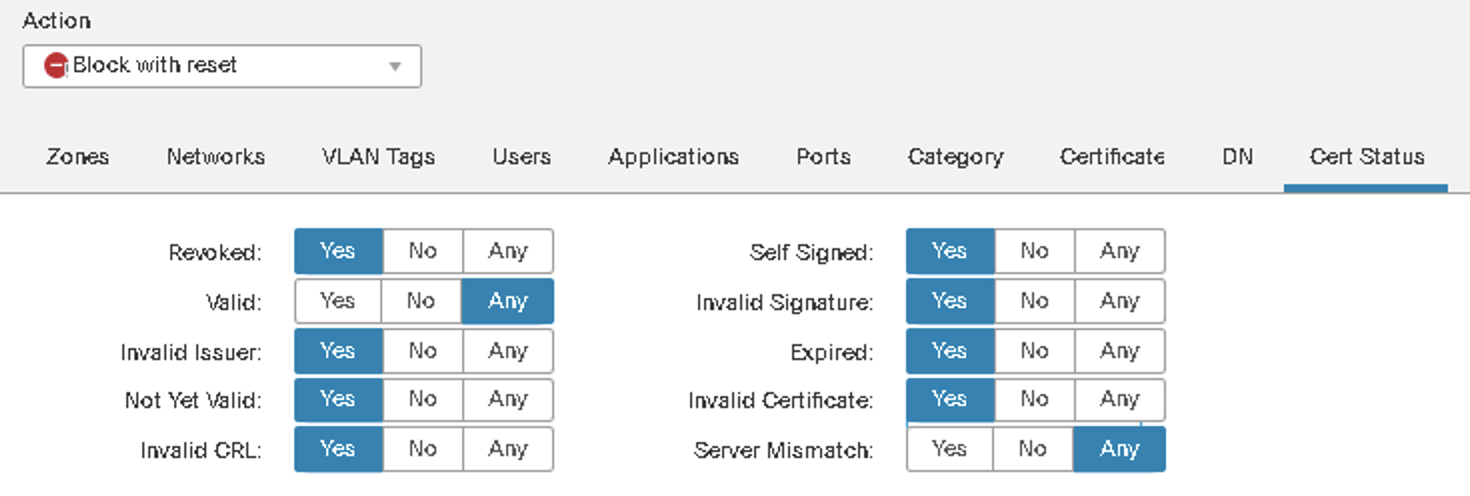
図 13: 証明書ステータスに基づくブロック
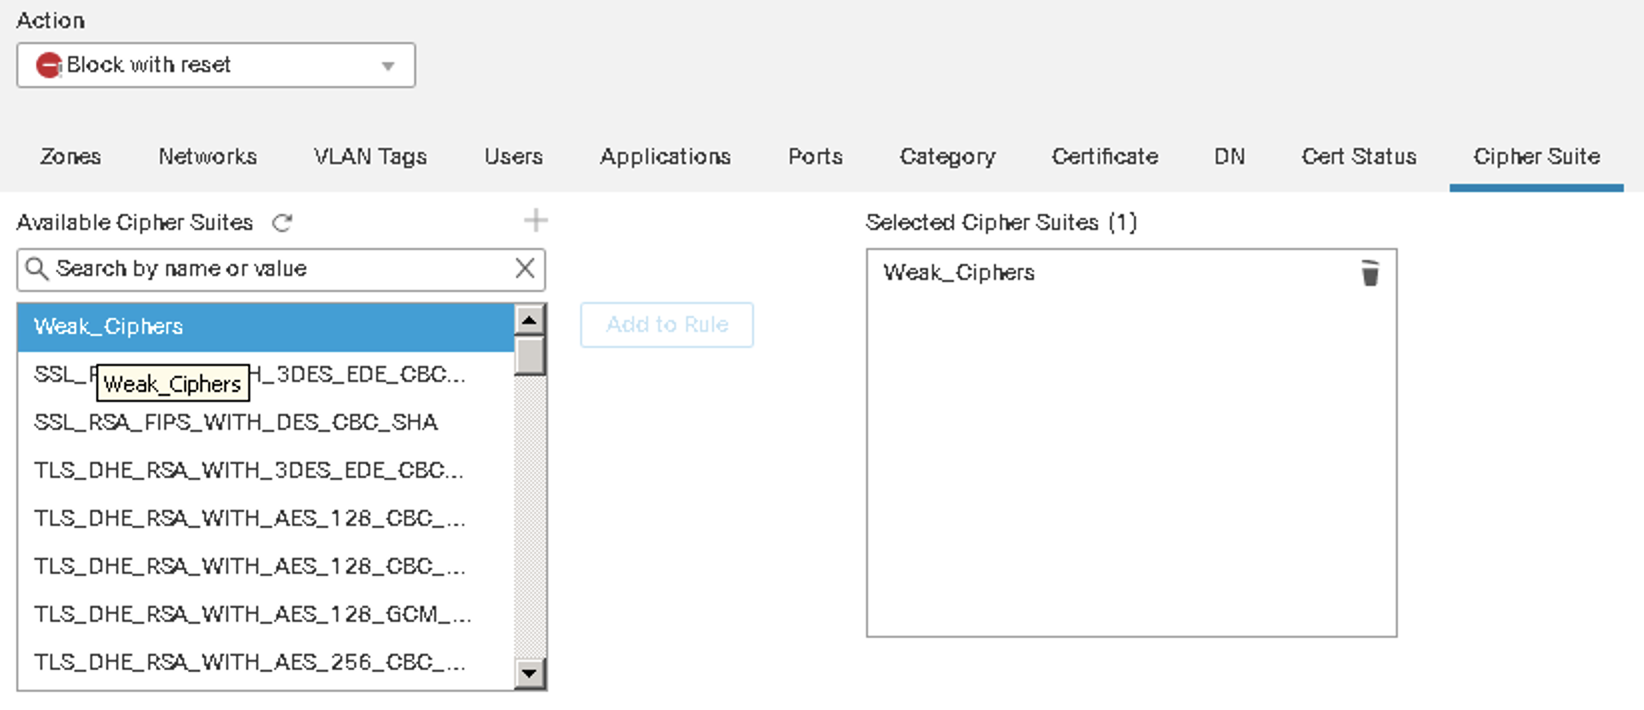
図 14: 脆弱な暗号に基づくブロック
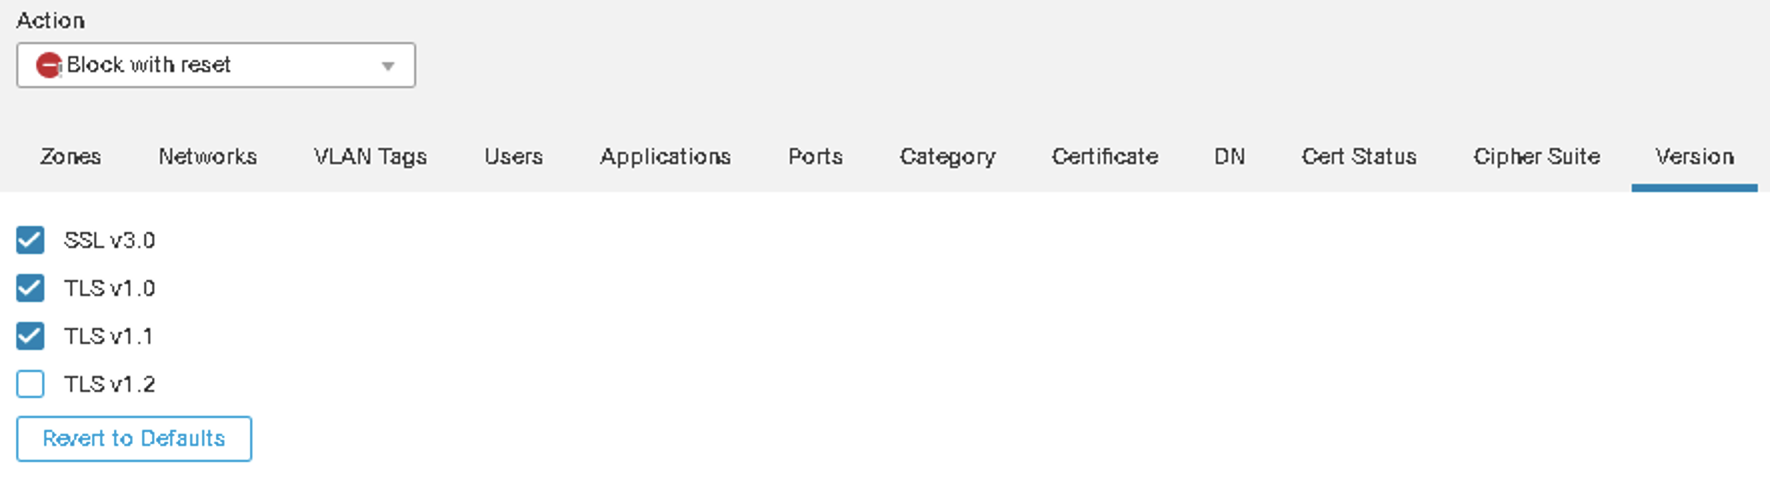
図 15: SSL/TLS バージョンに基づくブロック
TLS 1.3 サーバーの処理
TLS 1.3 の概要
TLS 1.3 は、2018 年 8 月に当初の RFC 8446 として標準化され、TLS 1.2 に比べてセキュリティと効率が改善されました。以下では、当初の仕様の主な特性を説明します。
TLS 1.3 プロトコルで導入された主な改善点は次のとおりです。
- TLS 1.3 のフル ハンドシェイクは、TLS 1.2 のフル ハンドシェイクに比べ、接続確立を 1 往復分短縮できるため、遅延の大きいリンクで有用です。
- PSK による再開では、任意の 0-RTT を使用すると、暗号化された早期アプリケーション データを ClientHello と同じ最初のフライトで送信できます。ClientHello ハンドシェイク メッセージの内部に格納するわけではありません。応答時間を短縮できますが、早期データには前方秘匿性がなく、接続間のリプレイ防止も 1-RTT データと同じ保証はありません。サーバーおよびアプリケーション側のリプレイ対策を考慮する必要があります。
- TLS 1.3 は、次の方法でプライバシーを改善します。
- 静的 RSA および静的 Diffie-Hellman キー交換を廃止しています。一時的な (EC)DHE 交換は前方秘匿性を提供しますが、PSK のみの交換と 0-RTT は同じ保証を提供しません。
- 証明書認証を使用する場合のサーバー証明書を含め、ServerHello より後のハンドシェイク メッセージを暗号化します。
- TLS 1.3 は、圧縮、静的 RSA/DH キー交換、Digital Signature Algorithm(DSA)、および独自の一時的な Diffie-Hellman グループなどの従来機能を廃止しています。他の対応するデジタル署名方式は引き続き利用でき、デジタル署名全体が廃止されたわけではありません。
- 当初の RFC 8446 は、TLS_AES_128_GCM_SHA256 や TLS_AES_256_GCM_SHA384 を含む 5 つの TLS 1.3 暗号スイートを定義しています。これらは暗号スイートの識別子であり、異なる共通キー暗号アルゴリズムが 5 種類という意味でも、将来の登録数の恒久的な上限という意味でもありません。
- ハンドシェイクの状態マシンの一貫性が向上しています。PSK 交換により、セッション再開の仕組みが統一されています。
詳細については、RFC 8446 - The Transport Layer Security (TLS) Protocol Version 1.3 を参照してください。
TLS 1.3 が復号ポリシーに与える影響
TLS 1.3 プロトコルの機能強化により、保護されるセッションのセキュリティは大幅に向上しています。ただし、以前の TLS バージョンと比べると、復号およびペイロードの詳細な検査を行うファイアウォールにとって、重要な影響があります。このセクションでは、TLS 1.2 と TLS 1.3 の両方に対する復号ポリシーの原則を説明します。
「復号ルールの評価」セクションで説明したように、復号ポリシーに設定された条件に応じて、ファイアウォールは復号するかどうかを判断するために、Client Hello、Server Hello、およびサーバーの Certificate メッセージに含まれる属性を確認する必要がある場合があります。
- Client Hello メッセージの Server Name Indication(SNI)は、アプリケーション、URL カテゴリ、およびレピュテーションに基づく初期の照合に使用されます。
- サーバーが選択した TLS セッション設定は、Server Hello メッセージから抽出され、バージョンおよび暗号に基づく条件の評価に使用されます。
- Certificate メッセージは、証明書に関する条件の評価と、クライアントが SNI を偽装していないことの確認に必要です。
図 18 に示す、証明書を使用する TLS 1.2 のフル ハンドシェイクでは、ClientHello、ServerHello、および Certificate メッセージは平文で送信されるため、アプリケーション データを復号せずに、パッシブにこれらのメッセージを検査できます。ハンドシェイクの詳細は、ネゴシエートされた暗号スイートによって異なります。再開や PSK を使用するハンドシェイクでは、同じ証明書交換が行われるとは限りません。
TLS 1.2 ハンドシェイクをパケット単位、バイト単位で詳しく説明した例については、The Illustrated TLS 1.2 Connection を参照してください。
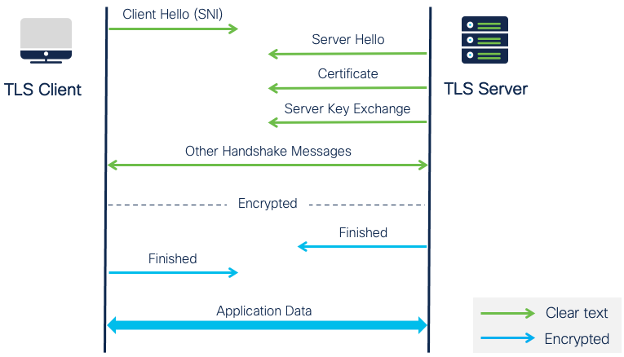
図 18: TLS 1.0~1.2 ハンドシェイク
以下の TLS 1.3 の例は、SNI を含み、証明書を使用する (EC)DHE ハンドシェイクを示します。TLS 1.3 の他のモードでは、同じフィールドが含まれるとは限りません。
TLS 1.3 ハンドシェイクでは、図 19 に示すように、クライアントが送信する最初のパケットからキー交換が始まります。クライアントは、サーバーが共有キー マテリアルを計算できるように、キー共有情報をあらかじめ提供します。この結果、サーバー証明書を含むハンドシェイク メッセージの大部分が暗号化され、ファイアウォールが復号ポリシーの処理に利用できなくなります。
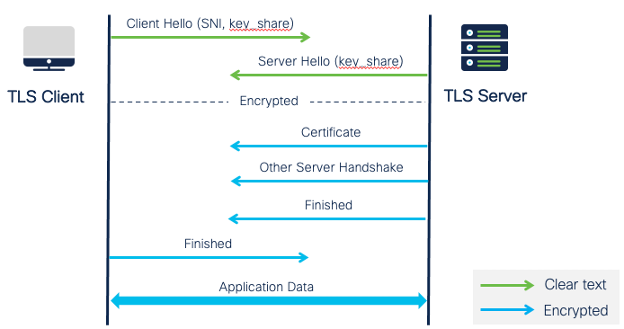
図 19: TLS 1.3 ハンドシェイク
クライアントは、キー共有と暗号パラメータ、および SNI 拡張を含む Client Hello メッセージで TLS 1.3 セッションを開始します。サーバーは Client Hello を処理し、接続に適した暗号パラメータを決定します。その後、ネゴシエートされた接続パラメータとサーバーのキー共有を含む Server Hello を返します。
この段階より後は、サーバー拡張と証明書を含む、すべてのハンドシェイク メッセージが暗号化されます。
TLS 1.3 ハンドシェイクをパケット単位、バイト単位で詳しく説明した例については、The Illustrated TLS 1.3 Connection を参照してください。
TLS 1.3 セッションの有効期間中に、ファイアウォールが中間者(MITM)プロキシとしてクライアントとサーバーの間に入れるのは、Client Hello を受信した時点だけです。この時点で、ファイアウォールは Client Hello メッセージをサーバーに転送する前に、復号するかどうかを判断する必要があります。
- 復号すると判断した場合、ファイアウォールは Client Hello 内のキー共有を、自身の暗号マテリアルに置き換える必要があります。その後、ファイアウォールはクライアント側とサーバー側にそれぞれ 1 つずつ、2 つの暗号化接続を並行して維持します。
- 復号しないと判断した場合、Client Hello パケットは変更されずに転送されます。クライアントとサーバーは、ファイアウォールからは内容を確認できない安全な接続のネゴシエーションを継続します。
注ファイアウォールが Client Hello メッセージを変更すると決定した後は、接続全体を切断せずに MITM としての動作を取りやめることはできません。クライアントとサーバー間の TLS セッションを元に戻す方法はありません。ファイアウォールが取れる選択肢は、復号を継続するか、SSL プロキシを無効にするか(この場合セッションは失敗します)のいずれかだけです。
ClientHello の段階では、未キャッシュのサーバー証明書はまだ利用できません。SNI はクライアントが提示する情報であり、偽装される可能性があります。ファイアウォールは、L2~L4 情報やキャッシュされた情報も利用できる場合があります。対応する機能および導入形態では、証明書の検出により、ポリシー判定の前にサーバーの識別に関する追加情報を取得できます。
ベスト プラクティスCisco Secure Firewall Threat Defense は、次のセクションで説明する TLS Server Identity Discovery 機能により、この「鶏が先か卵が先か」という問題を解決します。
TLS Server Identity Discovery
TLS Server Identity Discovery は、クライアント接続全体を復号せずに、アプリケーションや URL の判定に使うサーバー証明書の情報を取得するための、アクセス コントロール ポリシーの詳細設定です。図 20~21 は、以前の TLS 1.2 プローブの例を示す概念図であり、すべてのサーバー、トポロジー、またはリリースで同じプローブが使用されることを保証するものではありません。該当する検出機能のガイダンスと、別設定であるアダプティブ プローブのオプションを確認してください。
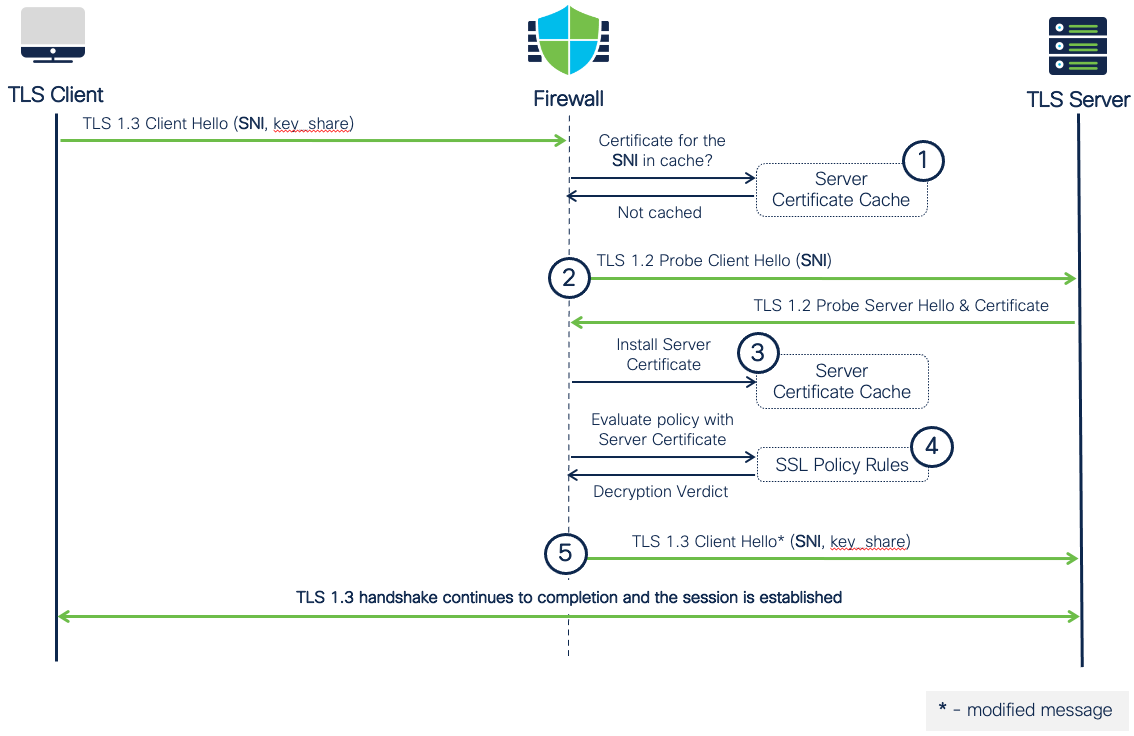
図 20: 対象サーバーの証明書がキャッシュされていない TLS 1.3 セッション
図 20 は、TLS Server Identity Discovery 機能が有効で、キャッシュにサーバー証明書がない場合の TLS 1.3 ハンドシェイク フローの例を示しています。手順は次のとおりです。
- クライアントは Client Hello で TLS 1.3 接続を開始します。ファイアウォールはパケットをインターセプトし、SNI 拡張を読み取ります。要求されたサーバーについて、ポリシー評価に使用できる適切な証明書が既にキャッシュされているかを確認します。
- クライアントの SNI に対応する証明書がキャッシュにないため、ファイアウォールは TLS 1.3 接続を一時停止します。ファイアウォールは、対象サーバーから平文の証明書を取得するために、TLS 1.2 の「プローブ」接続要求を開始します。サーバーから証明書を受信すると、ファイアウォールは「プローブ」接続を終了します。
- TLS Server Identity Discovery エンジンは、プローブを使用してサーバー証明書を取得すると、その証明書を後続のポリシー評価のために保存します。
- キャッシュされた証明書により、ファイアウォールは復号ポリシーを処理し、復号するかどうかを判断するための十分なデータを取得します。
- ファイアウォールは元の TLS 1.3 接続を再開し、ハンドシェイクを継続します。復号すると判断した場合は、Client Hello メッセージを変更し、その接続の MITM プロキシになります。
注サーバー証明書キャッシュは、ファイアウォール アプライアンス上で実行されるすべての Snort インスタンスから利用できます。キャッシュの内容は、ファイアウォールの再起動後には保持されません。
図 21 は、サーバーの証明書がファイアウォールのサーバー証明書キャッシュにある場合に、そのサーバーに対して後続の TLS 1.3 セッションを確立するケースを示しています。
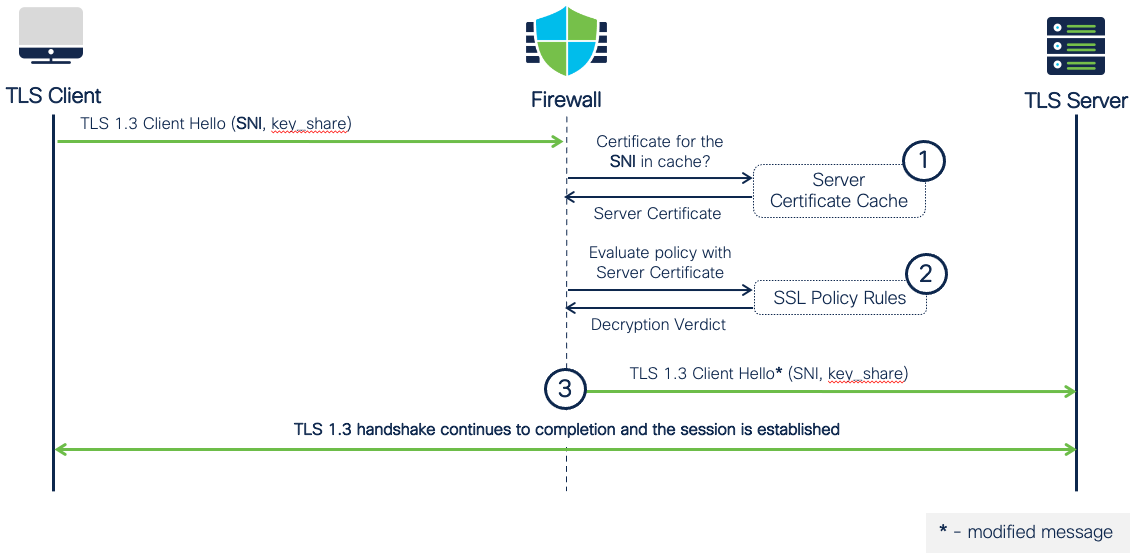
図 21: 対象サーバーの証明書がキャッシュされている TLS 1.3 セッション
手順は次のとおりです。
- クライアントは Client Hello で TLS 1.3 接続を開始します。ファイアウォールはパケットをインターセプトし、SNI 拡張を読み取ります。要求されたサーバーに対応する適切な証明書がキャッシュに見つかります。
- ファイアウォールは復号ポリシー ルールを評価し、復号するかどうかを判断します。
- 判定に応じて、ファイアウォールは TLS 1.3 接続を変更せずに通過させるか、MITM プロキシを有効にします。
️ 警告ACP の TLS Server Identity Discovery を無効にすること自体が、TLS 1.3 復号の無効化を意味するわけではありません。証明書の利用可否は、アダプティブ プローブの設定やキャッシュにも依存します。証明書の情報がなければ、サーバーの識別に利用できる情報が少なくなり、クライアントが提示する SNI に依存する場合があります。該当する導入ガイダンスに従って、両方の設定を選択してください。
TLS Server Identity Discovery の有効化
TLS Server Identity Discovery を有効にするには、アクセス コントロール ポリシーの詳細設定を開き、図 22 に示すように Early application detection and URL categorization オプションが有効になっていることを確認します。
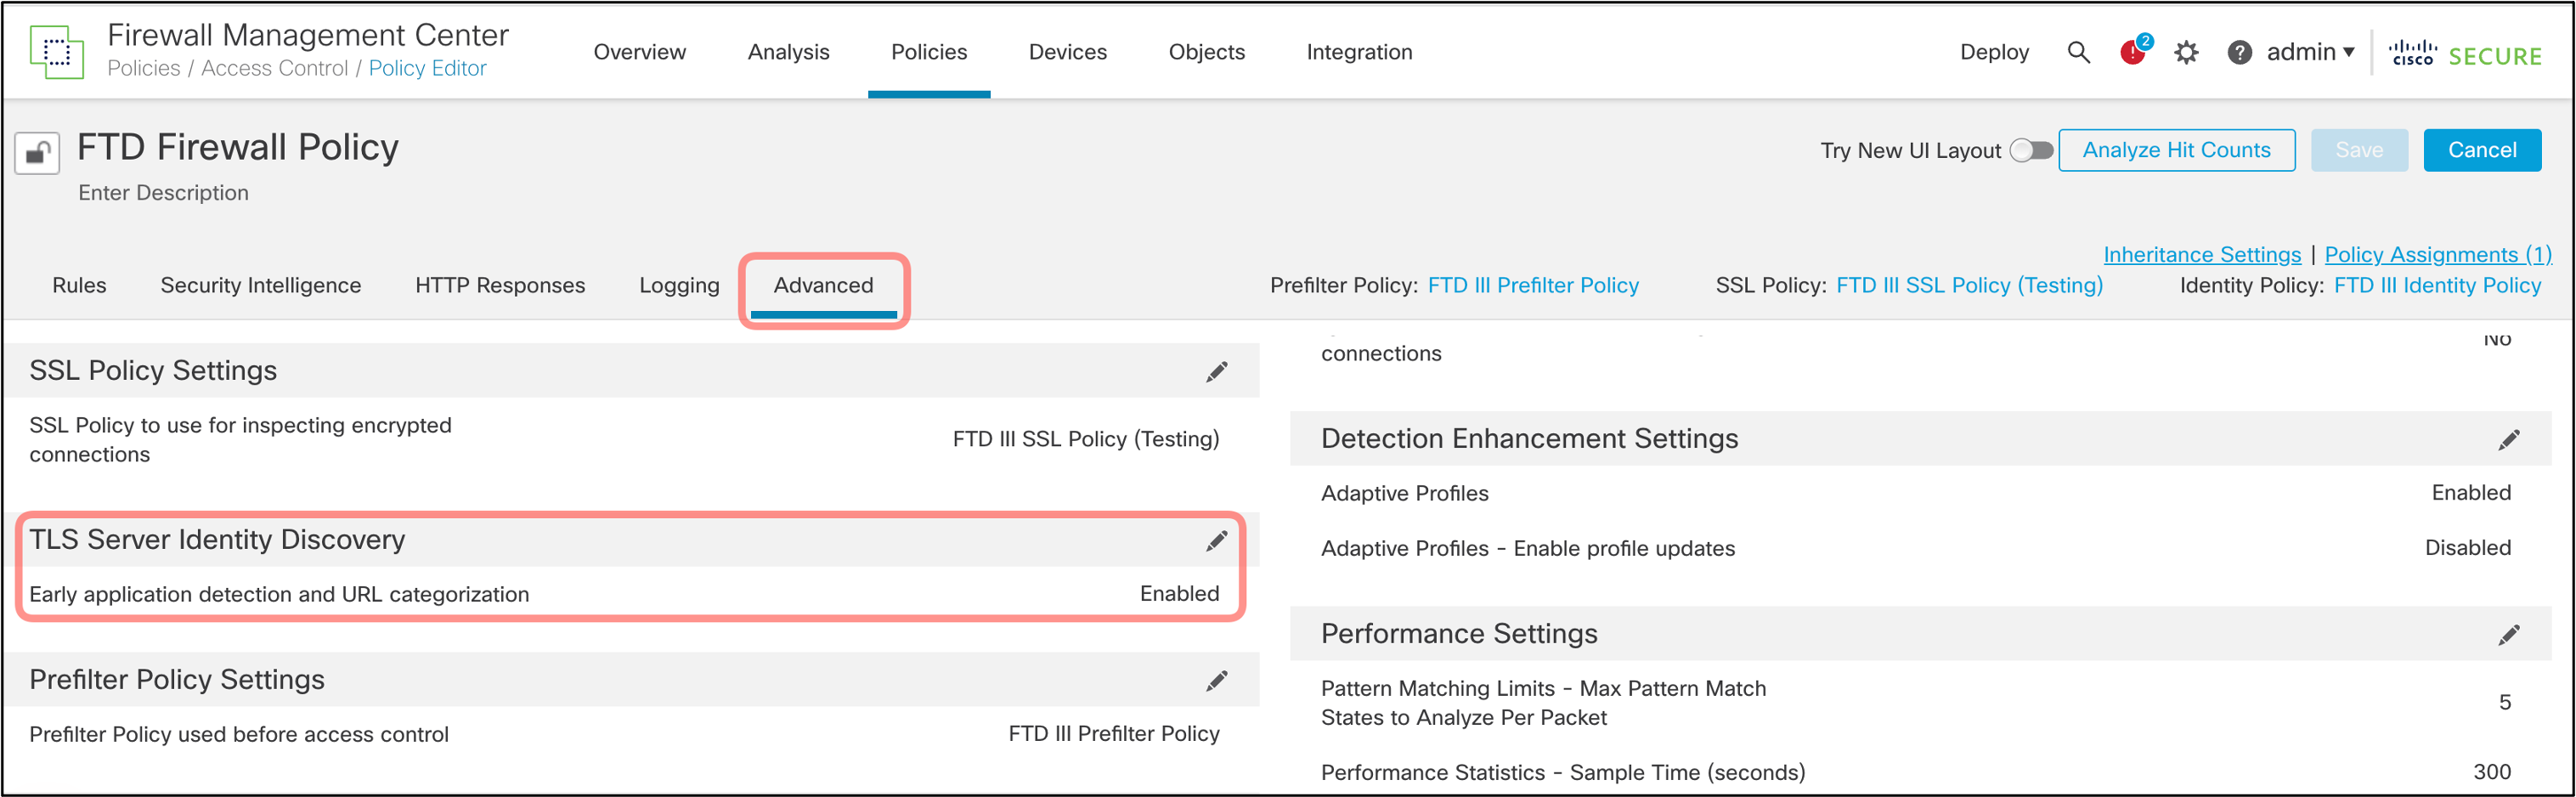
図 22: TLS Server Identity Discovery の有効化
ベスト プラクティスポリシー条件と導入形態に応じて、証明書の検出機能を選択してください。
ここに示す ACP の設定は TLS Server Identity Discovery です。復号ポリシーのアダプティブ TLS サーバー ID プローブとは別の設定です。7.6 のガイドには、各設定が適する条件と、ACP 側の設定が優先されることが説明されています。プローブはリソースを使用し、パフォーマンスはハードウェア、トラフィック、およびキャッシュの状態によって異なります。どの環境でも負荷が無視できるほど小さいとは想定しないでください。
デフォルトでは、TLS Server Identity Discovery のプローブ接続はファイアウォールに記録されません。個々のファイアウォールで次の CLI コマンドを実行すると、プローブ接続イベントのロギングを有効にできます。
system support ssl-certificate-visibility-probe-logging true有効にすると、ログにプローブ接続が表示されるようになります。プローブ接続は、Reason が「TLS Probe」であることと、元の接続の Client Hello パケットの直後に開始されることから識別できます。図 23 は、TLS 接続の後にプローブが続く例を示しています。

図 23: TLS Server Identity Discovery のプローブのログ
TLS 1.3 復号の有効化
FMC/FTD 7.2 で、Snort 3 を実行する管理対象デバイス向けの TLS 1.3 復号が導入されました。対応するリリースで、復号ポリシーの詳細設定にある該当オプションを有効にします。図 24 は以前のインターフェイスを示しているため、使用するリリースの該当する詳細オプションを参照してください。
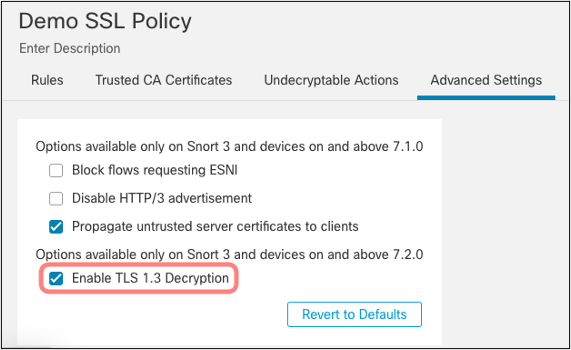
図 24: TLS 1.3 復号の有効化
️ 警告ポリシーのオプションと、デバイスの Aggressive Downgrade の制御は別の設定です。7.6 のポリシー ガイドでは、TLS 1.3 復号をオフにすると、復号ルールの適用範囲は TLS 1.2 以下のトラフィックになると説明しています。実際のダウングレード動作は、デバイスの設定やエンドポイントのネゴシエーションにも依存します。コマンド リファレンスは、次の制御を変更する前に Cisco TAC へ相談することを推奨しています。
system support ssl-client-hello-enabled aggressive_tls13_downgrade { true | false }ダウングレードの試行や、その後の Do Not Decrypt への一致によって、接続が失敗する場合があります。ポリシーのオプションがオフであれば、すべての接続が必ずダウングレードされるとは解釈しないでください。
TLS 1.3 復号の動作を確認するには、Cisco Secure Firewall YouTube チャンネルの TLS 1.3 デモ動画をご覧ください。
特別な考慮事項
Decrypt - Resign の Replace Key Only
自己署名サーバー証明書を処理するオプションは、現行のルール ガイドでは Replace Key Only と呼ばれます。Decrypt - Resign が、接続先サーバーの自己署名証明書をどのように処理するかを制御します。導入しているリリースの正確なオプションとガイダンスに従ってください。
Replace Key Only をオフにすると、ファイアウォールはキーを置き換え、検査用 CA を使用してサーバー証明書に再署名します。再署名された証明書をクライアントが信頼するには、その CA と証明書がクライアントの信頼設定で受け入れられる必要があります。
自己署名サーバー証明書に対して Replace Key Only をオンにすると、デバイスはキーを置き換え、検査用 CA を通じて信頼される証明書へ変換するのではなく、自己署名証明書としての処理を維持します。クライアントの信頼設定によっては、自己署名証明書の警告が引き続き表示されます。
ブロックされたトラフィックの EUN(エンドユーザ通知)
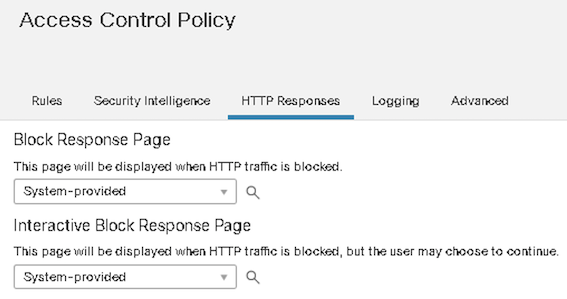
図 16: エンドユーザ応答の設定
FTD によって復号されない TLS トラフィックには、トラフィックがブロックされた理由にかかわらず、ブロック応答ページ(Block Response Page)は表示されません。
TLS Client Hello の変更
TLS Client Hello メッセージが Decrypt - Resign ルールに一致すると、FTD はそのメッセージを変更します。この機能はデフォルトで有効です。FTD は TLS Client Hello パケットに含まれる他の情報に加え、SNI フィールドを使用して変更の必要性を予測します。ただし、TLS SNI は偽装される可能性があるため、最終的な判断はサーバーの応答に基づいて行われます。
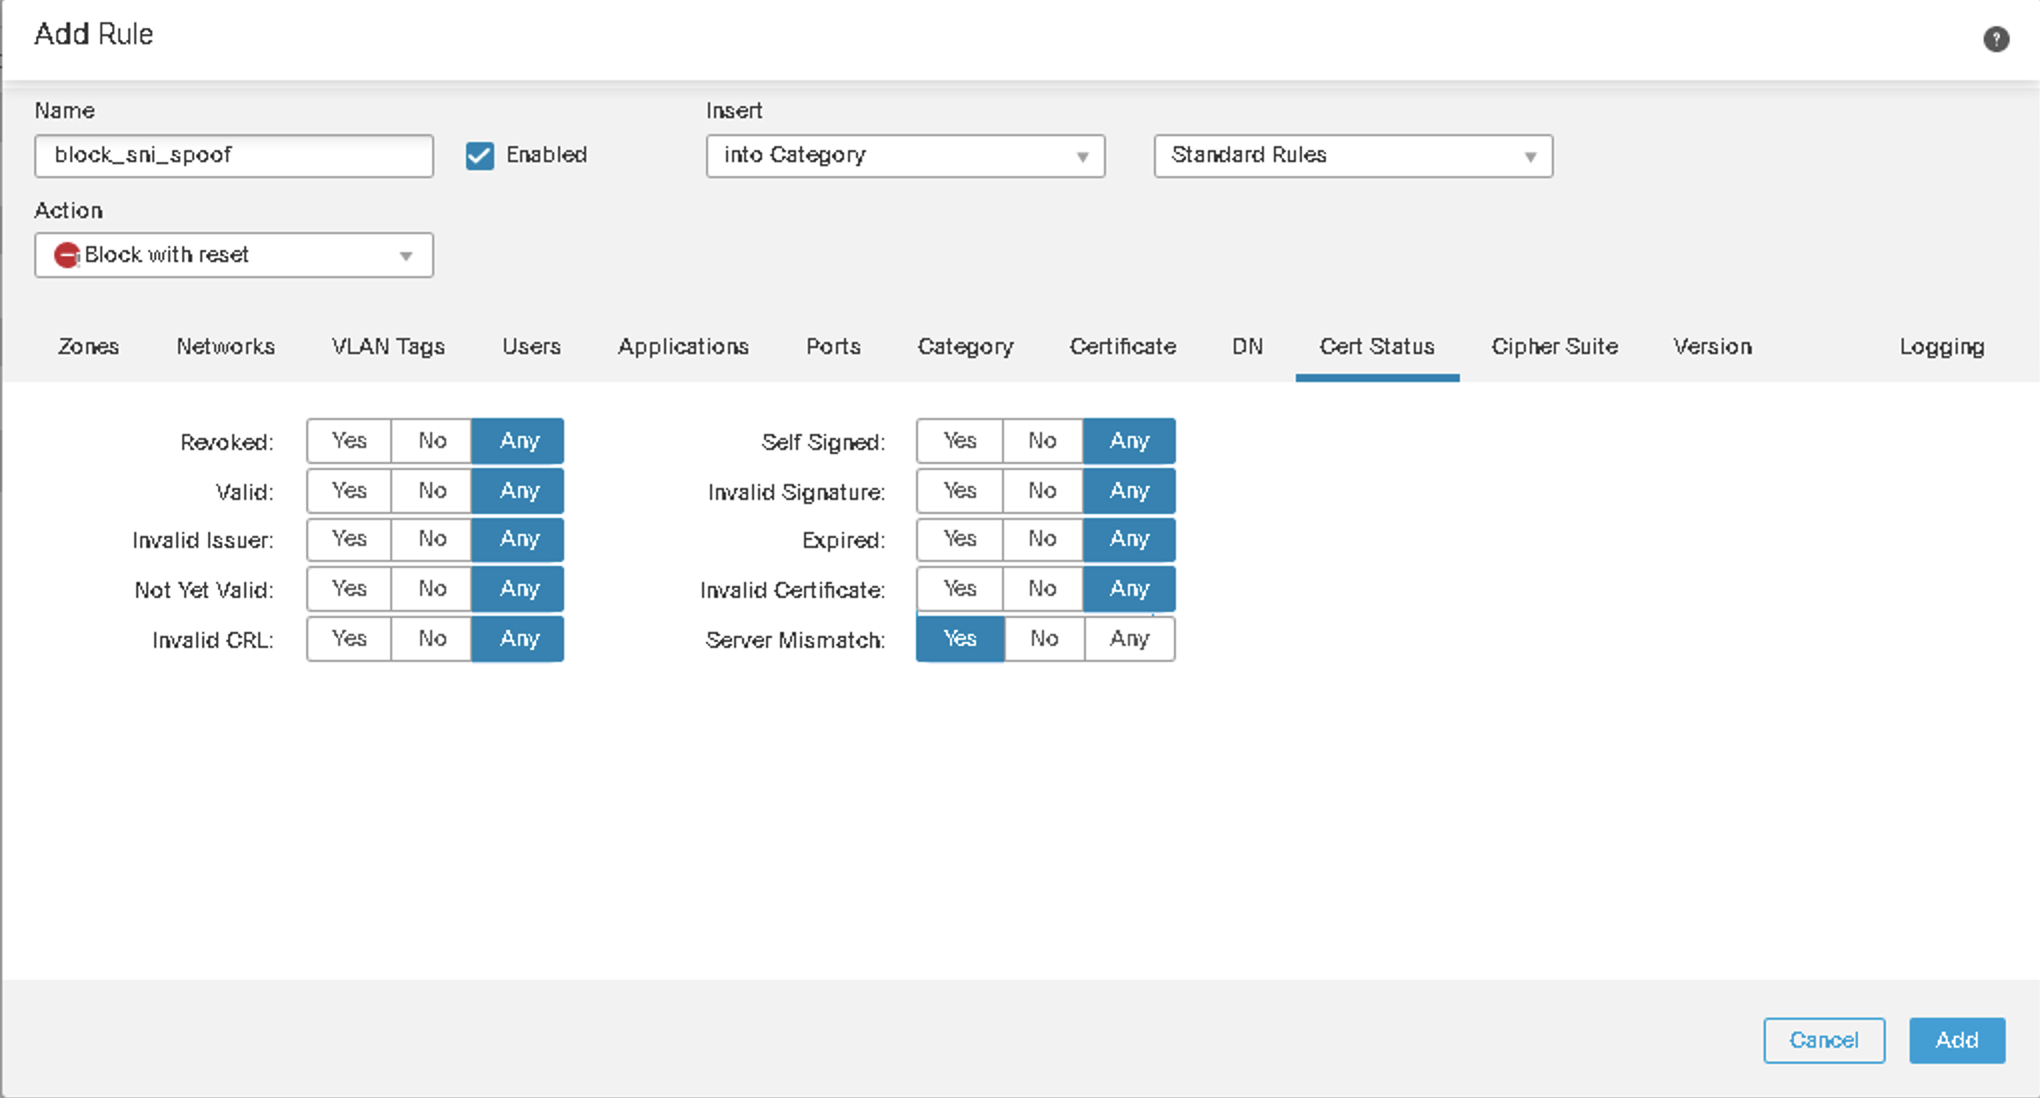
図 17: TLS SNI の照合
-
FTD は、TLS Client Hello をより頻繁に変更する必要が生じる場合があります。
-
TLS Client Hello がすでに変更されている場合、TLS フローが本来は復号すべきものでなかったとしても、FTD は処理から離脱して、その TLS 接続を Do Not Decrypt に切り替えることはできません。Client Hello の変更により、クライアントとサーバーが計算するメッセージ認証コード(MAC)が一致しなくなるため、FTD は引き続き、クライアントとサーバー間の TLS/SSL ハンドシェイク全体をプロキシする必要があります。
注TLS Client Hello に対する変更の詳細については、こちらを参照してください。
信頼されない証明書に関連するブラウザ エラー
再署名されたサーバー証明書の検査用 CA をクライアントが信頼していない場合、証明書が信頼されないという警告が表示されることがあります。組織で承認されたドメインまたはクライアントの信頼ストアへの配布方法で、必要な CA 証明書を配布してください。再署名そのものが必ず信頼エラーを引き起こすわけではありません。
復号の例外
パフォーマンスの向上やエンドユーザ エクスペリエンスなど、さまざまな理由でトラフィックを復号から除外する場合があります。多くのモバイル デバイスや企業向け SaaS クラウド アプリケーションは、相互認証または証明書ピンニング(certificate pinning)を使用して、アプリケーション サーバーの証明書を検証します。FTD はアウトバウンド復号(decrypt -- resign)の際にサーバー証明書を変更するため、クライアント アプリケーションがその証明書を受け入れず、TLS 接続が失敗します。
推奨する復号の除外対象は次のとおりです。
- 信頼できるベンダーのドメインと信頼済みサブネット(低リスク)
- ゲスト ネットワーク
- 内部サーバーのバックアップまたは信頼済みフロー
- Office 365、Microsoft の更新、Apple の更新など、企業向け SaaS アプリケーションのトラフィック
- TLS Heartbeat を使用する TLS トラフィック
確認とトラブルシューティング
接続イベント ビューアでは、復号ポリシー ルールに対してフローがどのように評価されたかを確認できます。イベント ビューアは、正しいルールに一致しているかどうかの確認に役立つだけでなく、TLS ハンドシェイクの一環として発生した暗号化エラーも報告します。対象のフローの暗号化情報が表示されない場合は、復号ルールおよび対応するアクセス コントロール ポリシー ルールでロギングが有効になっていることを確認してください。
TLS のオーバーサブスクリプションと各種 TLS 処理統計を確認するには、次のコマンドの出力を使用します。
show snort tls-offload

show counters
次のようなデバッグを組み合わせて使用すると、詳細情報を収集できます。
system support debug

system support ssl-debug
警告SSL デバッグの有効化と収集は、TAC の監督下でのみ行ってください。SSL デバッグは出力量が多いため、問題に応じて適切なデバッグ情報のレベルを設定する必要があります。
まとめ
復号ポリシーは、暗号化トラフィック内の脅威を検査するために役立ち、組織のニーズの変化に応じて徐々に見直されていくものです。対応プラットフォームでは TLS 暗号アクセラレーションを使用できます。対象リリースのガイドで、モデル、ソフトウェア、および導入上の制限を確認してください。復号は処理負荷を追加するため、想定する環境で容量とユーザ エクスペリエンスを検証してください。
📚 その他のリソース
Cisco Secure Firewall YouTube チャンネル
FMC - Understanding Traffic Decryption
The Illustrated TLS 1.2 Connection
The Illustrated TLS 1.3 Connection
RFC 8446 - The Transport Layer Security (TLS) Protocol Version 1.3
Updated about 4 hours ago