
Amazon Security Lake
Cisco は Open Cybersecurity Schema Framework をサポートし、Amazon Security Lake のローンチ パートナーです。
言語: English | 日本語
Cisco Secure Technical Alliance は、オープンなエコシステムをサポートしています。Amazon Web Services(AWS)は重要なテクノロジー アライアンス パートナーであり、SecureX、Secure Firewall、Secure Cloud Analytics、Duo、Umbrella、Web Security Appliance、Secure Workload、Secure Endpoint、Identity Services Engine など、Cisco Secure ポートフォリオの各製品で AWS との連携を提供しています。
過去の統合例この記事は、以前の eNcore CLI による統合例を、当時のスクリーンショットとコマンドを含めて記録したものです。Cisco が所有する Encore CLI リポジトリでは、同プロジェクトは 2024 年 7 月 1 日にサポート終了(EOL)となったことが示されています。この例で使用された OCSF 実装のブランチ(branch)とコードのバージョンは確認できていません。手順は過去の参考情報として扱ってください。現在の Amazon Security Lake 要件との互換性は確認されていません。新しく導入する場合は、AWS の現在のカスタム ソース要件を確認してください。
Cisco Secure と Amazon Security Lake
Cisco は、Amazon Security Lake のローンチ パートナーであることを誇りに思います。Amazon Security Lake は、クラウド、オンプレミス、カスタム ソースから組織のセキュリティ データを自動的に一元化し、お客様のアカウントに保存される専用のデータレイクに集約する AWS サービスです。Open Cybersecurity Schema Framework(OCSF) 標準をサポートすることで、Security Lake は、お客様がセキュリティ ソリューションのデータにアクセスして、脅威検出、調査、インシデント対応など、さまざまなセキュリティのユースケースに利用する際の複雑さとコストを低減します。Security Lake は、クラウドとオンプレミスのログやイベント データを集約、管理し、そこから価値を引き出せるようにすることで、セキュリティ チームが組織全体をより詳しく把握できるよう支援します。
Security Lake では、お客様が選択したセキュリティ ソリューションや分析ソリューションを使用して、その場でデータをクエリしたり、OCSF に準拠したデータを取り込んで、さらに別のユースケースに対応したりできます。Security Lake は、データのパーティション分割を最適化してパフォーマンスを向上させ、コストを削減することで、セキュリティ ログ データの保持を最適化できるよう支援します。これにより、アナリストやエンジニアは、一元化されたセキュリティ データレイクを容易に構築、利用し、ワークロード、アプリケーション、データの保護を強化できます。
Cisco Secure Firewall
Cisco Secure Firewall は、組織のセキュリティ情報を一元的に提供する役割を果たします。高度な脅威検出を使用して、悪意のある受信、送信、東西方向のトラフィックを識別して対処するとともに、ロギング機能によってイベント、脅威、異常に関する情報を保存します。後述する過去の統合例では、Secure Firewall Management Center を使用して、構造化され、拡張性のある方法でファイアウォール ログを Amazon Security Lake にエクスポートします。
eNcore クライアントの OCSF 実装
eNcore クライアントは、メッセージ指向のプロトコルを利用して、Cisco Secure Firewall Management Center からイベントとホスト プロファイル情報をストリーム配信する方法を提供します。eNcore クライアントは、Management Center からイベント データとホスト プロファイル データを要求でき、管理対象デバイスからは侵入イベント データのみを要求できます。eNcore アプリケーションは、送信するデータを指定した要求メッセージを送ることでデータ ストリームを開始し、ストリームの開始後は、Management Center または管理対象デバイスからのメッセージ フローを制御します。
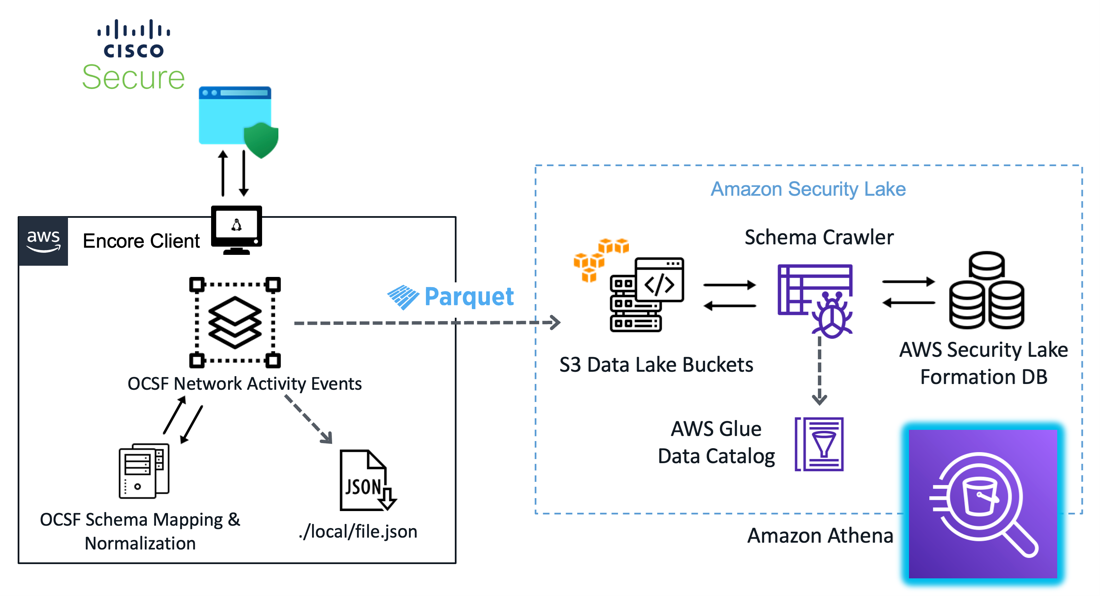
eNcore クライアントの OCSF 実装
ここで説明する過去の実装では、eNcore のコードベースに組み込まれた変換処理によって、これらのメッセージを OCSF の Network Activity イベントにマッピングします。元の例では、eNcore は OCSF ワークフローで author と mapper の両方の役割を果たすものとして説明されています。現在のスキーマの概念とイベント定義については、OCSF 公式スキーマ ブラウザを参照してください。この例では、内部の OCSF スキーマによる検証後、メッセージを 2 つの出力先に書き込みます。1 つは、設定可能なディレクトリに保存されるローカルの JSON ファイルです。もう 1 つは、S3 の Amazon Security Lake ソース バケットに保存される、イベントの発生時刻に基づいて 1 時間単位でパーティション分割された圧縮 Parquet ファイルです。また、この例では、AWS Glue クローラーを 1 時間ごとに実行し、スキーマ定義を抽出してデータ カタログを更新します。これにより、OCSF の Network Activity イベントに関連付けられたフィールド名、データ型、その他のメタデータを確認し、Amazon Athena でログをクエリできます。ここでのパーティション分割やクローラーの実行間隔は、この過去の例の説明であり、現在の Amazon Security Lake に共通する要件や保証された実行間隔を示すものではありません。統合を設計する前に、現在のカスタム ソース要件を確認してください。
利用開始の手順
以下の手順は、元の例を記録したものです。Firepower eNcore の GitHub リポジトリは参考情報として残しています。元の OCSF ブランチへのリンクは eNcore のブランチを指しておらず、実装のブランチとコードのバージョンは確認できていません。
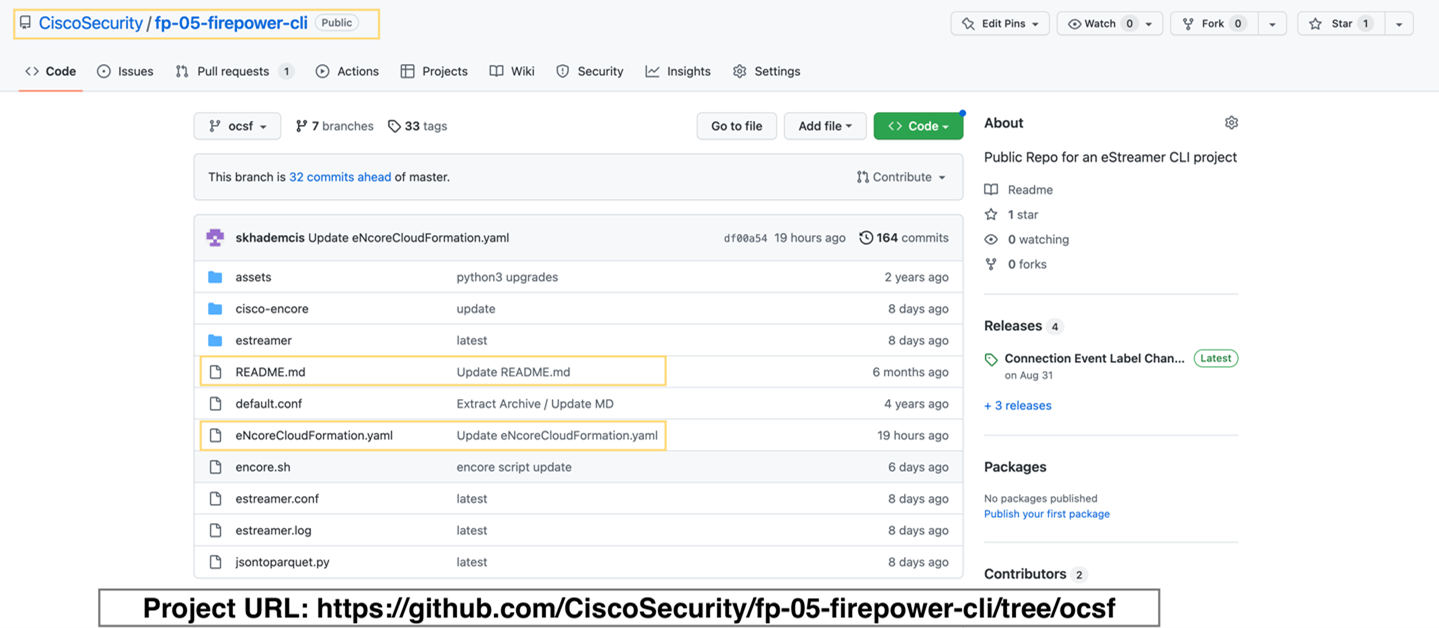
GitHub リポジトリ
CloudFormation スクリプト eNcoreCloudFormation.yaml をダウンロードして実行します。
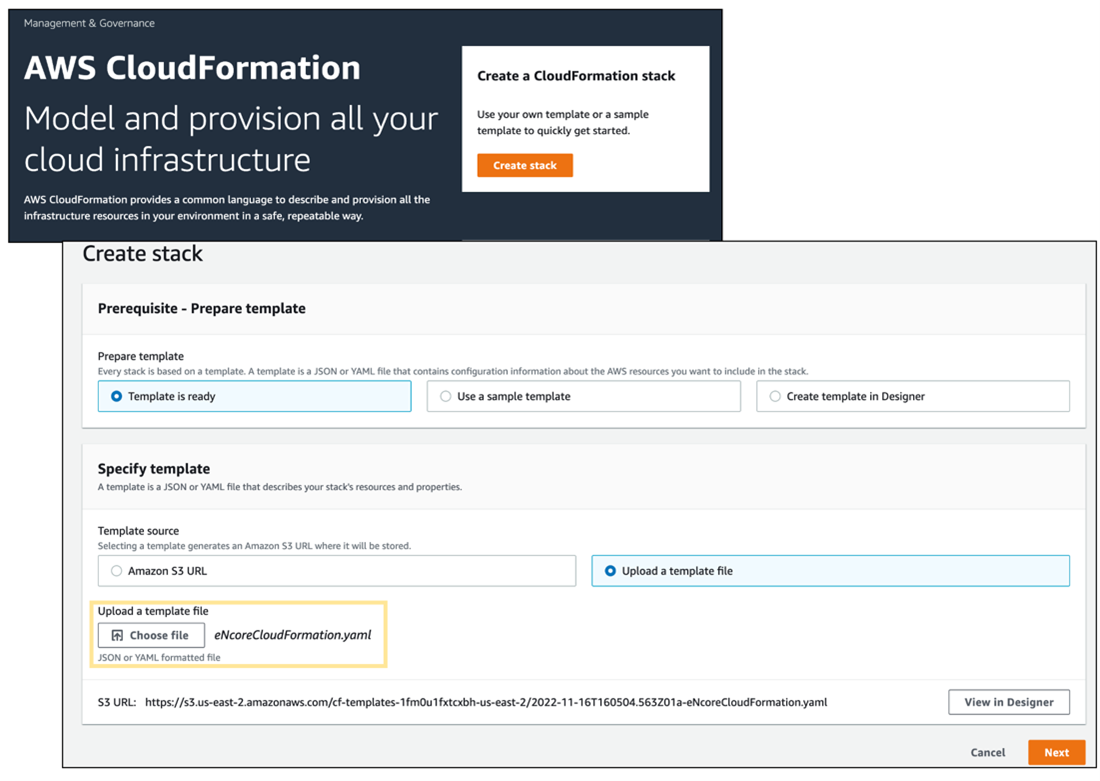
CloudFormation スクリプト
CloudFormation スクリプトでは、作成プロセスに必要な次の追加フィールドの入力が求められます。
- Cidr Block: プロビジョニングするクライアントの IP アドレス範囲。デフォルトは次に示す範囲です。
- Instance Type: EC2 インスタンスのサイズ。デフォルトは t2.medium です。
- KeyName: インスタンスへのアクセスに使用する EC2 キー ペアの名前。PEM 形式のプライベート キー ファイルそのものではありません。
- AmazonSecurityLakeBucketForCiscoURI: データレイク用 S3 コンテナの場所。
- FMC IP: Cisco Secure Firewall Management Center の IP アドレスまたはドメイン名。
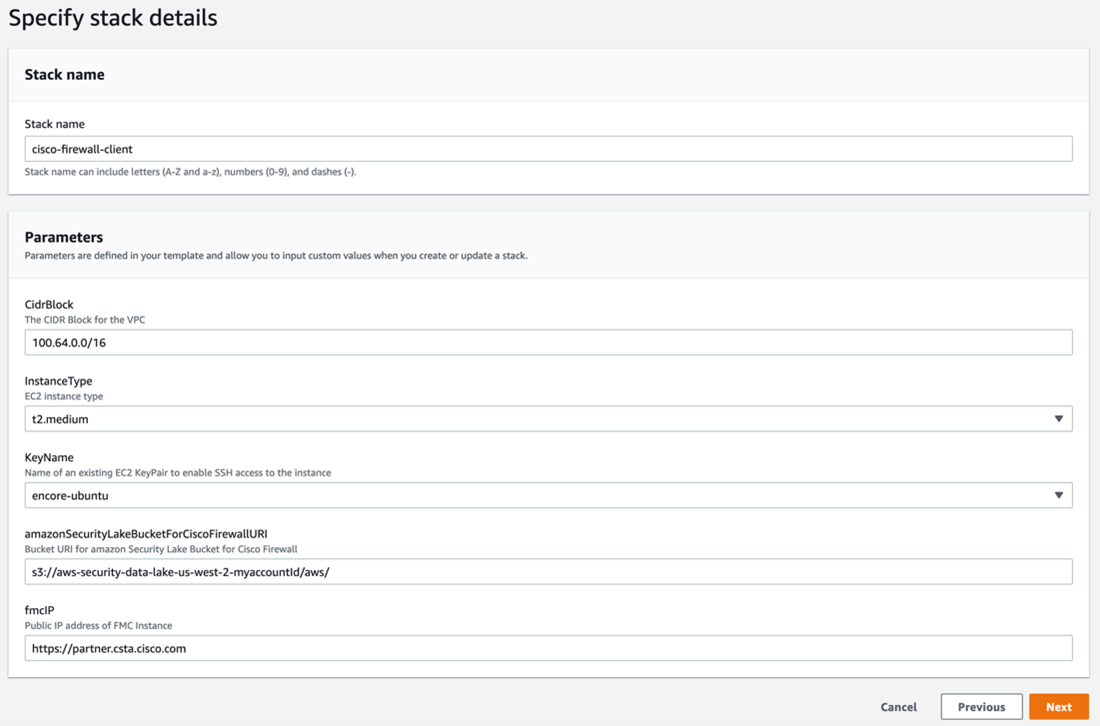
CloudFormation スクリプトの追加フィールド
CloudFormation のセットアップ完了後、環境内でのリソースのプロビジョニングには 3~5 分程度かかる場合があります。CloudFormation コンソールでは、次に示すように、スクリプトで生成されたすべてのリソースの詳細を確認できます。
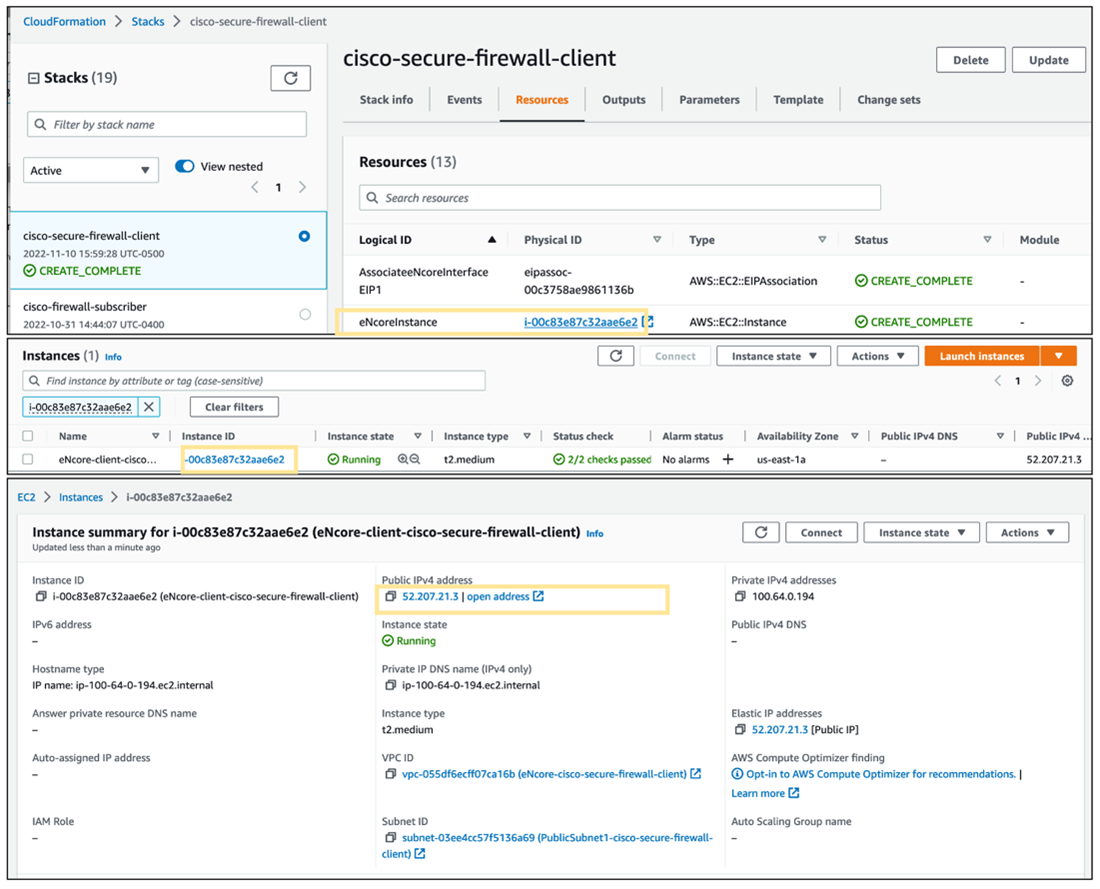
生成されたリソースの詳細表示
eNcore クライアント用の EC2 インスタンスの準備ができたら、Secure Firewall サーバーの許可リストにクライアントの IP アドレスを追加し、エンドポイント間でセキュアに通信するための証明書ファイルを生成する必要があります。
この例で使用した Management Center の画面では、Search->eStreamer を使用して eStreamer 設定と、データの受信が許可されているクライアント IP アドレスの許可リストを開きます。画面上の移動方法はリリースによって異なるため、使用する Management Center バージョンの eStreamer 設定を参照してください。Add をクリックし、EC2 インスタンス用にプロビジョニングしたクライアントの IP アドレスを入力します。求められたら証明書のパスワードを入力し、Save をクリックしてクライアント用の証明書ファイルを作成します。
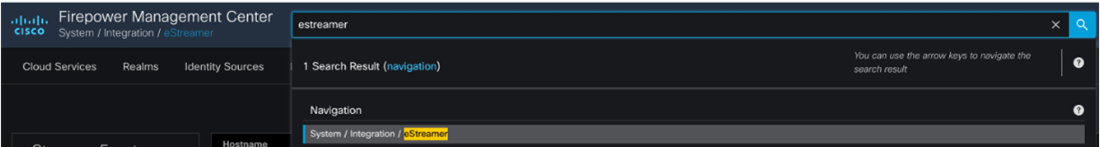
eStreamer
作成したセキュアな証明書をダウンロードし、EC2 インスタンスの /encore ディレクトリにコピーします。
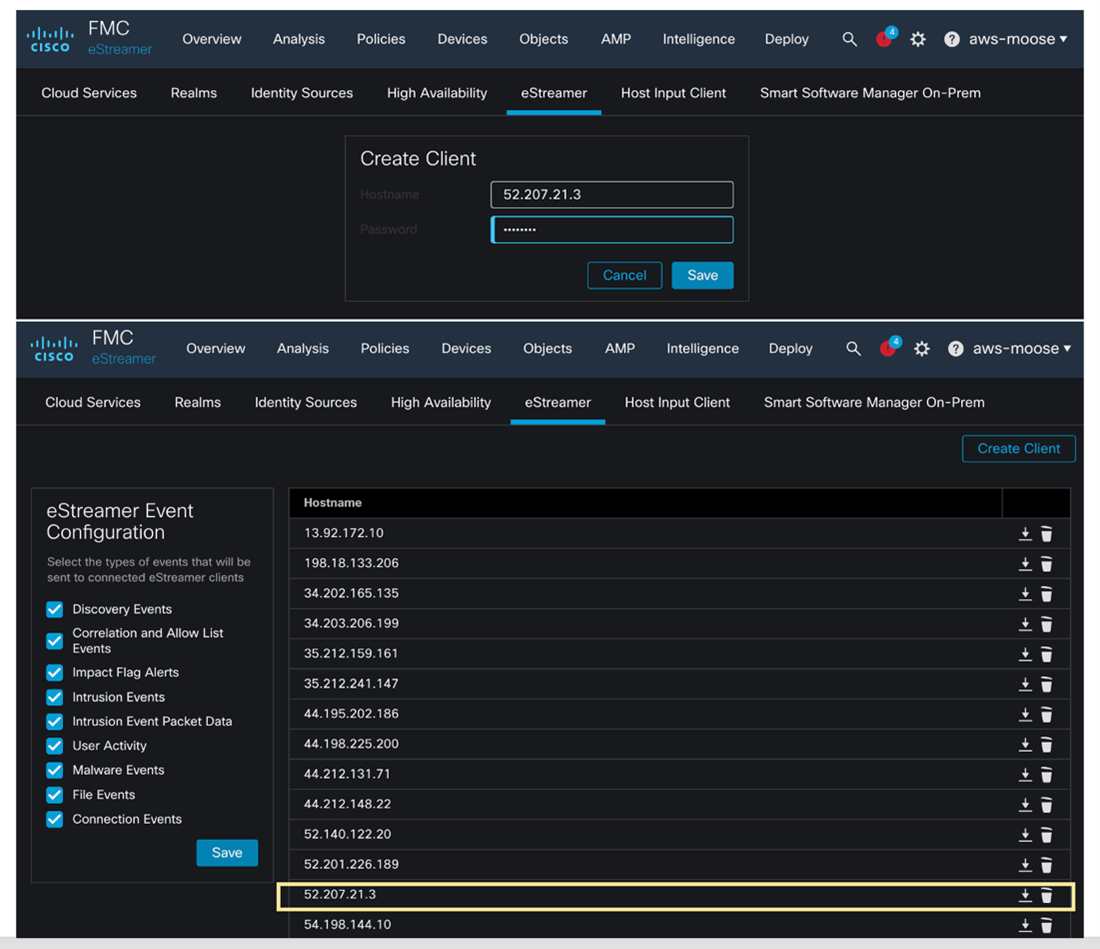
クライアントの作成(Create Client)
CloudShell などの端末から、必要な認証情報とネットワーク接続を使用して、SSH で eNcore を配置した EC2 インスタンスに接続します。接続先の EC2 ホストで /encore ディレクトリに移動し、コマンド bash encore.sh test を実行します。
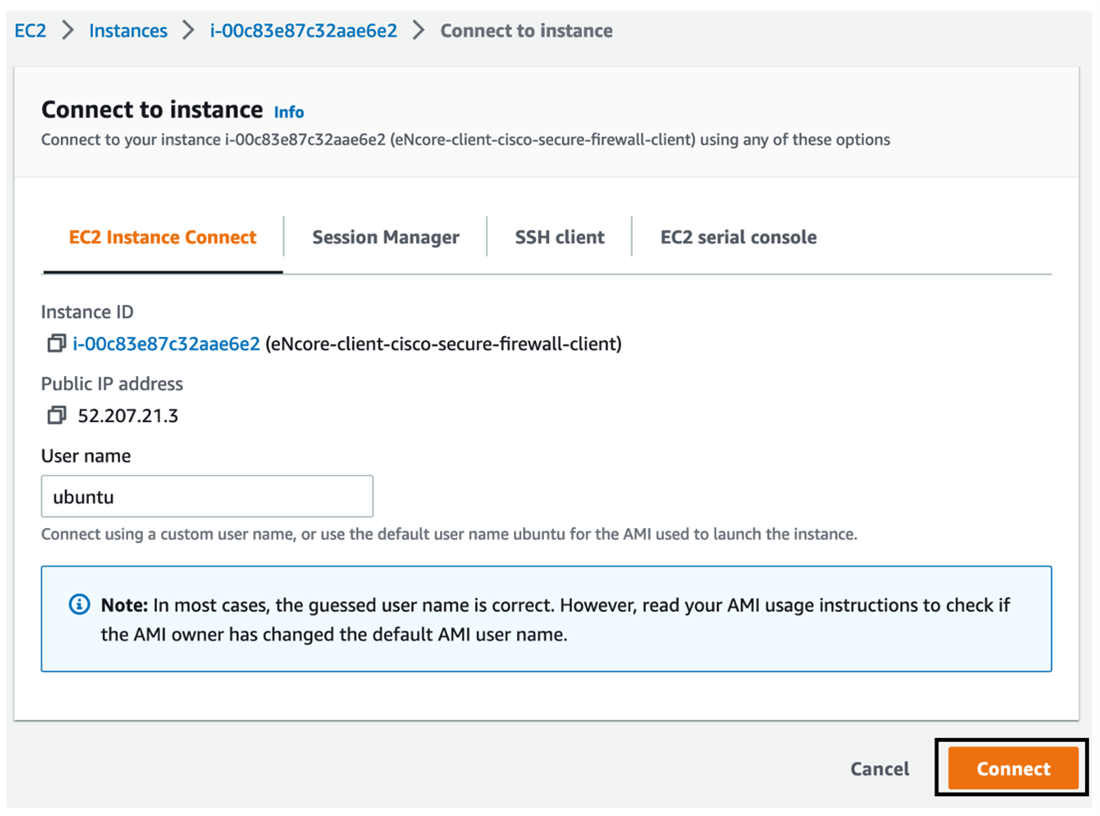
クライアントを EC2 インスタンスに接続
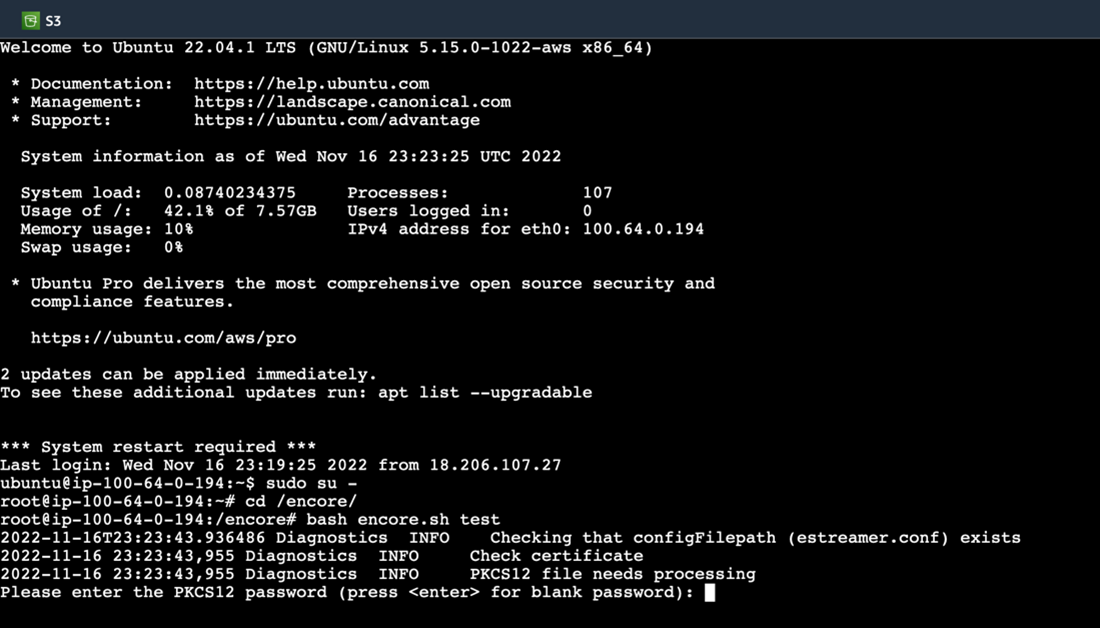
証明書パスワードの入力を求めるプロンプト
証明書のパスワードの入力を求められます。入力すると、次に示すように Successful Communication メッセージが表示されます。
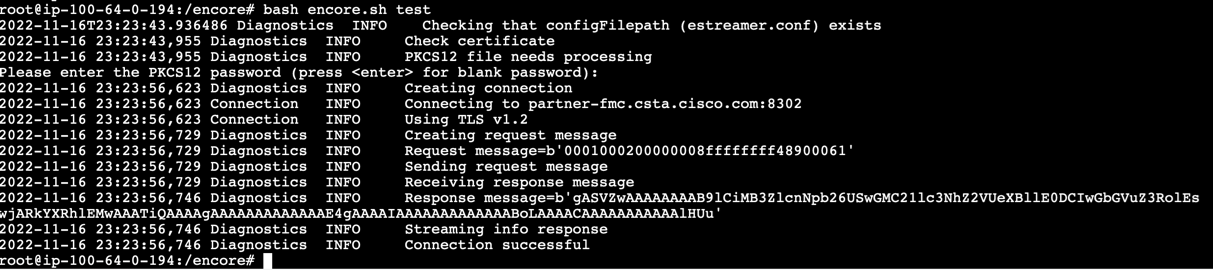
通信成功メッセージ
コマンド bash encore.sh foreground を実行します。
これにより、データの中継と取り込みの処理が開始されます。先ほど設定した S3 の Amazon Security Lake バケットに移動すると、時刻に基づくディレクトリ構造の中に、gzip 圧縮された Parquet ファイル形式の OCSF 準拠ログを確認できます。また、/encore/data/* にもログがローカル出力されるため、ログ ファイルが作成されていることを確認できます。
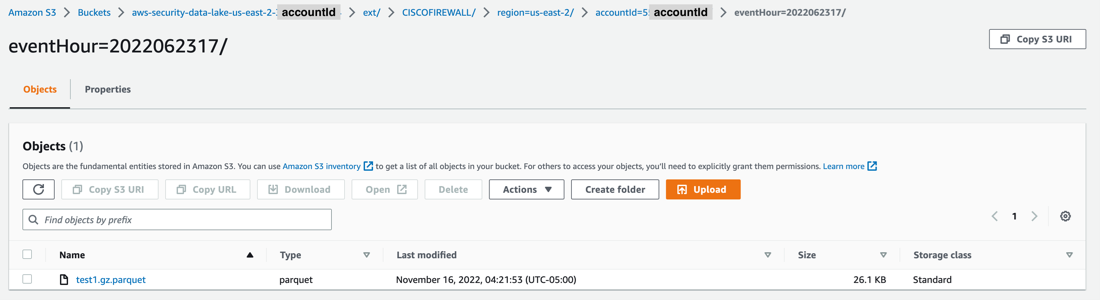
S3 の Amazon Security Lake バケット
この過去の例では、AWS Glue クローラーを 1 時間ごとに実行し、対象の S3 ディレクトリ内のログ ファイルを検出してデータ カタログを更新します。その後、Athena Query で結果を確認できます。この実行間隔はこの例に固有のものです。新たにカスタム ソースを統合する場合は、AWS の現在のドキュメントを参照してください。
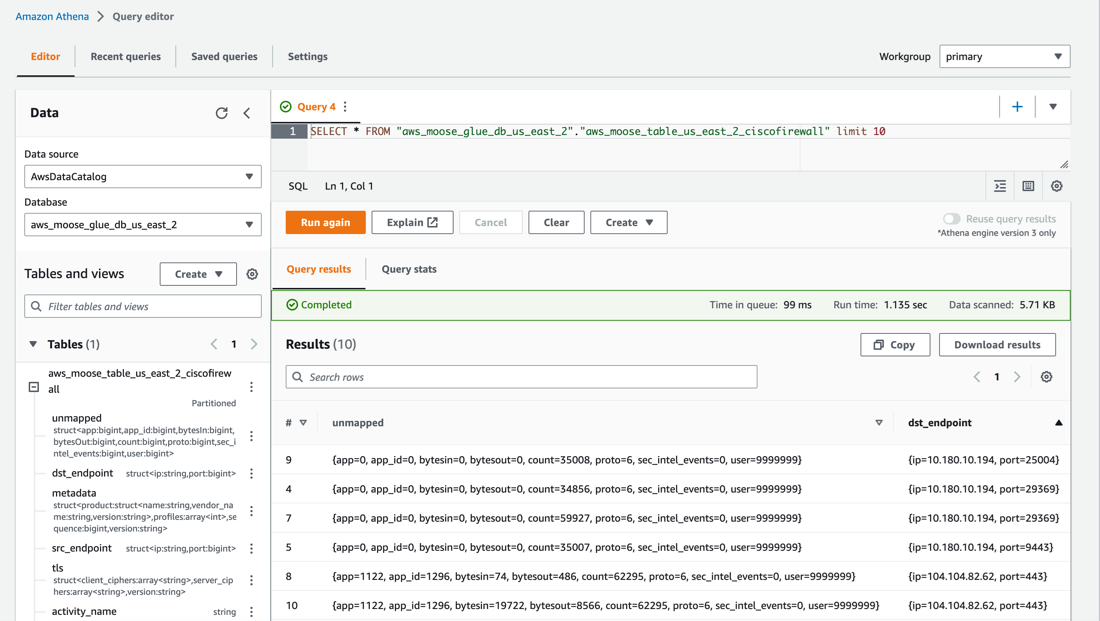
Athena Query に表示されたログ ファイルの結果
eNcore eStreamer クライアントの設定とチューニングの詳細については、公式サイトを参照してください。ここには、データ保持ポリシーの対象を絞り込むために特定のイベント タイプをフィルタする方法、パフォーマンスに関するガイドライン、その他の詳細な設定項目が記載されています。
Amazon Security Lake の利用開始
Amazon Security Lake は、2023 年 5 月 30 日に一般提供が開始されました。現在の提供状況と設定手順については、製品ページにアクセスし、ユーザ ガイドを参照してください。
Cisco と AWS の詳細については、AWS 向け Cisco Secure Technical Alliance の Web サイトをご覧ください。
📚 追加リソース
Cisco Secure Firewall の詳細については、次のリソースを参照してください。
- YouTube チャンネル:リリース別の機能プレイリストやその他の関連トピック
- Cisco Secure Firewall のドキュメント
- DevNet:クラウド テンプレート、自動化 API、Code Exchange
- アプリケーション ディテクタ、Open AppID、脆弱性データベース(VDB)のリリース ノート
Updated about 13 hours ago